上网行为管控软件选型:分清网关侧与终端侧,别选错管控路径
很多企业采购上网行为管控软件时容易踩坑:只看网页拦截,忽略终端侧的应用审计、文件外发联动。网关类工具只能管流量,很难覆盖本地终端的全链路行为。
上网行为管控,核心分成两条路线:网关旁路管控、终端客户端管控。二者适用场景不一样。
一、6 款主流上网行为管控工具对比
1、安企神软件:终端一体化上网行为管控,和终端安全能力打通
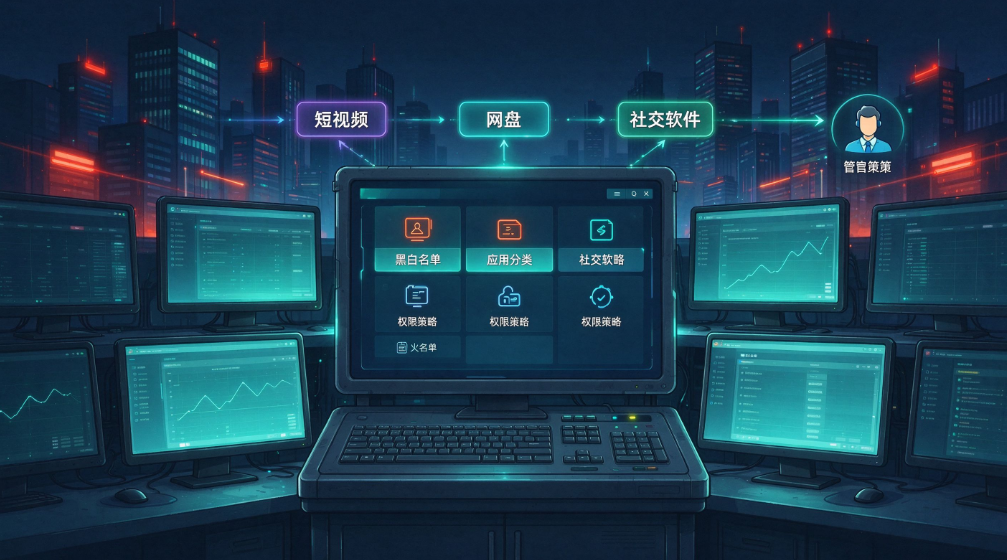
管控策略绑定到终端、绑定人员,不只是单纯拦截网址。 支持网站黑白名单、应用分类管控,针对短视频、游戏、网盘、社交软件单独设置权限。
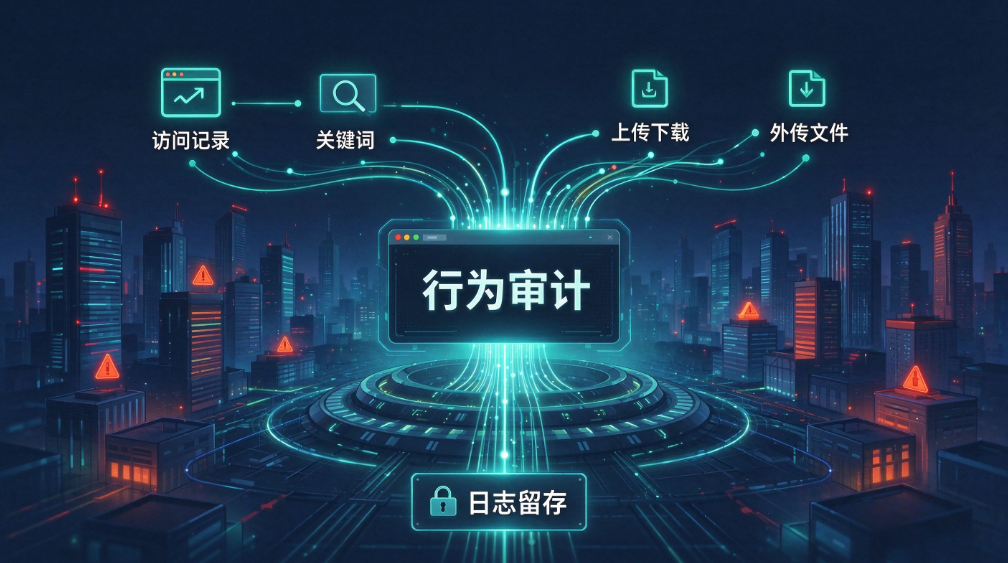
完整记录 URL 访问、搜索关键词、网页上传下载行为,聊天工具、网页文件外传都纳入审计范围。
可以按部门、岗位、时段下发差异化策略,比如研发岗位放开技术论坛,行政岗位限制视频网站。
上网日志和文档管控、外设管控共用一套日志体系,一条行为记录可以串联溯源。 支持私有化部署,日志本地存储,满足合规留存要求。
边界:依赖终端客户端纳管,更适合统一管理内部办公终端。
2、Zscaler:云原生安全网关,侧重异地分支上网管控
属于 SASE 架构,流量经过云端节点做过滤,不需要本地硬件网关。
强项是多分支机构、远程办公人员统一上网策略,SSL 解密、网页隔离能力成熟。
可以识别云应用,管控网盘、在线文档的访问权限。
边界:以流量网关为主,缺少终端本地行为审计,没法关联桌面操作、本地文件外传。 适合大量异地外勤、跨地域分支的企业,想要终端深度行为溯源,需要额外搭配其他工具。
3、Cisco Umbrella:DNS 层过滤,快速拦截风险域名
在域名解析阶段完成拦截,部署简单,不需要在终端装客户端。
依托威胁情报库,拦截钓鱼、恶意域名,适合基础上网风险防护。
报表偏向域名访问统计,配置上手门槛低。
边界:只能管控域名,无法识别加密网页里面的内容、无法审计网页上传文件;精细化应用管控不足。 适合做基础网络防护,不适合企业内部全维度上网审计。
4、Proofpoint Web Security:以人员风险为核心的网页安全
主打人员风险画像,不只记录访问记录,重点标记高风险用户行为。
具备网页隔离、DLP 上传管控,和邮件安全模块联动。 强项是风险告警,对异常网页访问、敏感文件上传及时推送提醒。
边界:偏向威胁防护,办公效率类管控(比如限速、非工作应用限时)不是它的优势,本地化部署成本偏高。
5、iboss:身份绑定的网关管控,适合多站点统一管理
策略和账号身份绑定,同一个员工在不同办公地点,自动沿用同一套上网规则。
审计日志可以和身份信息关联,方便按人追溯上网记录。 适合多门店、多分部,人员流动大的场景。
边界:网关类产品,不接管终端本地行为,无法和 U 盘、文档加密联动。
6、WebTitan Cloud:轻量化云网页过滤,性价比优先
DNS 云过滤模式,部署快,内置海量网站分类库。
可以批量封禁娱乐、违规类网站,基础报表齐全。
边界:功能偏轻量化,缺少深度审计,复杂的跨应用管控、文件外发管控能力有限。 适合预算有限、只需要基础网页访问管控的场景。
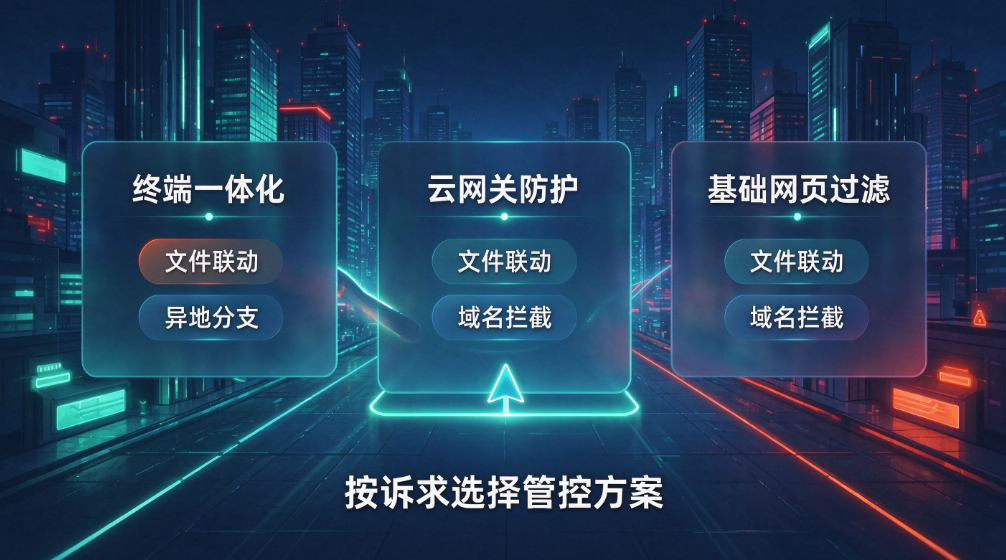
二、路线对照选型参考
- 需要终端上网审计 + 文件外发 + 外设管控联动、私有化本地留痕 → 终端一体化方案:域智盾软件
- 大量远程员工、多分支,优先统一外网访问防护 → Zscaler、iboss
- 只做基础恶意域名拦截,不想装客户端 → Cisco Umbrella
- 重点识别高风险人员、邮件和网页安全联动 → Proofpoint Web Security
- 简单网页过滤,预算有限,轻量化上线 → WebTitan Cloud
三、落地前核对要点
先确认管控诉求:是只拦危险网站,还是要完整上网行为审计、和内部防泄密体系打通。
网关类产品胜在跨网络、远程访问管控;终端客户端方案,优势是行为和本地文件操作串联,溯源链条更完整。
同时核对日志留存周期、报表导出能力,匹配等保和内部审计的要求。
如果企业同时有图纸、源代码等敏感文档保护需求,优先选择上网行为管控和终端防泄密打通的一体化方案。
责编:璇玑

- 点赞
- 收藏
- 关注作者
评论(0)