防泄密软件如何选型?精选七条加密实测建议

数字化转型之下,图纸、源码、技术方案、报价单已经成为中小企业最核心的无形资产。但不少中小制造、设计与研发企业在选购终端防泄密软件时,普遍陷入相似困境:预算有限、缺少专职安全运维人员;厂商演示流畅,上线之后出现图纸卡顿、自研工具无法加密;外协外发管控缺失,离线笔记本形成防护盲区;还有的产品功能堆砌,部署复杂,拉高整体运维成本。
选型不能只停留在产品手册对比,真机实测才是规避风险的关键。下面整理七条面向中小企业的实测建议,覆盖从功能验证、场景适配到落地运维的全流程。
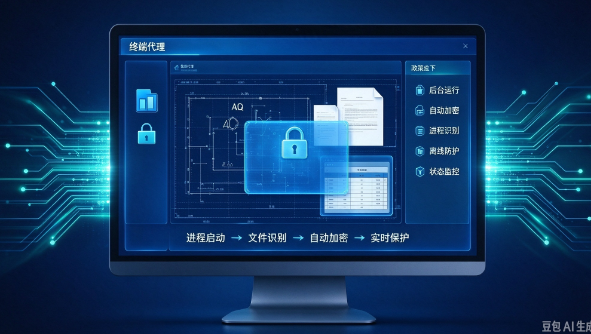
第一条,优先实测透明加密在大文件下的稳定性。不要只用简单文档测试,导入企业真实的三维图纸、大型源码工程,观察打开、保存、另存的响应速度,同时记录终端 CPU、内存占用。同时验证断网离线场景,确认笔记本脱离内网后,加密、外设管控策略持续生效,避免外勤终端出现安全缺口。
第二条,核验加密应用库的自主扩展能力。除 Office、CAD 这类通用软件之外,很多企业会使用自研工具、小众建模与仿真程序。实测时重点确认管理员是否能够在后台自主新增进程规则,无需等待厂商底层适配;路径豁免、目录白名单功能是否灵活,方便把编译缓存、临时目录排除在加密范围之外。
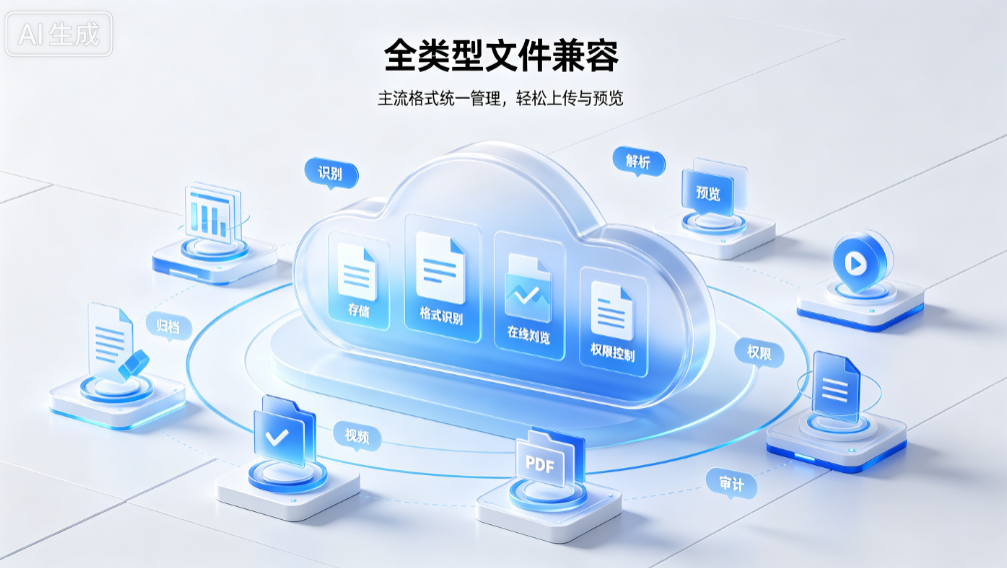
第三条,验证权限管控的颗粒度与安全域隔离能力。合格的方案不能仅有 “可读 / 不可读” 两级权限。测试按部门、项目、密级划分独立安全域,跨域默认隔离;编辑、打印、剪贴板拖拽、外发解密权限独立开关。针对外协交付场景,验证受控外发包是否支持时效、打开次数、设备绑定,文件流转全程可溯源。
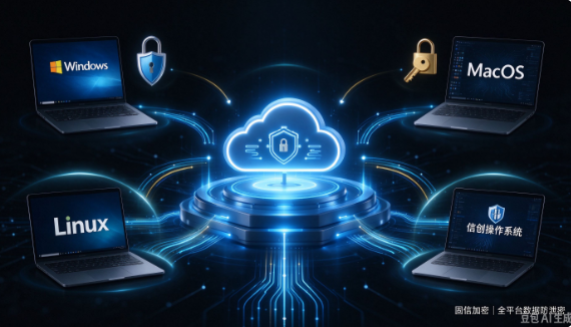
第四条,完成混合终端与云挂载场景兼容性测试。当下很多企业同时存在 Windows、Mac、Linux、国产信创终端。需要确认同一套加密策略可以统一下发,各类终端防护标准一致;如果企业使用 WebDAV 挂载云盘,要验证云端映射目录内的文件同样纳入加密管控,不产生云侧防护盲区。
第五条,重点评估对外泄通道的拦截能力。除 U 盘拷贝之外,还需要测试网盘客户端、浏览器上传、截图水印、打印输出等通道的管控效果。尤其研发类企业,要验证代码片段复制、打包导出、上传至公共平台的限制规则,堵住碎片化泄密通道。
第六条,评估部署难度与资源开销。中小企业 IT 人力紧张,方案不宜过重。实测部署流程、批量推送效率,观察对原有业务系统、版本管理工具(Git、SVN)的侵入程度,避免加密系统干扰编译、提交等日常开发流程。
第七条,把售后服务纳入实测评估项。加密软件深度介入终端底层,一旦出现异常,会直接阻断业务。提前确认远程调试响应时效、配套文档是否完善、培训实施模式;优先选择支持按需上门、有稳定技术对接通道的厂商,降低后期运维压力。
给中小企业的选型启示
中小企业选型防泄密软件,核心诉求不是追求功能最多,而是在安全防护、业务效率、运维成本之间找到平衡点。
第一,坚持最小防护原则。不建议对全部文件一刀切加密,先梳理核心涉密资产,划定加密范围,非敏感目录通过豁免放行,减少加密带来的性能损耗。
第二,坚持 “以场景定方案”。如果以图纸外协交付为主,重点打磨外发审批与水印溯源;如果研发人员多、混合终端多,则优先考察跨平台适配与源码工程兼容;外勤笔记本多的团队,离线授权是必测项。
第三,提前预留扩容空间。企业业务扩张、新增项目、引入新软件都是常态,方案需要具备灵活扩展能力,避免两三年后因为无法适配新工具而整体替换,造成二次投入。
总结
防泄密软件的价值,是在不打乱原有办公、研发流程的前提下,守住企业核心数据。对资源有限的中小企业而言,真机实测、场景先行,远比宣传清单更有参考价值。轻量化设计、跨终端适配、支持后台自主扩展应用规则,同时兼顾外协外发与离线防护,是适配中小设计、研发团队的理想方向,固信软件正是沿着这一思路打造产品,贴合这类企业的落地需求,用较低运维成本完成文档与源码的常态化防护。
编辑:小七

- 点赞
- 收藏
- 关注作者
评论(0)