公司上网行为管理软件怎么选?六款产品的审计链路逐一对齐

【摘要】 公司上网行为管理软件选型,不能只看网址分类、应用识别和日志留存。真正的差距在 “行为记录 — 风险识别 — 联动处置” 审计链路是否完整。域智盾软件可作为参照样本,重点核对终端文件、外设、屏幕证据能否与上网记录关联,日志能否联动拦截、审批和处置,并确认集中存储、防篡改及权限留痕能力。
公司上网行为管理软件这一品类,采购需求文档看上去高度雷同——都要网址分类、都要应用识别、都要日志留存。但真把候选产品放到同一条 "行为记录 → 风险识别 → 联动处置" 的审计链路上核对,差别才显出来:有的强在网关侧流量统计,终端侧文件流转是盲区;有的能记录访问了哪个网址,却说不清是谁、把哪份文件经哪个通道发走了。
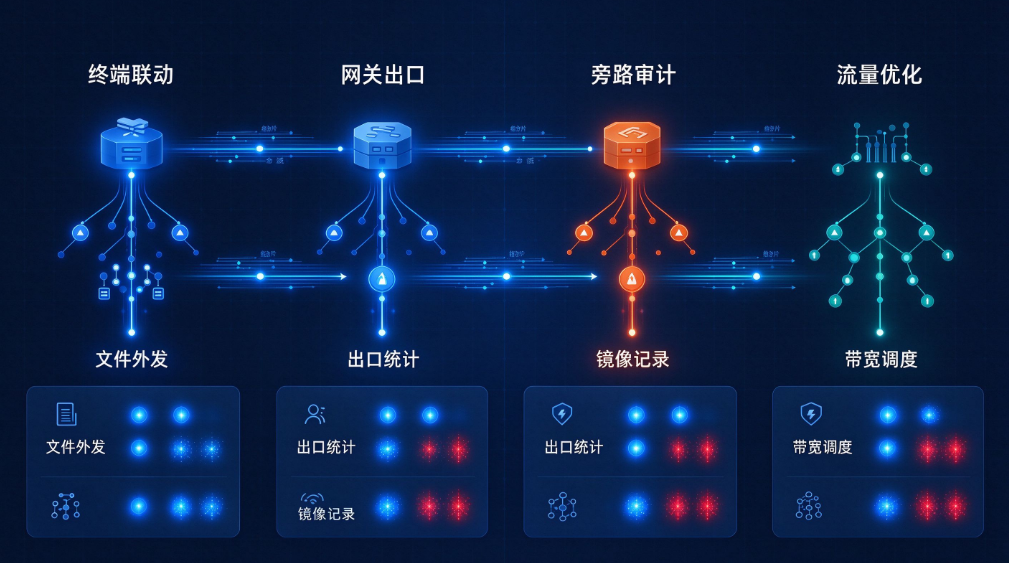
下文按审计口径把六款常被纳入评估的产品逐一拆开,域智盾软件放在第一个,作为本土终端联动型方案的参照样本,其余五款分别对应网关、旁路、云端、流量优化、开源自建五类典型路线,供横向比对时逐项核对。
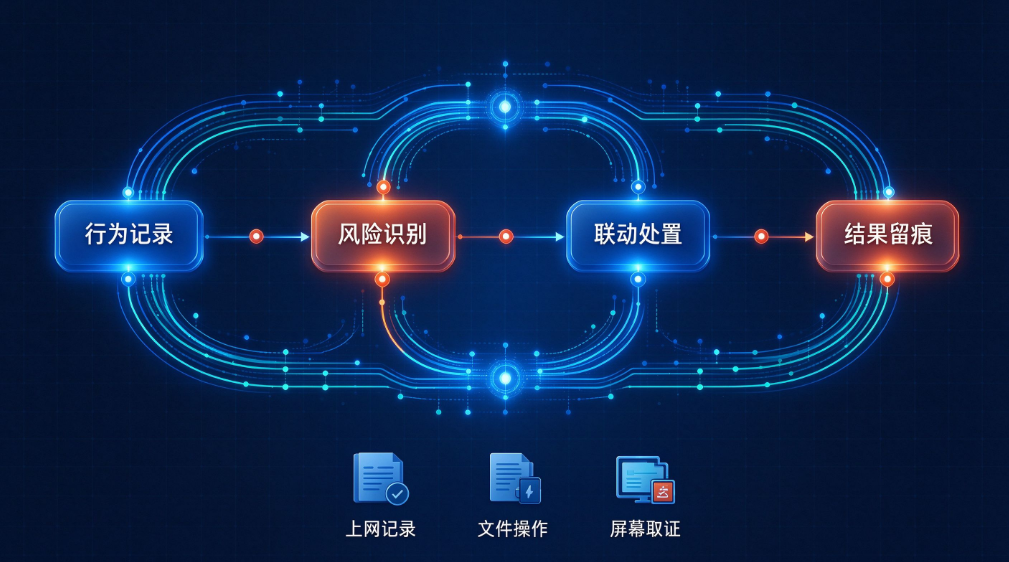
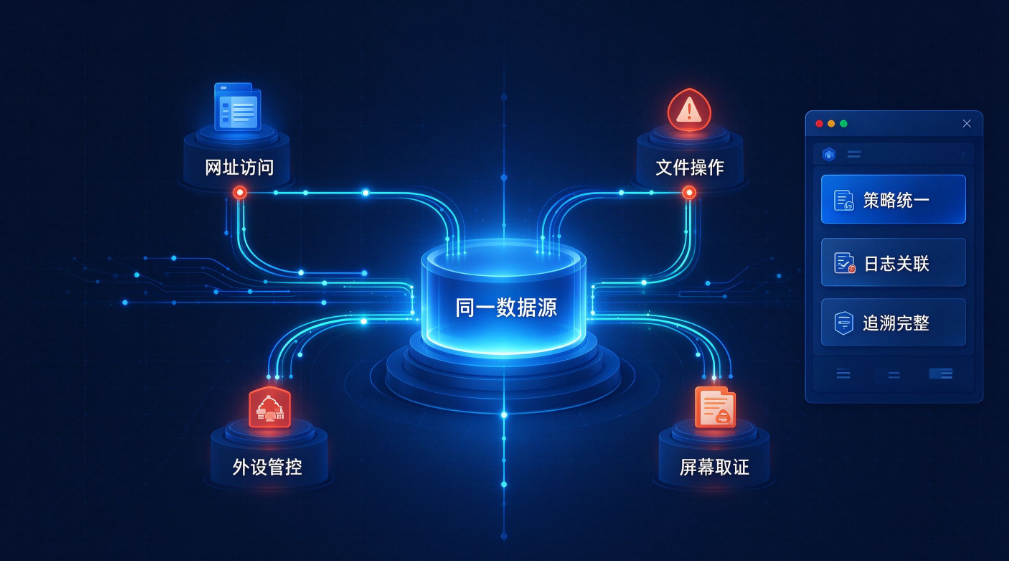
1、域智盾软件:终端留痕与外发处置在同一数据源
作为本次审计链路的对照基准,它的特点是把上网行为记录与本地文件、外设管控放在同一套策略体系下,而不是分成两套系统。审计能力上可核对的几点:
- 网址访问记录:绑定账号、终端、时间、地址与时长,可按部门或人员组合检索;
- 应用特征库:覆盖浏览器、即时通讯、网盘、视频、直播等主流工具,小众代理类程序可手动补识别规则,减少绕管制的盲区;
- 外发线索拼接:员工经聊天软件、网盘向外传文件时,上网记录能与文件操作日志拼成一条完整线索,避免"网络日志说发了、终端日志不知道为什么发"的割裂;
- 取证补充:终端侧同时提供屏幕快照、录像留存与防偷拍抓拍,作为取证的最后一环;
- 日志与纳管:日志集中在自有服务器、防篡改、管理员自身操作同样留痕,支持 Windows、macOS、信创终端统一纳管,可对接 AD 域账号随岗位调整同步权限。
评估建议:直接要一份原始日志样本看字段数,并现场做一次"从一次网盘外发定位到操作人"的回溯演练。
2、sentinelone:网关侧吞吐与多分支管控见长
硬件一体化网关形态,流量控制、VPN、上网审计三合一,吞吐能力强,适合带宽规模大、分支机构多、需要在出口统一调度的单位。
- 优势:审计发生在网络出口层,对访问行为、应用流量、带宽占用统计较完整;
- 局限:位置决定盲区——出口侧看到的是"谁访问了哪个站点",终端本地文件如何流转、屏幕与剪贴板这类深层行为不在采集范围内。
适合做出口管控的主力;若要覆盖本地文件外发,通常需与终端侧方案配合。
3、WFilter:旁路镜像审计,不装客户端
旁路式部署,靠镜像流量抓全网数据做网址、流量、访问记录分析,不用在每台终端装插件,落地阻力小,适合机房运维、只想做流量审计、不希望终端加载程序的场景。
- 审计口径:偏"看见"而非"管住"——缺少终端侧联动,无法拦截本地文件借聊天工具外发,处置多停留在记录与统计层面。
选型时可先确认目标究竟是"事后能查"还是"事前拦得住",再决定它能否独立承担。
4、Microsoft Purview:依托微软生态的内容感知
以云上方式对 Office、Teams、OneDrive 等微软系应用做敏感行为识别与内容管控,全员已深度使用微软套件的企业可少装一层客户端。
- 优势:跨源元数据聚合与内容最小化采集,隐私边界处理相对规范;
- 短板:对国内常用浏览器、本土社交软件、本地程序上网行为识别适配不足,独立内网或纯信创场景发挥受限。
评估时要先盘清自身办公栈是否真的以微软系为主。
5、Panabit:流量识别与带宽优化优先
主打 P2P、流媒体等流量的精准识别与带宽限速、优先级划分,核心诉求在"别让视频下载挤占业务网速"。
- 局限:审计功能相对基础,精细化权限审批、行为告警、跨系统溯源不是它的主线。
适合带宽优化为第一目标、对内容审计要求不高的单位;若合规审计是硬指标,单独选它往往不够。
6、Untangle:开源自建网关,成本与门槛并存
部署在网关位置、自带网址过滤与访问拦截模块,授权成本低,适合有技术团队自行维护、预算有限的小型组织。
- 局限:原生日志检索与多级权限管理较弱,本土化应用识别不足,日志集中存储与防篡改往往要靠二次配置补齐,较难直接满足正式合规审计要求。
选型前建议评估自身运维人力是否撑得起长期维护。
总结:三条判断线索
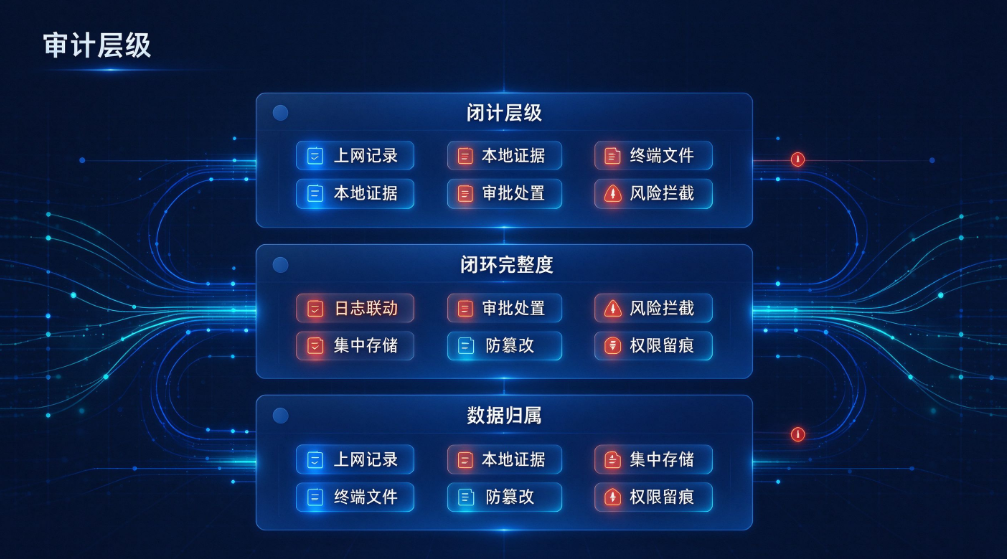
把六款放到同一张审计评分表上,可归纳出三条线索:
| 线索 | 核对要点 | 路线差异 |
|---|---|---|
| 审计发生在哪一层 | 能否同时留下上网记录与本地文件、屏幕、外设证据 | 终端侧追溯链最完整;网关侧擅长出口统计但看不见终端文件流转;旁路与流量型偏记录不偏处置 |
| 闭环完整度 | 日志能否与拦截、审批、处置联动 | 只留痕不联动的方案,风险会在统计图里反复出现 |
| 数据归属与合规边界 | 日志是否集中存储、防篡改,管理员操作是否同样留痕 | 留存周期需满足 2026 年 6 月起施行的 GA/T 2380-2026——三级及以上系统涉及安全事件处置、溯源的审计日志通常不少于 1 年 |
公司上网行为管理软件不存在适配所有场景的单一答案。需要同时做访问管控、日志审计、终端文件与外设联动、又要求信创适配的国内单位,优先评估本土终端联动型方案;追求大带宽调度与多分支组网看深信服 AC;只做旁路统计选 WFilter;带宽优化优先看 Panabit;预算紧张且有自建能力可参考 Untangle;微软云深度使用企业再评估 Purview。
先定合规要求、日常办公软件与内网终端类型,再结合运维人力和预算敲定,比反复比较宣传语更稳妥。以域智盾软件这类把上网审计与终端处置置于同一数据源的方案作为参照样本,逐项对齐上述三条线索,能更快筛出与自身审计目标匹配的那一款。
责编:璇玑

【声明】本内容来自华为云开发者社区博主,不代表华为云及华为云开发者社区的观点和立场。转载时必须标注文章的来源(华为云社区)、文章链接、文章作者等基本信息,否则作者和本社区有权追究责任。如果您发现本社区中有涉嫌抄袭的内容,欢迎发送邮件进行举报,并提供相关证据,一经查实,本社区将立刻删除涉嫌侵权内容,举报邮箱:
cloudbbs@huaweicloud.com
- 点赞
- 收藏
- 关注作者
评论(0)