数据加密软件如何选?四大核心角度,避开五大选型误区

近期不少行业曝出数据泄密事件,核心图纸、患者信息、商务报价被私自拷贝外流。 很多企业匆忙采购加密工具,上线之后才发现卡顿、不兼容,反而影响正常业务运转。 本文从技术视角拆解选型要点,同时梳理容易踩中的典型误区。
一、四大核心评估角度
1. 加密模式
主流分为透明加密、手动加密、受控外发加密三类,各自适配不同业务场景。 透明加密适合日常内网办公,文件落盘自动加密,对设计师、内勤人员无感。 手动加密、受控外发,则用来处理高密文件和对外交付的协作场景。
2. 加密算法
企业级方案通常同时支持国际 AES‑256 与国密 SM4,满足不同合规要求。 成熟方案采用分层密钥体系,主密钥与数据密钥分开托管,降低泄露风险。 密钥权限、密钥轮换、密钥销毁机制,都是选型时需要核验的技术细节。
3. 售后服务
加密系统不是一次性部署项目,长期适配、问题响应同样至关重要。 重点确认实施调试、新增软件适配、版本迭代、故障排查的响应时效。 缺少稳定技术支撑的产品,一旦出现文件异常,很容易造成业务停滞。
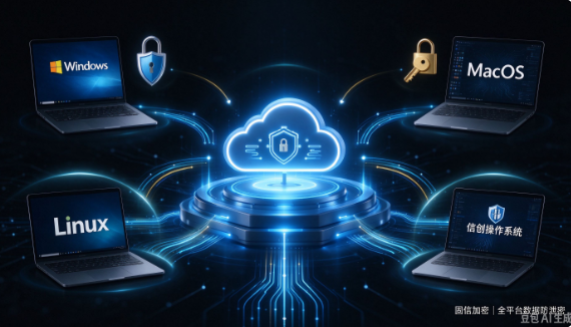
4. 平台兼容性
需要同时考量操作系统、业务软件、国产化信创环境这几个适配维度。 优秀方案支持自定义应用库与路径豁免,适配 CAD、源码、医疗业务系统。 上线前一定要用企业真实业务文件做试点,验证是否存在闪退、损坏问题。
二、五大选型误区
误区一:只看支持文件格式数量,忽略自家专用业务软件的实际适配效果。 格式清单只是纸面参数,小众插件、二次开发程序,才是最容易翻车的地方。 不要仅凭宣传页下定论,必须导入真实样本在生产环境进行测试。
误区二:把全盘加密等同于文档防泄密,二者防护逻辑完全不一样。 全盘加密侧重设备丢失防护,员工正常登录后,文件可以随意复制外传。 针对内部越权拷贝、外协泄密,需要文件级的加密与权限管控能力。
误区三:盲目堆砌全部功能,认为功能越多,防护效果就越强。 多余的管控策略会增加运维负担,还容易倒逼员工寻找绕开管控的办法。 选型优先匹配自身风险,够用、稳定、不干扰业务,才是最优解。
误区四:加密软件部署完成,就等于彻底解决数据泄密问题。 技术工具只是防护一环,配套权限制度、操作审计、人员培训缺一不可。 缺少管理规范的加持,再完善的加密系统也会存在漏洞。
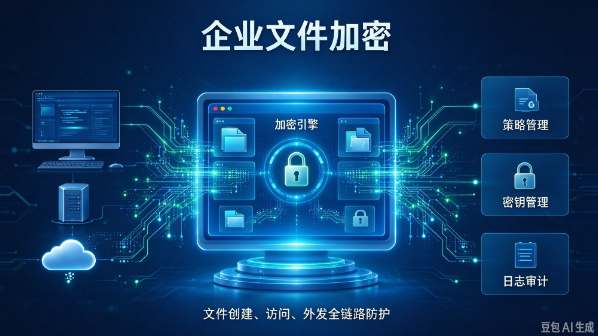
误区五:忽视密钥托管与离职退场流程的设计。 如果密钥交由本地个人保管,一旦人员异动,极易出现密钥失控。 正规方案会集中托管密钥,支持权限一键回收,形成完整退场流程。
写在最后
企业选型数据加密软件,核心是在安全、效率、合规三者之间找到平衡点。 优先对齐业务场景,从加密模式、算法、服务、兼容性逐项开展验证。 如果正在筛选轻量化方案,可以将固信软件纳入试点对比清单,实测适配效果。
编辑:小七

- 点赞
- 收藏
- 关注作者
评论(0)