网络准入控制系统哪家靠谱?7款内网准入方案对照,2026大型企业慢慢比
大型企业上准入,难点不在功能有没有,而在网络本身:分支机构多,交换机型号跨了好几代,哑终端和访客设备混在同一张网里,权限还要按部门、岗位、时段分层。策略一改,影响面往往比预想的大。
以下按内部评估备忘的写法整理七款,重点放在适用边界与验收要点,供有专门网络团队的单位逐条比对。
大型网络的三处难点
设备底数不清。打印机、摄像头、IP 电话、工业哑终端不装客户端,靠人工登记必然漏项;新设备接进来,运维往往事后才知道。
权限分层细。员工、外包、访客、临时窗口人员,各自能进哪一段网、有效期多长,须能分别设并自动回收,不能靠一张通用账号表。
老设备兼容。较老的交换机对 802.1X 支持程度不一,策略下发与隔离动作须先在实际拓扑里验证,否则容易把正常业务一并拦下。
对方案的基本要求
接入侧至少应覆盖四项:设备自动识别与台账、多方式身份认证、终端合规检查、异常处置与日志留存。访客网络与办公网须能分开,隔离修复流程应给出可读的指引,日志须可导出为审计台账。
配置项多不等于合适。策略中心能否按分支分级管理,改动能否回滚,是大型网络里更实际的指标。
安秉网盾:接入侧的完整动作
安秉网盾在政务、制造、能源、医疗这类终端数量大、型号杂的单位里落得比较多,身份核验、合规检查与处置在同一套策略里完成。
精准身份认证。账号、证书、扫码等方式可组合,并结合部门、岗位、时间段判断访问范围。外包人员给临时权限、到期自动收回;访客单独授权、限时有效,后台能查到人、设备、时间。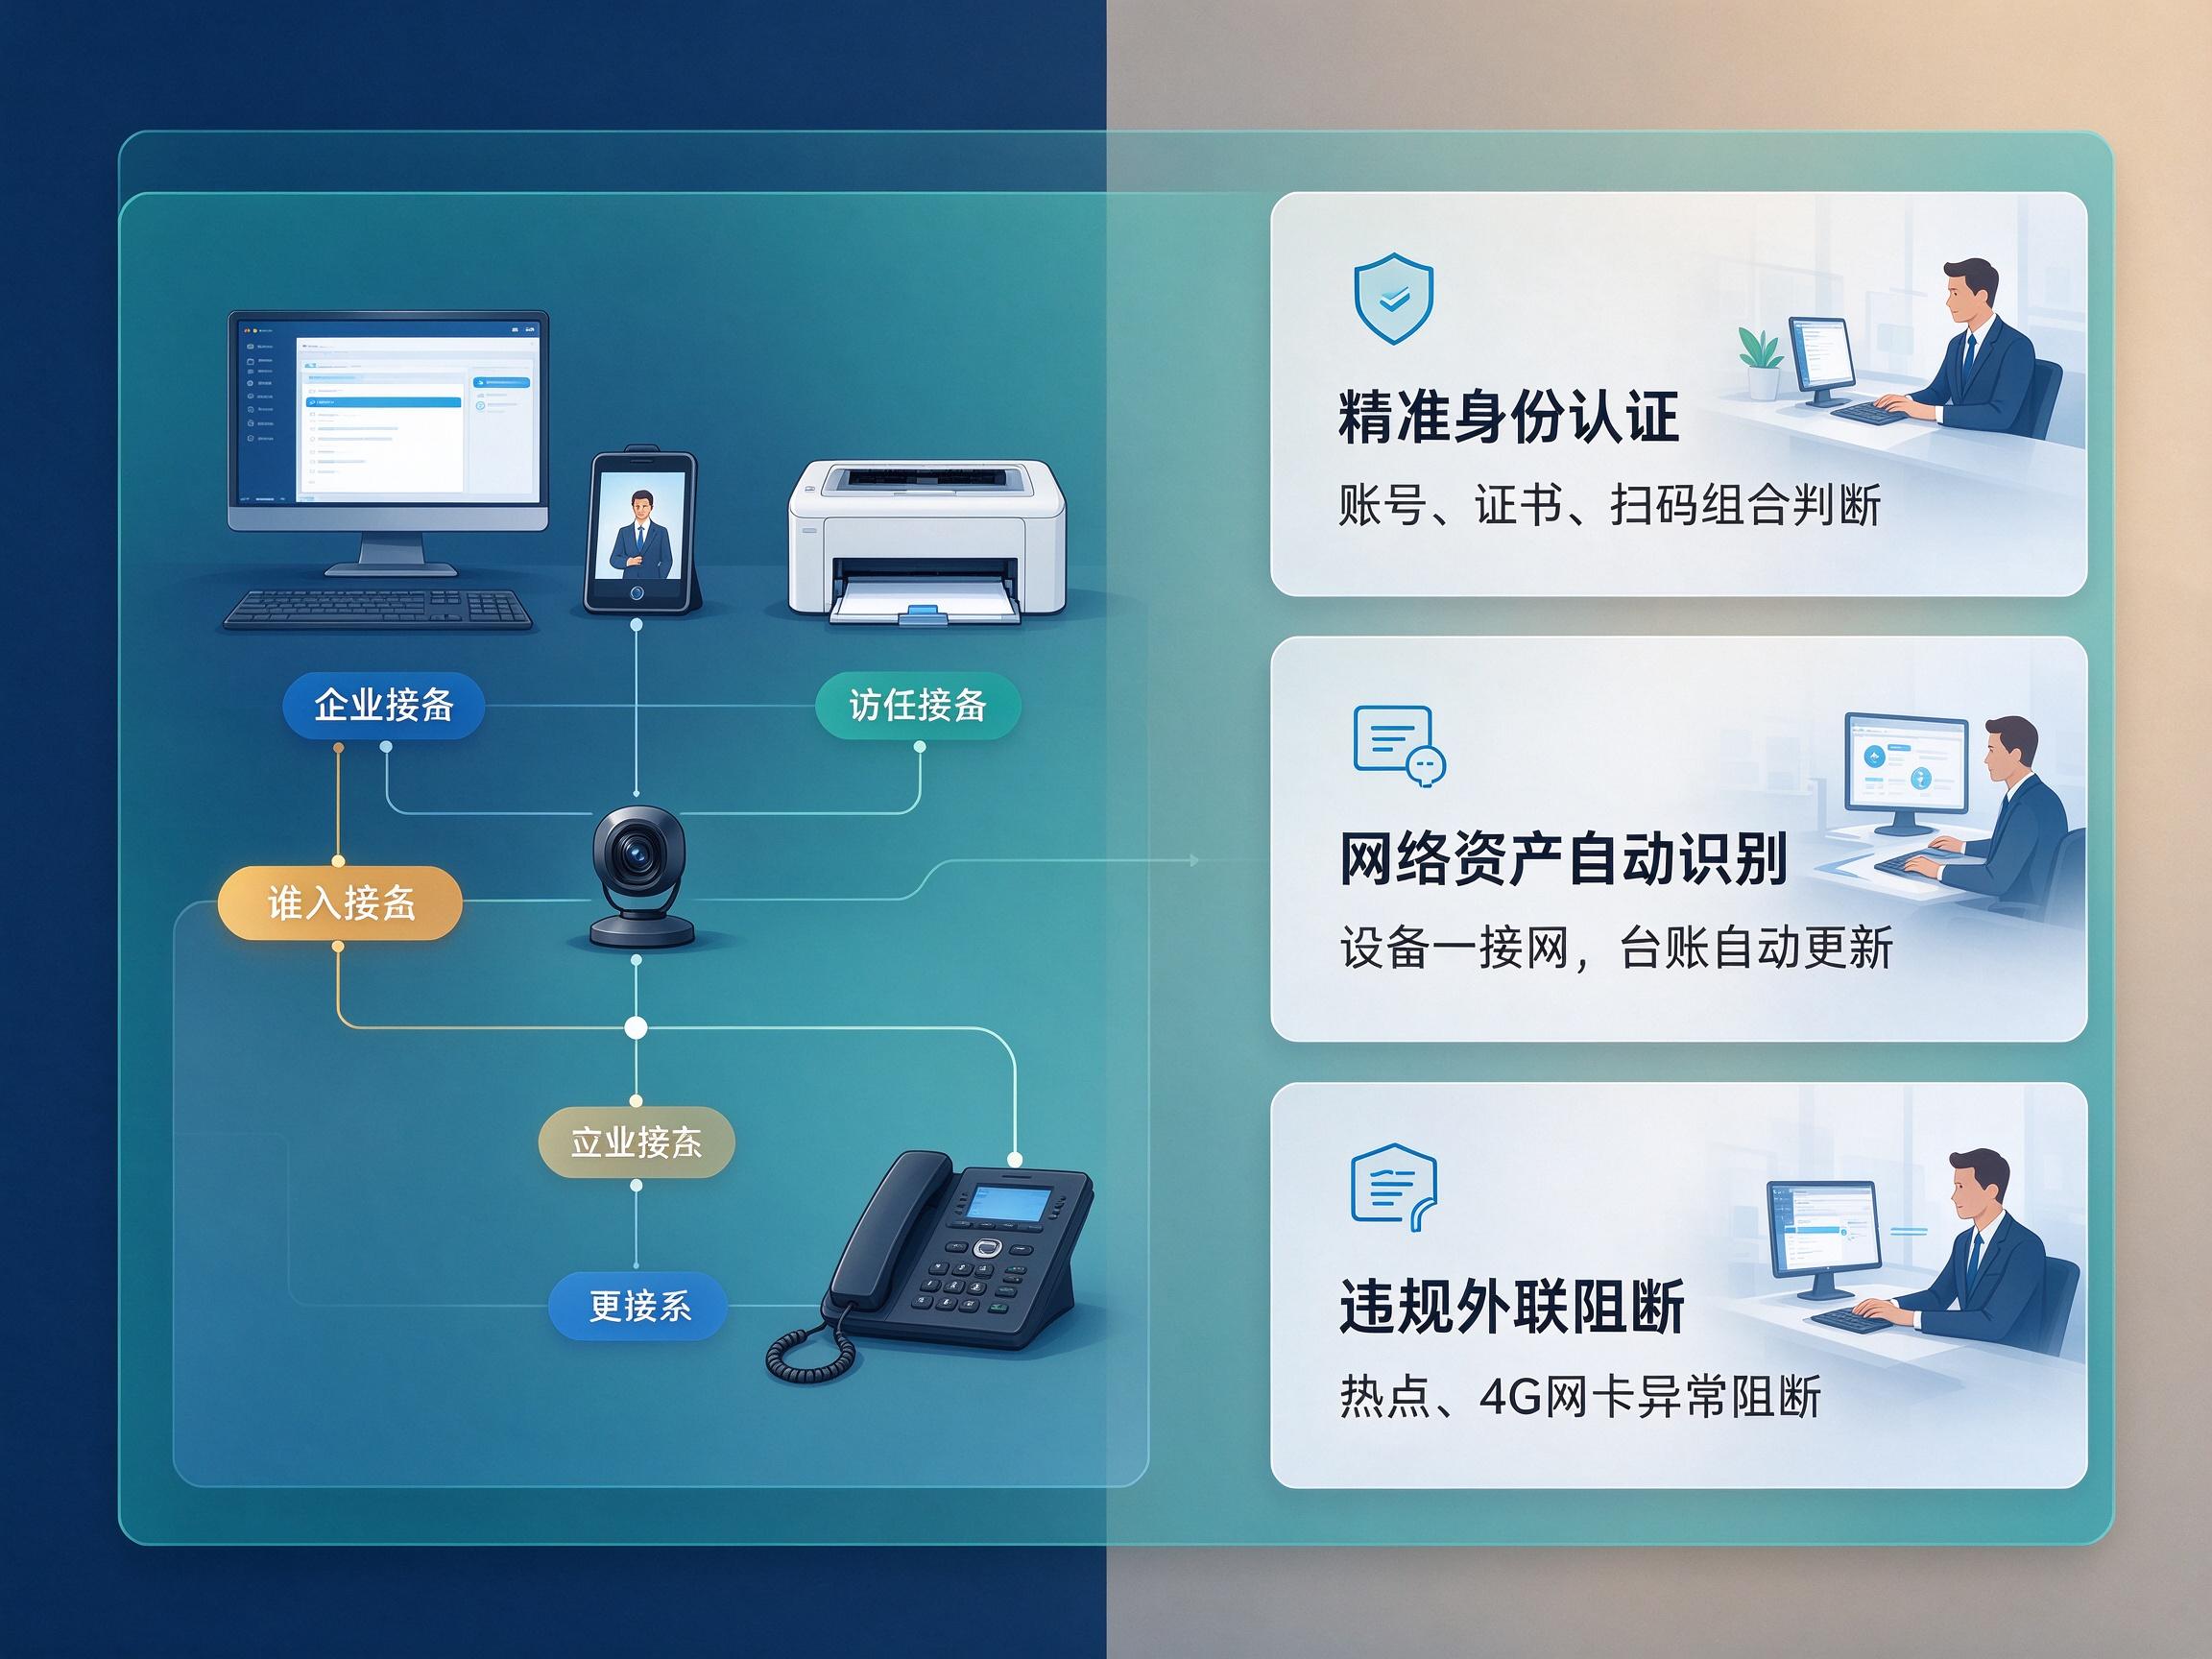
终端安全合规检查。接入核心网段前检查杀毒软件、防火墙、系统补丁与客户端状态。不合格的先不给核心权限,或只放进修复区,避免一台带病终端影响整片网络。
网络资产自动识别。设备一接网,后台显示类型、接入端口、IP 与 MAC,覆盖打印机、摄像头、扫码枪等哑终端。资产列表自动更新,漏项的"黑户设备"能及时发现。
动态隔离与修复引导。问题终端先隔离到修复区,提示需补的补丁、需开启的防护,达标后再回正常区域,避免把业务直接掐断。
违规外联阻断。内网机同时连手机热点、插 4G 网卡会被阻断并记录设备、账号、时间;风险终端自动处置可对异常扫描、频繁违规的终端降权、断网或转人工。
日志审计与安全分析。接入时间、交换机端口、设备合规状态、访问区域与告警均可检索导出,检查或安全事件时能拿出完整台账。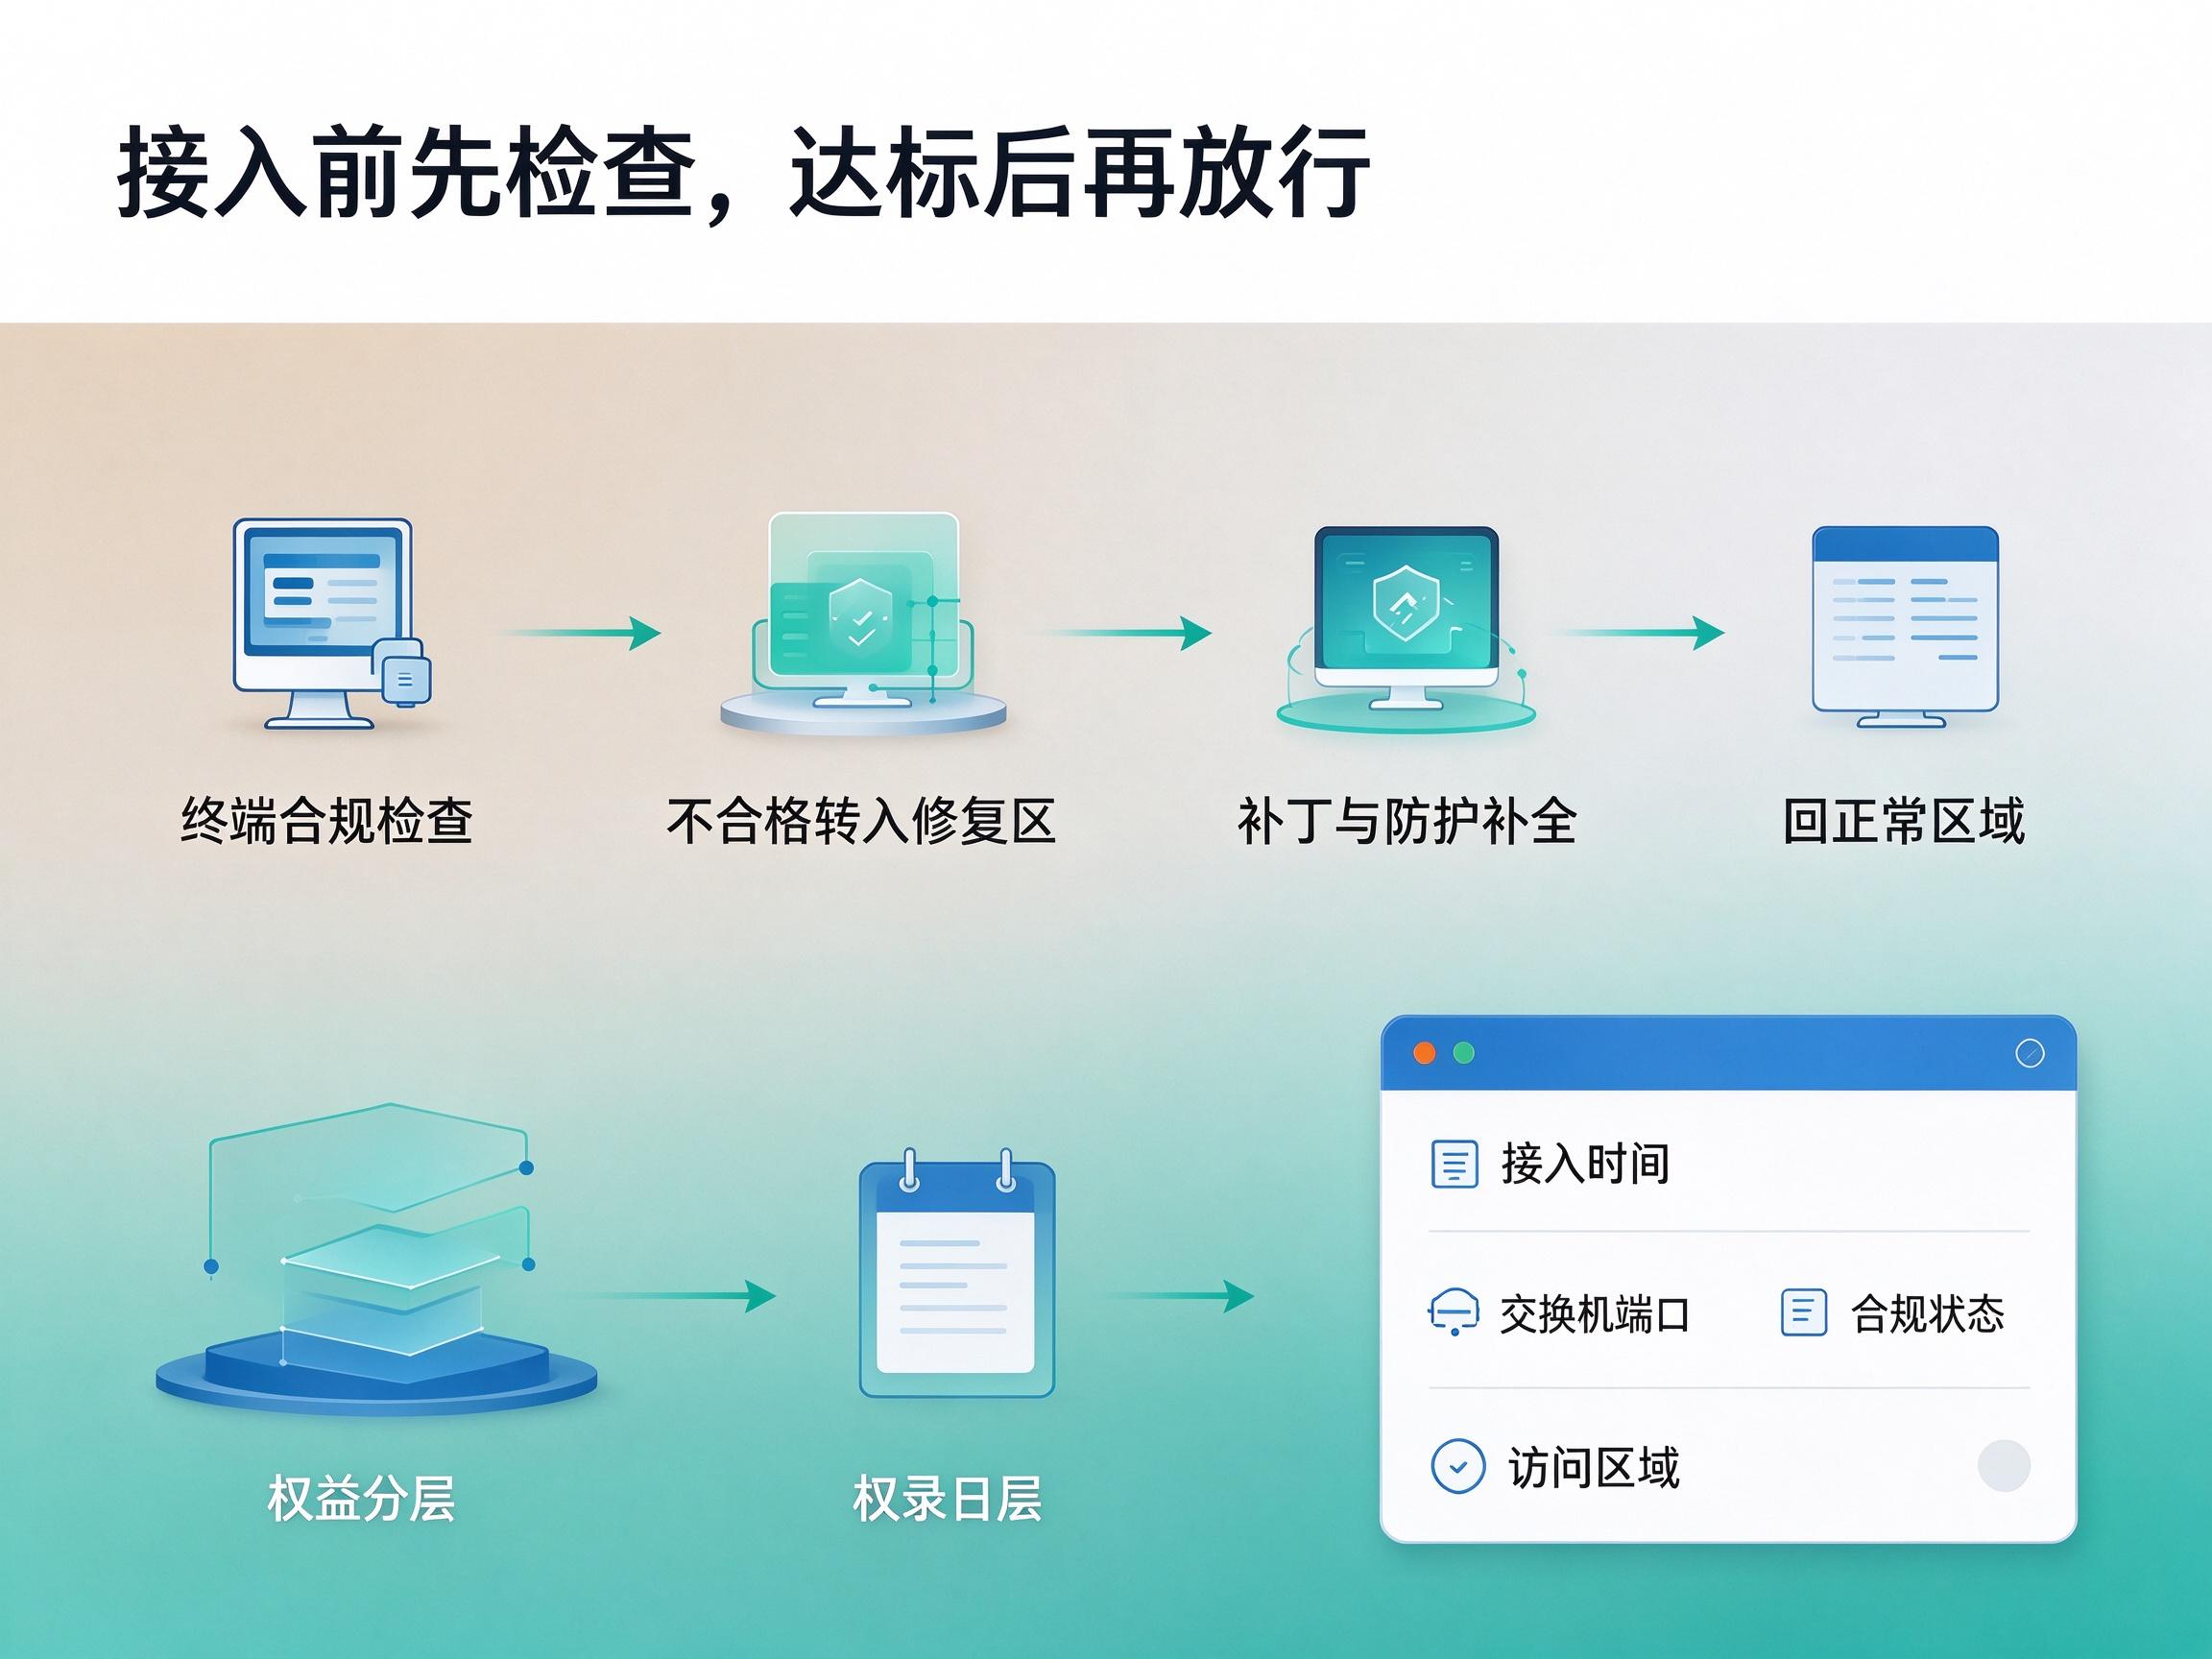
其余六款的适用边界
Cloudi-Fi围绕身份做策略,登录时间、接入地点、设备是否常用都会影响权限,云端后台较全,跨站点与员工自带设备多的单位合适,自助注册能减少窗口压力。
Portnox盯接入端口,端口异常可隔离,MAC 与端口能绑定,违规接入直接掐断。网络结构老、端口多的传统企业用着顺手。
Cisco ISE适合做统一策略中心,集中管理与扩展能力强,角色权限、设备指纹、威胁响应完整,多分支、设备杂的大型集团常见。实施前须把规划做细,已有较深网络设备体系时对接更顺。
OpenNAC偏轻量,本地账号、短信验证码等方式够用,也能检查杀软与防火墙,适合分支机构规模不大的连锁型单位,不适合作为集团级策略中心。
Ivanti Pulse Policy Secure面向权限分层细的场景,证书、双因素都能接,接入前看补丁与安全策略,再按上下文给权限。
Forescout Platform可视性不错,终端与物联网设备的分布能看清,端点健康评估、与交换机防火墙联动比较完整,做零信任接入时可纳入比对。
验收清单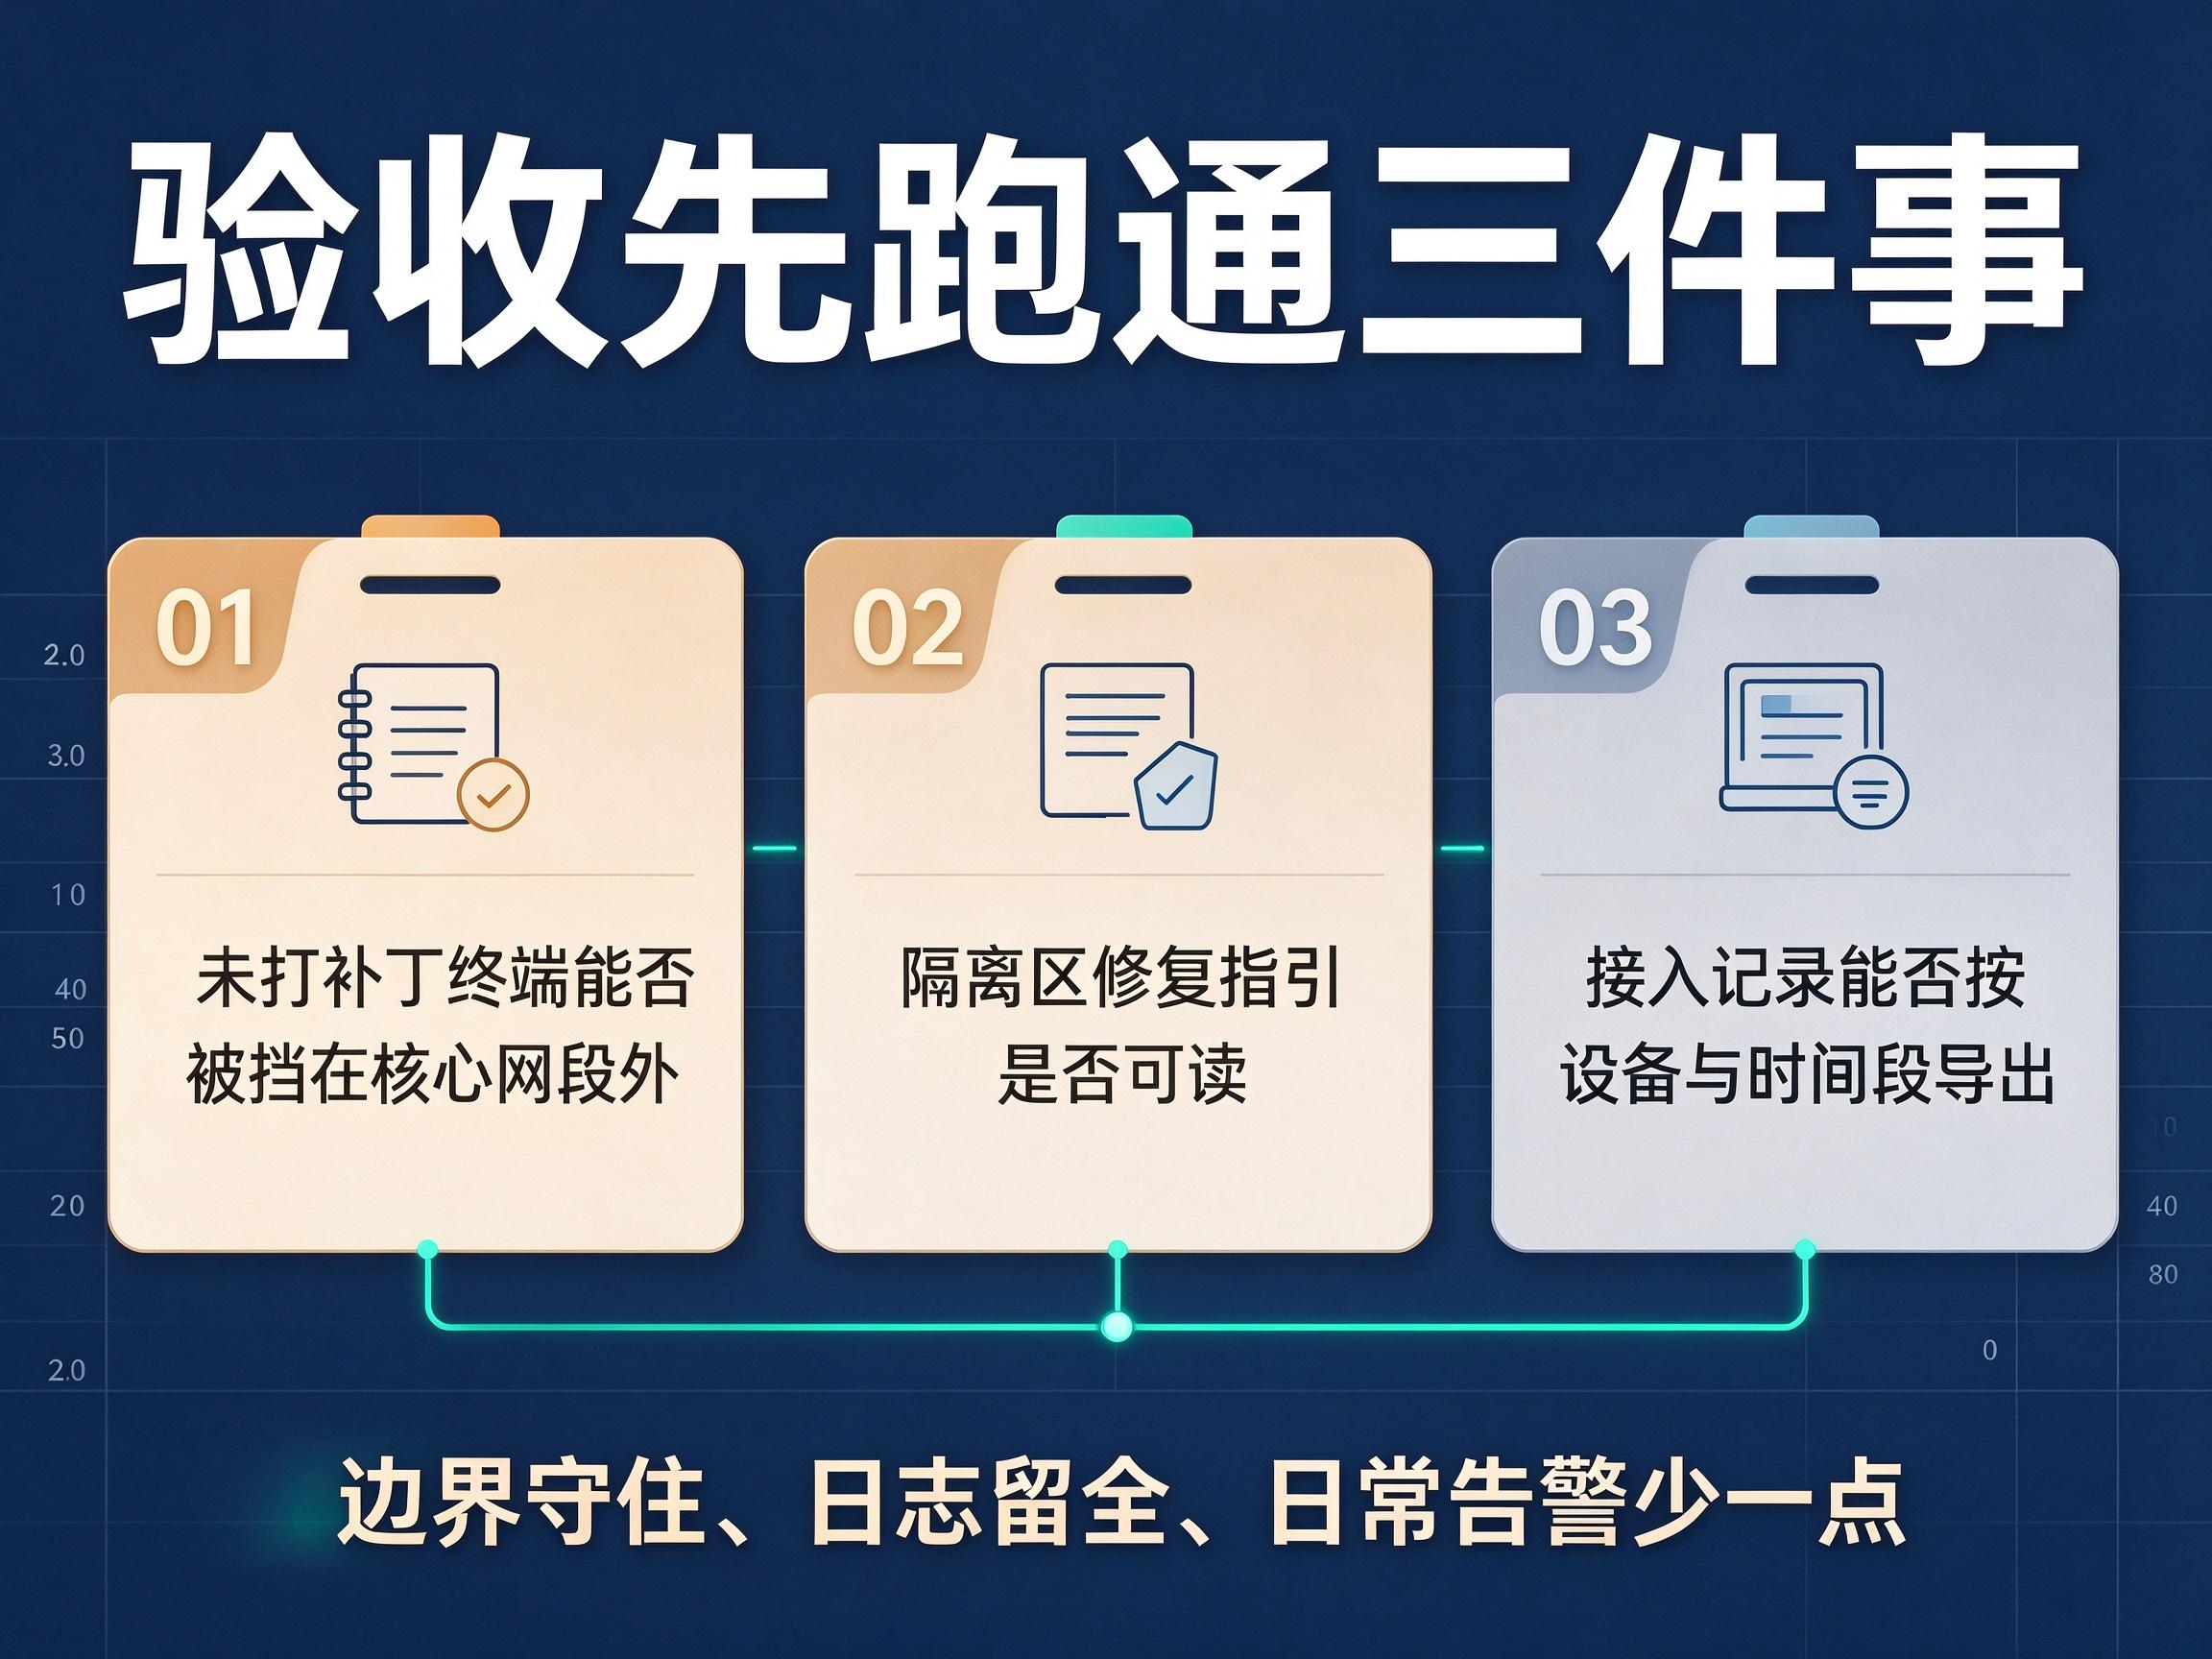
测试环境里须跑通三件事:一台未打补丁的终端能否被挡在核心网段外,隔离区修复指引是否可读,接入记录能否按设备与时间段导出台账。
另须确认较老交换机型号、专网、远程办公场景的兼容范围,以及策略改动能否回滚。边界守住、日志留全、日常告警少一点,比功能数量更能说明这套系统是否落地。
七款按分支规模、设备复杂度与运维人手逐条对,不必急于一次定完。
#网络准入控制系统#

- 点赞
- 收藏
- 关注作者
评论(0)