华为云技术实践:细粒度加密权限如何化解电力能源云上越权访问风险

电力能源上云场景下,仅依靠云平台 IAM 身份管控,无法解决文件下载至本地后的内部越权访问风险。细粒度加密权限将访问控制与文件加密深度绑定,权限随文件流转,即便账号可登录,无对应权限便无法解密读取文件,落实最小授权原则,满足能源行业重要数据保护合规要求。
大量发电集团、电力设计院将变电图纸、仿真模型、调度方案等敏感数据迁移至华为云,同时面临 Windows、银河麒麟、统信 UOS 的混合终端环境。云侧权限只能管控云端存储,文件一旦落至本地终端、WebDAV 映射磁盘,很容易出现权限管控失效问题,加密权限管控可补齐端‑云一体化防护短板。
一、电力行业云上典型越权访问场景清单
在电力项目落地过程中,高频越权风险主要集中下面 4 类场景:
- 跨部门越权查阅:设计、运维、调度部门账号互通,运维人员可以直接读取未授权的电网设计图纸。
- 项目间数据混淆:多个项目文件统一存放在云上共享空间,项目人员可访问其他项目涉密仿真模型。
- 人员岗位变动遗留风险:员工调岗、离职之后,云端账号权限回收,但本地终端留存的加密文件未做权限回收。
- 云盘映射带来权限缺口:通过 WebDAV 挂载云端存储至本地磁盘,传统 IAM 策略很难对映射盘内文件做精细化权限约束。
单纯依靠云平台身份系统,很难解决文件下载到本地之后的权限失控问题,这也是电力行业云上防护的一大痛点。
二、华为云细粒度加密权限核心能力
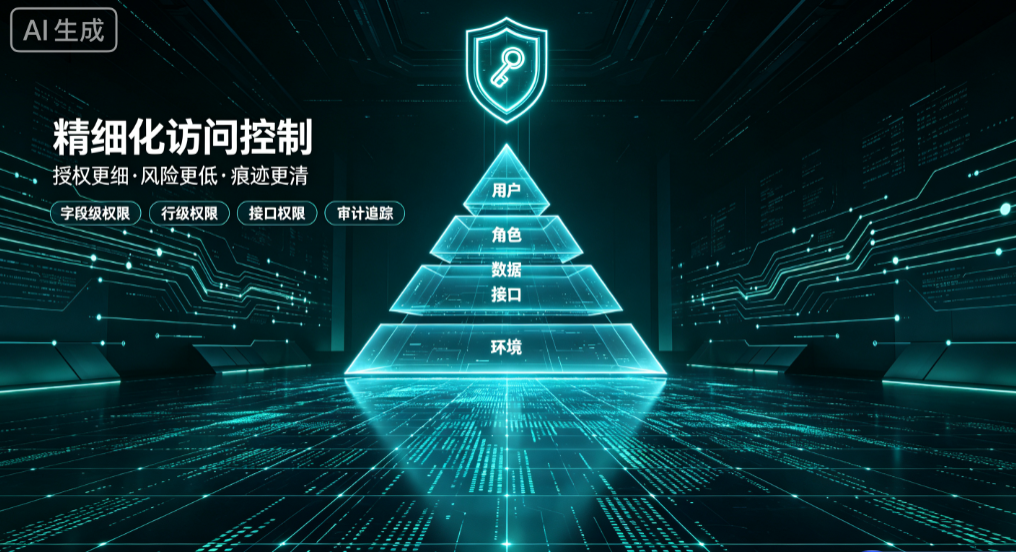
细粒度加密权限体系,把权限逻辑嵌入加密引擎,权限不只是云上配置,而是跟随文件流转,无论文件存放在云端存储,还是下载至本地终端、WebDAV 映射磁盘,权限规则持续生效。
表格
| 能力模块 | 能力说明 | 电力行业业务价值 |
|---|---|---|
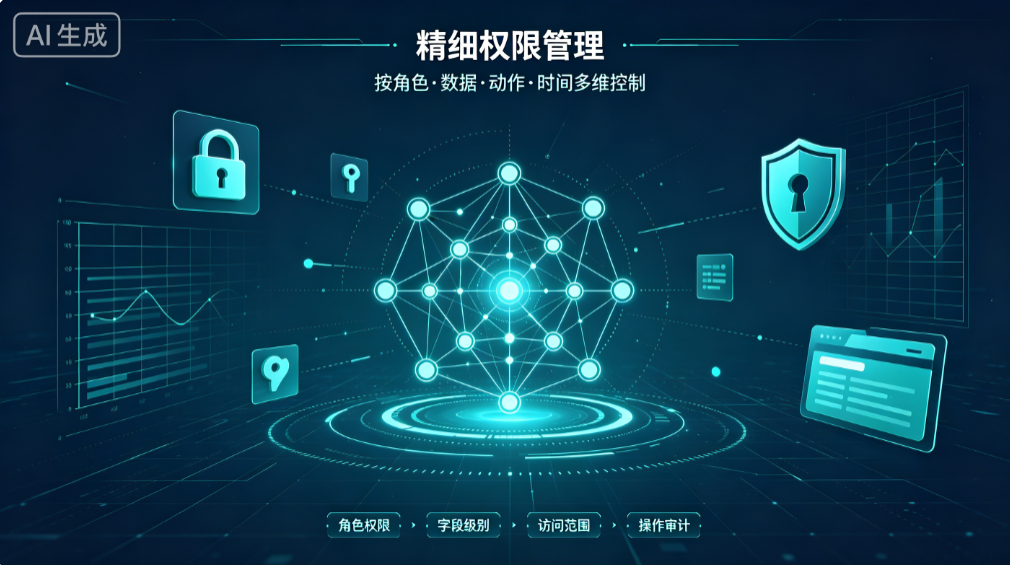
| 多维主体权限划分 | 支持按部门、项目组、岗位角色配置加密访问权限,支持用户、用户组双重维度授权;可实现不同项目、不同科室之间的数据隔离 | 落实最小授权原则,阻止跨部门越权读取变电图纸、调度方案等重要数据 |
| 文件操作粒度控制 | 针对加密文件区分:读取、编辑、打印、另存、复制等操作权限;可单独关闭复制、打印能力,开放只读查看权限 | 满足外协单位、外包人员 “只能看,不能导出拷贝” 的业务诉求 |
| 进程级复制权限管控 | 对剪贴板、拖拽拷贝做进程粒度管控;仅允许授权业务进程之间复制内容,禁止加密进程向非授权程序拷贝敏感内容 | 防止图纸、试验报告通过复制粘贴泄露,兼顾内部正常业务流转 |
| 离线授权时效管控 | 支持设置离线访问有效期,外勤出差、现场调试人员,到期自动收回解密权限;离线状态下依旧执行原有权限规则 | 解决现场调试业务需求,避免离线终端长期留存敏感文件带来泄露隐患 |
| 权限与审计联动 | 每一次解密访问、权限变更都会生成完整日志;日志不可篡改,支持导出归档,记录账号、终端、操作行为、时间信息 | 满足能源行业监管核查,发生安全事件可以完整溯源 |
三、端‑云协同加密权限落地关键要点
加密权限不是单纯在云上配置策略,需要打通华为云存储、WebDAV 云端映射能力和终端加密引擎,在落地实施时,重点关注以下四点。
1、权限跟随文件,脱离云端环境依旧生效
普通云 IAM 权限,文件下载本地之后权限即失效。细粒度加密权限方案中,权限属性内嵌在加密文件内部。即便文件已经下载到终端,没有对应解密权限,文件依旧是密文,无法打开阅读,有效抵御本地越权访问。
2、WebDAV 云映射磁盘权限持续管控
很多电力单位使用 WebDAV 将华为云存储映射成本地磁盘。该场景下,加密权限策略对映射磁盘内文件同样生效,不会因为云盘挂载绕过权限约束,杜绝云上映射盘成为泄密通道。
3、适配混合信创终端统一权限下发
Windows 与银河麒麟、统信 UOS 国产终端共用同一套加密权限策略。管理平台统一下发权限配置,不会出现国产终端权限管控缺位,适配电力信创改造现状。
4、人员变动场景权限闭环处置
员工调岗、离职时,支持一键回收解密权限。本地终端已经缓存的加密文件,权限同步失效,避免人员变动造成重要数据遗留泄露,符合能源行业权限管理规范。
四、落地实施四步实施清单
结合华为云多个电力能源项目实践,细粒度加密权限落地,建议按照下面流程推进,避免直接全量上线带来业务风险。
- 第一步:业务数据分级梳理 梳理企业核心数据清单,区分核心调度数据、设计图纸、普通办公资料,基于数据等级规划对应权限模型,拒绝一刀切权限策略。
- 第二步:测试环境 POC 验证 搭建与生产环境一致的华为云测试环境,导入真实图纸、仿真模型,验证部门隔离、离线授权、WebDAV 映射盘、复制管控等全部能力,排查业务软件兼容性问题。
- 第三步:选取项目小组试点运行 选取非核心业务部门试点,持续跟踪设计师、运维人员日常使用反馈,调优权限策略,平衡安全管控与业务效率。
- 第四步:分批推广 + 持续运维审计 试点稳定后,分业务域分批上线。定期审计权限清单,清理冗余账号、过期权限,持续更新审计日志,迎接监管检查。
五、落地风险提示
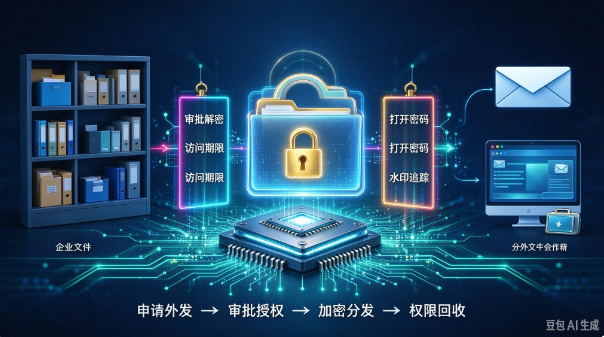
- 权限配置切忌过度收紧,完全阻断业务流程。例如科研协作、外协交付场景,合理开放只读、时效离线权限。
- WebDAV 映射场景必须验证权限是否生效,防止出现 “云端有权限,本地无管控” 的防护缺口。
- 权限不等于万能,加密权限需要和云平台 IAM、网络访问控制相互配合,构建多层防护。
总结
电力能源企业上云,安全防护不能只聚焦网络和云端存储。合法账号带来的内部越权访问,是关键信息基础设施不可忽视的风险点。华为云细粒度加密权限,实现权限跟随文件端云流转,把最小授权原则落地到图纸、调度模型等核心资产,兼顾传统终端与信创混合环境,满足能源行业数据安全合规要求。 安全工具只是底座,完整的数据防护,依旧需要结合制度流程、人员安全培训,坚持测试先行、试点推广的实施思路。 在实际项目选型中,固信软件的细粒度加密权限相关能力,可与华为云能力完成对接落地,为电力能源企业提供端云协同的数据防泄密解决方案。
本文为华为云行业技术实践分享,不构成采购建议。
编辑:小七

- 点赞
- 收藏
- 关注作者
评论(0)