防范外来设备接入风险:企业内网准入策略与 6 款核心安全方案解析

前阵子我们公司内网出了个大乌龙:外协的老哥随手把私人笔记本插工位网口拷资料,带的病毒差点把整个研发共享盘干锁,全运维组熬到后半夜才救回来。
其实私接设备、外来电脑乱插这类破事真的防不胜防,内网准入系统就是给内网装个靠谱门禁,所有接入设备都得先验明正身。选对适配的内网准入系统,能少踩80%的安全坑,今天就给大家唠6款实测好用的内网准入系统。
一、安秉准入系统(安秉网盾)
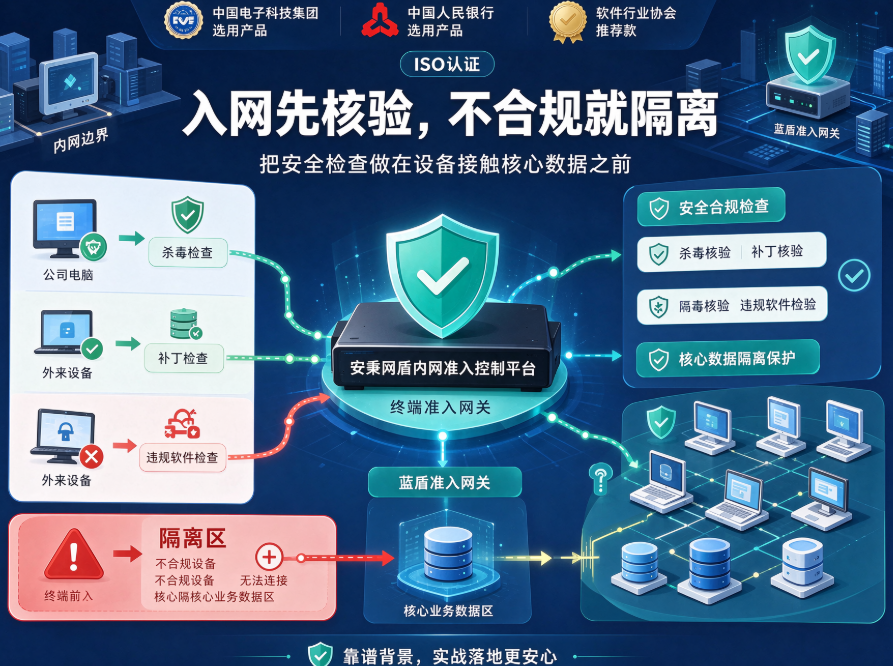
这款我们部门实打实用来快两年,算是踩了无数坑后留下的省心款,背景也够扎实:是中国电子科技集团、中国人民银行的选用产品,也是软件行业协会推荐款,还通过了ISO认证,靠谱度这块不用多嘀咕。
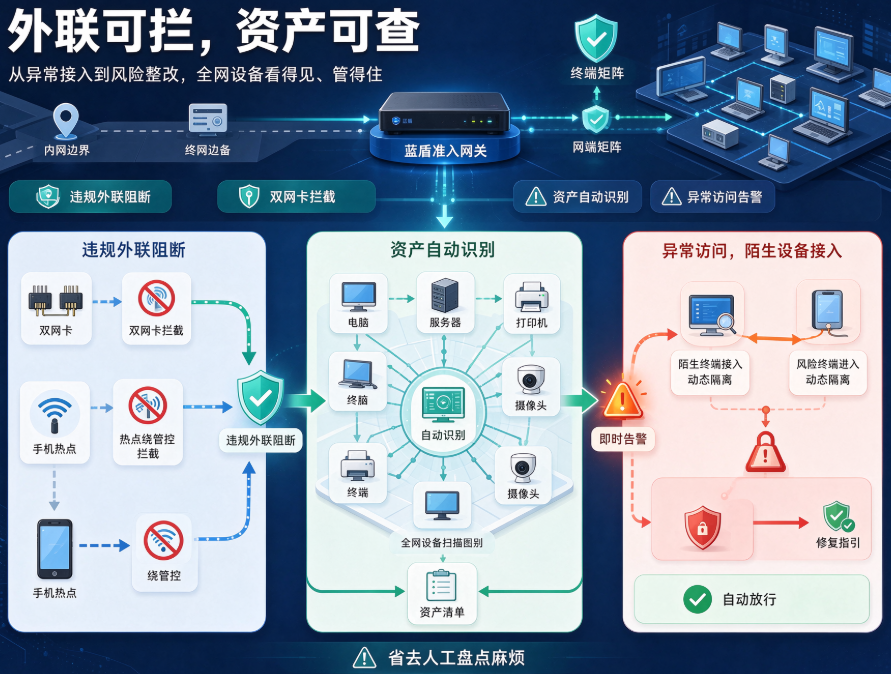
安秉网盾可对内网接入设备做安全合规检查,公司电脑、外来设备入网前自动核验杀毒、补丁与违规软件情况,不合规设备直接隔离,无法接触核心业务数据。同时支持违规外联阻断,拦截双网卡、手机热点绕管控的泄密行为;还能自动识别全网网络资产,自动生成资产清单,省去人工盘点的麻烦。
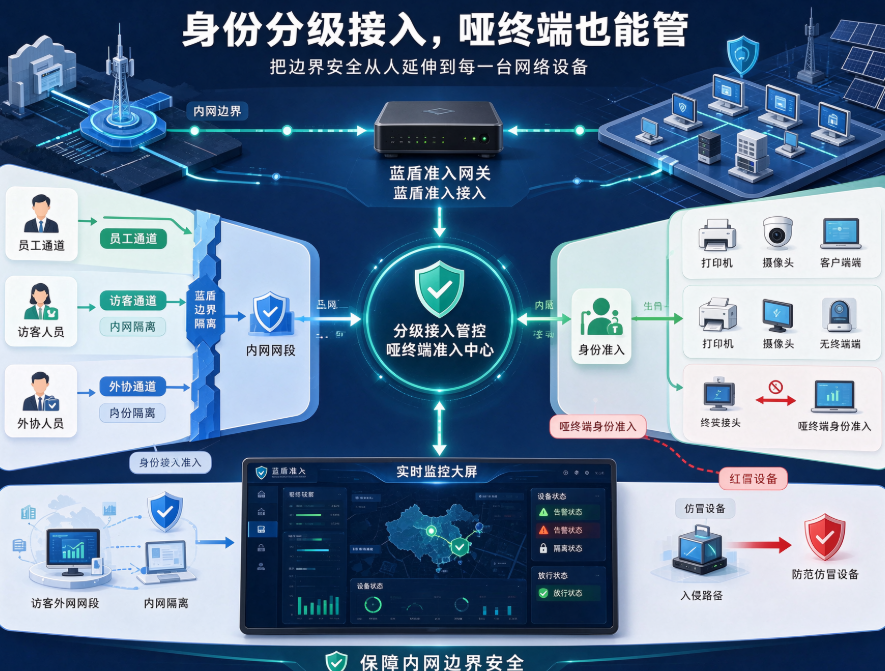
系统提供分级接入管控,员工、访客、外协人员区分通道接入,访客外网网段和内网隔离,保障内网边界安全。全程实时监控全网设备,异常访问、陌生设备接入即时告警;风险终端可动态隔离并推送修复指引,整改完成自动放行。针对打印机、摄像头这类无法安装客户端的哑终端,也能绑定身份准入,防范仿冒设备入侵内网。
二、June Networks Secure Access Service
这款更适配搞云化混合架构的公司,统一身份认证和分层权限管控做的挺出彩,终端状态检测、威胁防护也能集成在一块,不用凑好几个系统来回切换折腾。
三、AccessSecure Pro
要是公司IT团队人少,想挑个上手门槛低的可以看看这款。管理界面清爽不绕弯,管理员点几下就能设好设备接入和权限分配,支持的接入方式也全,自动化程度很高,新手运维也能快速摸透。
四、PortGuard
算是老牌实力派了,专门做交换机端口级的管控,能自动梳理出全网网络拓扑,把MAC地址和对应端口牢牢绑死,但凡有陌生设备乱插,直接阻断还自动隔离出问题的端口,传统工厂、网络结构复杂的老企业用着特别顺手。
五、SafePort
主打多云场景的统一安全管控,要是公司同时用好几个云平台,用它统一下发安全策略挺方便,还支持云原生业务防护、容器环境的微隔离,跨云的安全状态也能同步盯着。
六、Extral Networks NAC
兼容性是真的能打,市面上主流品牌的网络设备基本都能对接上,策略配置的灵活度很高,还能给管理员输出统一的安全总览视图,管设备、控访问都挺省心。
最后再碎碎念两句,真没有哪款工具是万能的,选型还是得贴合自己家的网络环境、预算和实际需求,别光看着功能多就冲动下单。建议大家都先申请测试版,在自己公司的真实环境里跑段时间,合不合适自己用着最清楚,希望这篇唠的内容能帮大家少踩点坑。
#内网准入系统#

- 点赞
- 收藏
- 关注作者
评论(0)