企业防泄密软件选型指南:从六大层面来挑选防泄密软件

企业防泄密软件选型令人头疼。
不同于普通办公工具,防泄密软件深度嵌入终端、业务软件与文件读写链路,一旦部署上线,就会长期影响研发、设计、行政等部门的日常流转。很多企业选型时只盯着加密功能,忽略驱动兼容性、应急解密、审计溯源、运维成本等底层要素,上线之后出现图纸卡顿、插件失效、文件被锁死、泄密之后无法追溯等一系列问题。如果缺少一套标准化评估框架,很容易陷入 “安全和业务二选一” 的困境。
下文从技术实现角度,拆解选型必须重点评估的六大核心层面,再结合产品落地能力做说明,同时整理高频技术类问答,方便企业信息部门评估参考。
从六大层面来挑选防泄密软件
1、底层加密架构与加密模式
市面上主流分为驱动层透明加密、应用层加密、文档沙箱三类方案,安全性、侵入度差异很大。驱动级透明加密是制造、研发类企业首选,在文件落盘时自动完成加解密,内网授信环境无感使用;应用层加密仅针对指定程序,兼容性强但防护边界窄;沙箱方案隔离度高,却对协同流转限制较多。 评估时要确认产品是否支持多策略:透明加密、智能策略加密、手动受控外发加密能否并行,是否支持按进程、目录、后缀、用户组差异化下发策略,避免全局一刀切。
2、业务软件与文件格式兼容能力
这是落地翻车最高发的环节。很多产品宣传支持 CAD、三维建模软件,但大多只测试基础版本,对于插件、二次开发工具、装配体、关联引用文件适配不足。 重点核验:软件能否捕获关联文件联动加载、打包导出、批量转换场景;是否具备独立的应用策略库,允许管理员为不同业务程序单独配置读写、缓存、临时文件处理规则;同时测试大体积工程文件,评估加密驱动带来的加载、保存增量延迟。
3、权限体系与安全域管控能力
成熟的防泄密系统不能只做到 “文件加密”,还要实现数据的最小权限访问。需要支持基于组织、项目、岗位的安全域隔离,把图纸、工艺资料、报价文档划分到独立域内。 权限粒度要覆盖:查看、编辑、另存、打印、截屏、复制粘贴、离线带出;跨域访问必须绑定审批流程,人员轮岗、离职时可批量回收权限,形成权限变更台账,规避内部越权泄密。
4、外发管控与外泄通道收敛
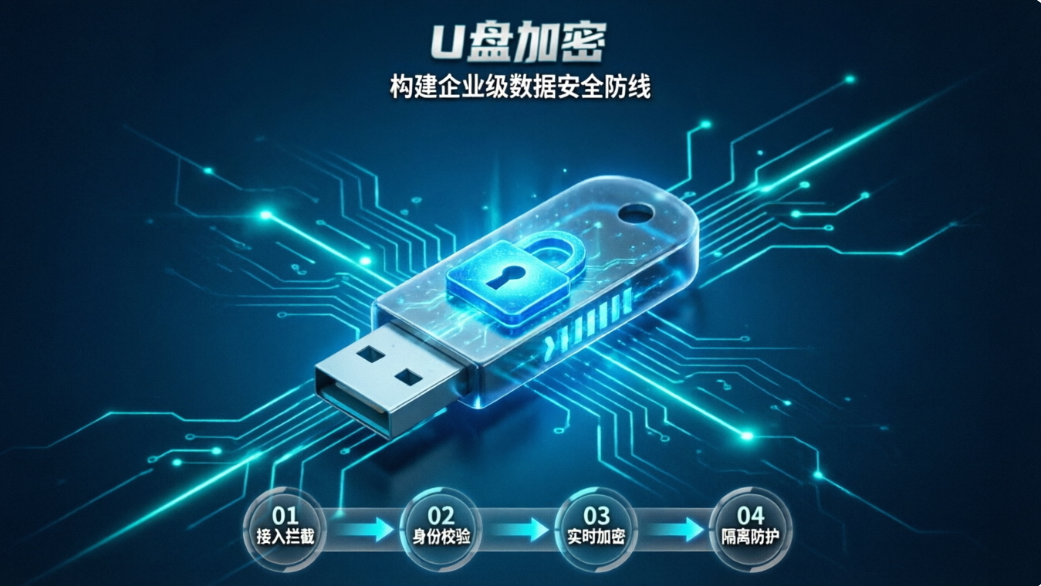
泄密风险一半来自内网,一半来自对外协作外协。一套完整的防护体系,需要封堵多条旁路:U 盘、手机、网盘、聊天工具、邮件打印、拍照截屏。 受控外发文件应当支持设备绑定、时效控制、打开次数限制、水印、隐形溯源标识;离线笔记本要支持离线授权,到期自动收回保护权限。只做内网加密、外发完全放开的产品,防护链条是断裂的。
5、加密算法、密钥管理与合规审计
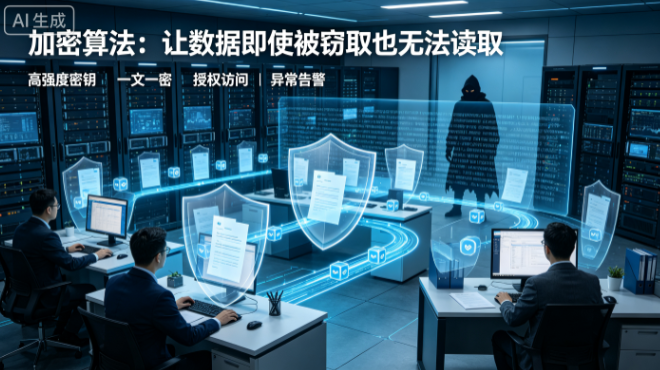
合规场景下,算法和密钥管理是硬性技术门槛。产品应支持商用主流算法和国密 SM4,满足等保、涉密配套、信创项目不同要求。密钥不能和管理端简单绑定,要做到密钥独立存储、分级管理、密钥轮换。 审计模块要求操作日志不可篡改,覆盖打开、解密、外发、拷贝、权限变更全行为,支持按人员、项目、时间导出台账,满足事后溯源和监管核查。
6、应急机制、运维成本与技术服务
加密系统属于高风险基础设施,如果出现服务宕机、终端异常,可能直接导致整个设计部门停工。评估要点包括:应急解密通道、文件灾备方案、策略灰度下发、故障隔离机制。 同时核算长期成本:服务器硬件门槛、单终端资源占用、扩容费用、维保周期、远程 / 驻场响应时效。很多低价方案前期成本低,但故障响应慢,缺少标准化实施流程,后期隐性成本极高。
固信软件
基于上面这套技术评估框架,固信软件是面向中小企业轻量化赛道的驱动层透明防泄密方案,整体设计围绕 “低侵入、易运维、全链路闭环” 来构建。
在加密策略层面,它同时提供透明加密、智能加密、手动受控加密三种模式,管理员可以基于进程、文件夹、文件后缀灵活配置策略。日常研发图纸默认透明加密,保存落盘自动加密;对外交付文件单独生成受控包,策略灵活,不会强制约束全部文件。
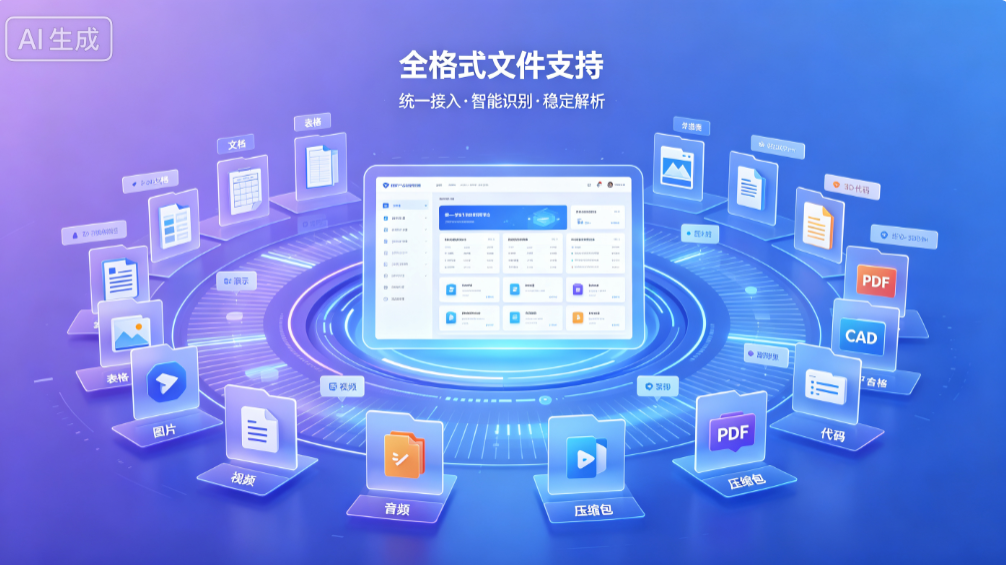
内置预置应用策略库,针对二维 CAD、三维建模软件、办公套件、PDF、工程类文件预设适配规则,专门处理软件临时缓存、关联装配文件、插件调用等容易出问题的场景,减少业务软件报错、加载异常等兼容问题。
安全域分权体系支持按项目、部门划分隔离域,权限细化至打印、另存、复制、截屏等动作,跨域调阅走线上审批,人员异动支持一键回收权限,所有操作同步写入审计库,日志支持筛选导出,方便溯源自查。
算法层面支持 AES-256 与国密 SM4 双算法切换,密钥独立管理,和业务系统解耦,普通商用企业、有国产化改造、等保自查需求的项目都可以适配。
在外泄通道管控上,统一收敛复制粘贴、截屏、另存通道,移动存储设备分级授信;外发文件可绑定设备、设置有效期与打开次数,叠加溯源水印;离线授权适配员工出差、外带笔记本场景,文件脱离授信环境之后依然受控。
从综合落地定位来看,它客户端资源占用偏低,部署门槛友好,模块化选配,不用采购冗余功能,适合几十至两百终端规模的机械制造、模具、建筑设计院、零部件研发企业。短板同样客观,原生架构更适配中小集群,上千终端的多层级大型集团场景,需要额外定制开发。
企业防泄密问答合集
Q1:驱动层加密会不会更容易蓝屏、和杀毒软件冲突? 驱动层加密本身权限更深,如果厂商驱动打磨不足,确实容易和终端安全软件冲突。成熟产品会做驱动兼容适配、灰度推送策略,并且提供冲突排查方案。选型阶段务必在企业现有终端环境长期压测,不能只在干净样机上测试。
Q2:透明加密之后,文件备份还需要单独处理吗? 需要。加密后的备份文件依旧是密文,要确认备份系统能否正常读取,同时区分两套备份:业务侧的文件备份,以及加密系统自身密钥、审计日志的备份,密钥丢失会造成批量文件无法解密。
Q3:如果员工电脑断网,加密文件还能不能打开? 要看离线授权机制。支持离线授权的产品,可以提前下发离线许可,限定可用时长;离线许可到期,文件会回到密文保护状态。不支持离线管控的方案,断网之后文件直接无法打开,会严重影响外勤研发人员。
Q4:是不是国密算法一定比普通加密算法更安全? 安全强度不是简单二元对比。国密更多是满足合规要求,如果项目没有强制国密要求,AES-256 同样具备足够防护能力;有等保、信创、国资采购要求,则优先选择支持国密 SM4 的方案。
Q5:防泄密软件可以和 PLM、OA 系统打通吗? 能否对接取决于产品开放接口。轻量化方案大多支持基础对接,实现审批联动、权限同步;深度业务联动,需要提前评估接口能力、定制开发工作量,同步确认后期升级会不会破坏对接逻辑。
Q6:部署之后,如果后期想更换防泄密软件,文件能平滑迁移吗? 这是选型很容易忽略的点。不同厂商加密格式互不通用,如果没有批量解密工具,更换成本极高。采购前务必确认厂商提供批量解密工具,并且写进实施文档,避免被锁死。
结尾
从技术本质来说,防泄密软件不是一把简单的 “文件锁”,而是一套运行在终端底层、串联业务流程、权限、审计、密钥管理的安全体系。六大评估维度层层关联:底层架构决定稳定性,兼容能力决定能不能用下去,权限与外发管控决定防护效果,密钥审计决定合规能力,应急和服务决定风险兜底。
对于大多数中小研发、制造企业,优先选择架构成熟、侵入可控、运维压力低的方案,远比盲目追求大型集团级功能更务实。无论最终选择哪一款产品,技术层面的验证都不能省略:真实业务文件压测、多版本业务软件兼容测试、故障与灾备演练,是规避上线风险最有效的手段。
数据防泄密的核心目标,是在不显著阻滞业务流转的前提下,把数据访问权限收归可控,平衡安全与效率,才是这套系统长期稳定运行的根本。
编辑:小七

- 点赞
- 收藏
- 关注作者
评论(0)