如何防止员工泄密?防范员工泄密指南
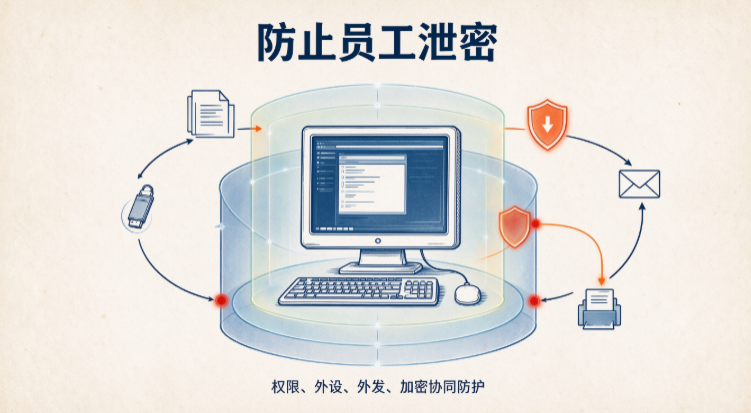
很多企业谈到员工泄密,第一反应都是离职人员带走资料。 但现实里,泄密风险贯穿在职、调岗、离职全流程,既有刻意拷贝盗取,也存在无心误发、私自打印、U 盘外传这类不经意的操作。单纯依靠保密协议,很难守住终端里的核心数据,以下步骤依托域智盾软件落地实施。
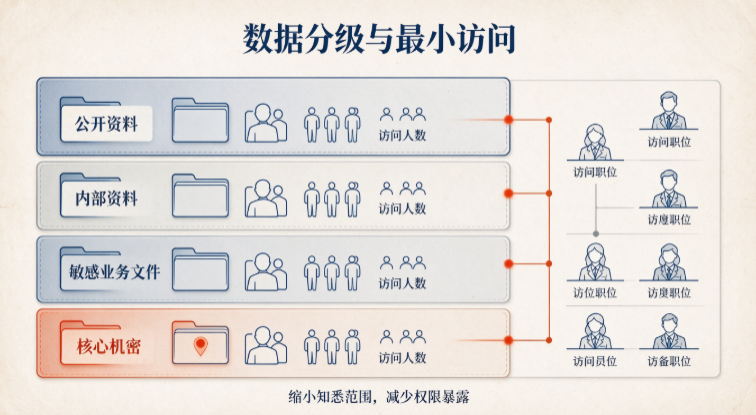
第一步:先做数据分级,缩小知悉范围
企业里不是所有文件都属于机密。 可以把文档划分为公开资料、内部资料、敏感业务文件、核心机密四类。 遵循最小访问权限原则,员工只能够查看本职岗位必须用到的数据。跨部门人员,默认没有权限访问其他部门的涉密资料。
权限不是固定不变。 岗位调整、项目结束,就要同步回收多余访问权限,避免权限长期闲置带来隐患。
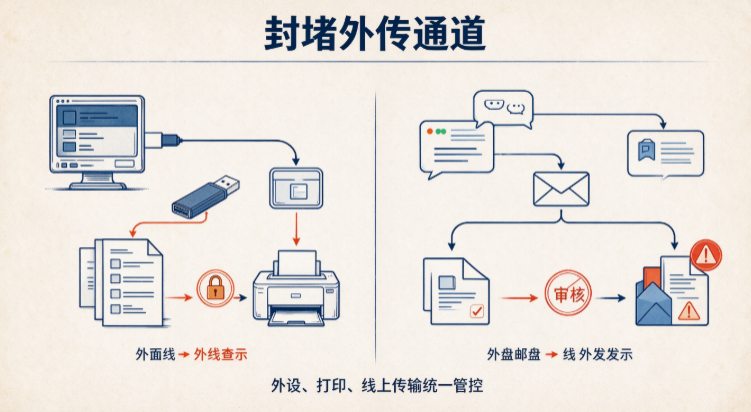
第二步:封堵物理外传通道
U 盘、移动硬盘、手机存储,是最常见的数据外泄载体。 很多泄密事件,就是简单把文件复制进 U 盘带出办公环境。 管理员可以针对不同岗位,设置移动存储设备权限。部分岗位只允许 U 盘只读,禁止写入拷贝;涉密终端直接禁用外接存储。
同时管控打印行为。 报价单、图纸、客户资料,可设置打印审批,记录打印人、打印时间与文档名称,避免纸质文件随意带出。域智盾软件可统一管理外设与打印权限,堵住这条物理泄密路径。
第三步:管控线上文件外发渠道
现在文件外传的渠道越来越多。 微信、QQ、网盘、邮箱、网页上传,都可以快速发送文档。 只靠口头规定,很难限制员工的线上传输行为。
可以针对敏感文件设置外发管控。 当员工尝试通过聊天工具、网盘发送机密资料时,系统识别敏感内容,触发告警或者阻断操作。 完整记录文件外发相关操作日志,保存操作账号、时间、文件名,方便事后追溯核查。
第四步:给核心文档增加加密保护
图纸、源代码、客户信息这类高价值文件,建议启用文档加密。 员工在授权办公环境内,可以正常打开、编辑文件,不影响日常工作。 一旦文件脱离企业授权环境,文件无法正常打开,就算被拷贝出去也无法读取内容。
还可以添加文档水印。 屏幕水印、打印水印,记录操作人员信息。即便文档被截图或者拍照流出,也能定位来源。
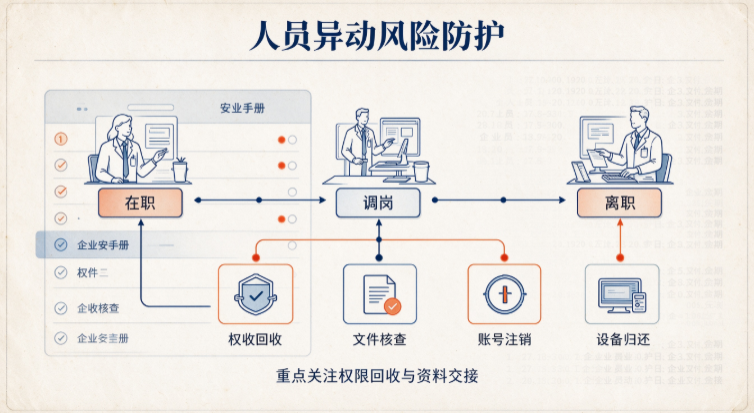
第五步:重点关注人员异动风险
员工提出离职,是泄密高风险时段。 很多人会在离职前一段时间,分批把资料拷贝带走。 IT 需要提前关注终端操作动态,如果发现短时间内大量复制、打包敏感文件,及时核查。
离职交接环节,要一次性完成多项操作。 回收账号权限,收回办公设备,核查终端内涉密文件,确认没有私自留存副本,再完成离职流程。
第六步:制度与技术搭配使用
技术工具不能完全替代管理制度。 入职签订保密协议,定期开展保密培训,明确违规带来的责任,提升全员保密意识。
技术负责行为记录、权限管控、阻断外传;制度明确边界、责任和处罚。两者搭配,才能形成完整防护。
落地建议,循序渐进
不用一次性全量部署。 优先选择研发、财务、客户运营这类涉密岗位终端先行试运行。 根据业务场景调整规则,避免管控策略影响正常办公。 持续复盘日志,优化敏感文件识别规则,降低误报。
防止员工泄密,不是只盯着离职环节。 它是一套覆盖权限、外设、线上传输、文档保护、人员异动的完整防护体系。通过技术手段把风险前置,减少泄密事件发生。
责编:璇玑

- 点赞
- 收藏
- 关注作者
评论(0)