如何防止客户信息泄密:从数据分级到离职管控,搭建多层防护体系
客户手机号、联系方式、成交记录、项目资料,是企业核心资产。很多企业防护重心放在抵御外部黑客攻击,却忽略内部人员带来的泄密风险。销售、客服岗位人员调岗、离职,或是员工私自把客户资料拷贝到 U 盘、发送到私人社交软件,都可能造成客户信息外泄,触发《个人信息保护法》相关处罚。防止客户信息泄密,不能只依靠员工自觉,需要一套覆盖数据存储、访问、外发、人员变动的多层防护方案。

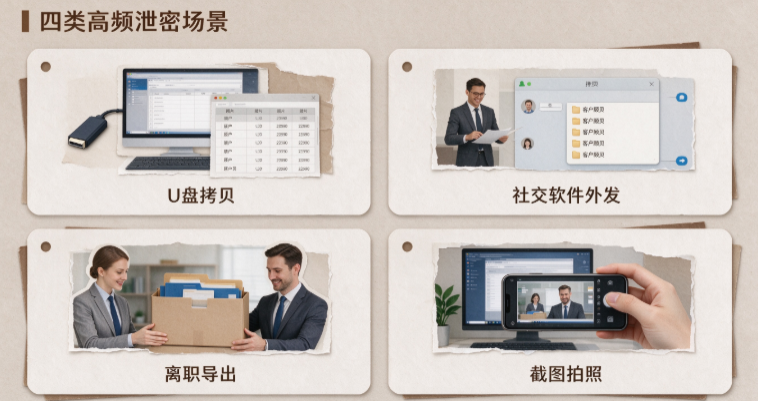
一、客户信息泄露最容易发生的 4 个内部场景
- 移动存储拷贝外泄 员工将客户表格、客户档案复制到私人 U 盘带走,U 盘不受管控,数据脱离企业环境后无法追溯。
- 社交软件、网页网盘外发 通过微信、QQ、个人云盘,把客户清单发送至外部账号,这类传输通道是泄密高发通道。
- 员工离职批量导出客户资料 离职前集中打包下载客户信息,很多企业等到员工办理完手续,才发现客户资料已经被拷贝带走。
- 屏幕拍照截图外传 直接对电脑屏幕上的客户信息截图、拍照,绕过文件传输管控,传统 DLP 很难拦截图片类泄密行为。
二、防止客户信息泄密的核心防护思路
完整防护分为四层:数据分级授权、传输通道管控、终端行为审计、人员异动权限回收。
- 数据分级授权:区分普通客户信息与高敏感客户资料,按照岗位分配最小访问权限,无关人员无法查看完整客户清单;
- 多通道外发管控:对即时通讯、网盘、邮件、移动存储做策略管控,批量导出客户信息时触发告警,必要时阻断操作;
- 文档溯源水印:开启文档水印,打开客户资料文件时自动加载水印信息,应对拍照截图泄密,方便事后溯源定位;
- 全链路日志留存:记录文件打开、复制、导出、打印操作,一旦发生泄露,可调取完整操作记录。
在项目落地过程中,不少企业搭配域智盾软件完善终端侧防护。依托外设管控、文档水印、文件操作审计能力,记录客户资料的访问与外传行为,遇到批量导出客户信息这类高危动作及时预警,补齐客户信息在终端使用环节的防护短板。

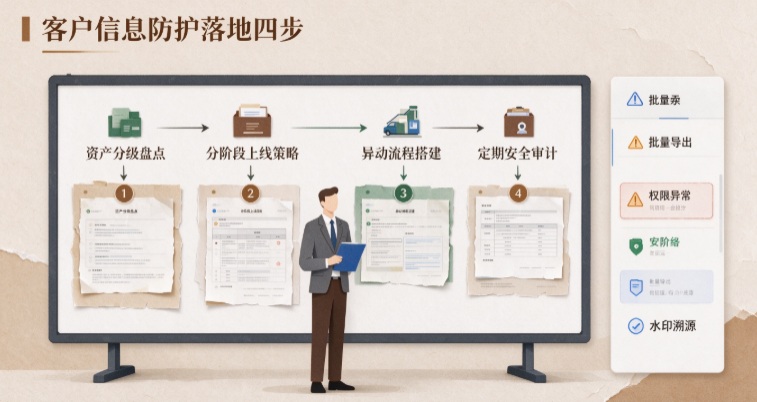
三、落地分步实施策略
第一步:梳理客户数据资产,完成分级分类
盘点所有存放客户信息的文档、表格、CRM 导出文件。标记敏感等级,限定只有对应岗位人员可访问高敏感客户资料,落实最小权限原则。
第二步:分阶段上线管控策略
第一阶段开启审计留痕,采集客户资料的访问、导出、打印日志,摸清日常数据流转规律,评估风险;
第二阶段针对高危通道配置管控策略,限制 U 盘拷贝、网盘上传;针对客户文档启用文档水印,应对截图拍照泄密。
第三步:建立人员异动处理流程
制定员工调岗、离职标准化流程。员工提出离职后,第一时间缩减客户信息访问权限,限制批量下载能力;离职办结时回收账号,禁止继续访问客户资料。
第四步:定期开展内部安全审计
每月复盘告警日志,核查异常导出、批量拷贝行为;每季度做一次客户信息保护自查,同步更新安全制度,组织员工信息安全培训。
四、落地中容易踩坑的 4 个误区
误区一:部署 CRM 系统就等于保护好了客户信息 CRM 仅做业务管理,员工依然可以导出表格保存到本地,再通过各类渠道外传,CRM 本身缺少终端侧的外发管控与审计能力。
误区二:只管控文件传输,忽略截图拍照泄密 单纯拦截文件拷贝,员工可以直接拍照或者截图保存客户信息。文档水印作为溯源手段,是不可缺少的补充防护。
误区三:权限长期不变,一人全量查看客户数据 所有销售都可以查看全部客户信息,一旦人员离职,大批量客户资料存在外泄隐患,需要按照业务范围做数据权限隔离。
误区四:制度写在手册里,但缺少技术留痕 仅有口头要求和制度文档,发生泄密事件后缺少操作证据,监管核查时无法举证,制度必须搭配技术审计能力。
五、总结
防止客户信息泄密,核心不是完全禁止员工使用客户资料开展业务,而是做到权限可控、行为可审、泄露可溯源。以数据分级为基础,对 U 盘、社交软件、截图拍照等多条泄密通道做分层防护,配套标准化的人员异动权限回收流程,把技术管控和内部制度结合,在保障业务正常开展的前提下,降低客户信息泄露风险,满足个人信息保护相关合规要求。
责编:璇玑

- 点赞
- 收藏
- 关注作者
评论(0)