公司防止U盘拷贝泄密方法:从"一刀切禁用"到"精细化管控"的技术路径
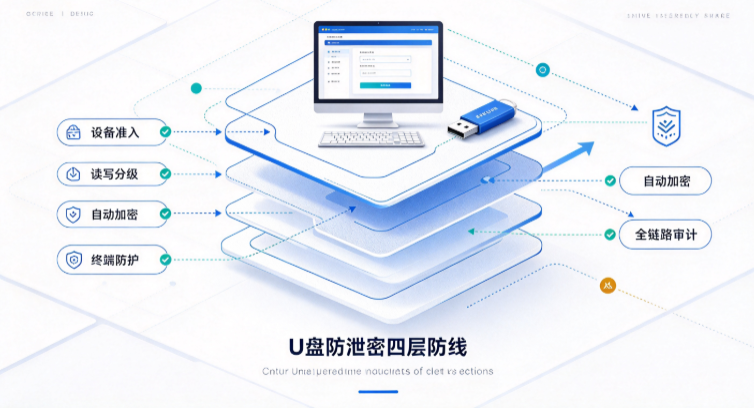
【摘要】 U 盘拷贝是企业数据泄露高发路径,但一刀切禁用会影响业务协作。本文将 U 盘泄密归纳为私人设备随意接入、办公设备转借或丢失、离职窗口期批量导出三类场景,并从设备准入、读写分级、自动加密、全链路审计四层防线拆解 U 盘精细化管控,结合域智盾软件相关功能,提出分级授权、外发审批、日志集中存储等落地方法。
U盘拷贝泄密是企业数据泄露最高发的路径之一。员工用私人U盘、移动硬盘接入办公电脑,几分钟就能批量拷贝整套客户资料、设计图纸、财务报表,离线带出内网,出口网关完全管控不到。
面对这个场景,很多企业的本能反应是"一刀切禁用所有U盘"。但实际落地中会发现:一刀切禁用后,销售拷客户资料、财务导报表、研发拷代码全部瘫痪,业务协作直接卡壳。放开权限又等于不设防。
公司防止U盘拷贝泄密方法,本质上不是"禁不禁"的问题,而是如何在安全与效率之间找到技术平衡点。
一、U盘泄密的三类典型场景
企业在评估U盘管控需求时,通常会遇到以下三类典型场景:
场景一:私人U盘随意接入 员工自带U盘、移动硬盘、手机数据线接入办公电脑,随意拷贝文件带出。这是最直接的泄密路径。
场景二:办公U盘被转借或丢失 企业配发的办公U盘被员工转借给外部人员,或U盘丢失后内部敏感数据被读取。
场景三:离职窗口期批量导出 员工提交离职申请到正式离岗期间,集中用U盘批量导出核心文件,事后追责困难。
二、U盘精细化管控的四层技术防线
一套成熟的终端安全方案,针对U盘拷贝泄密会构建四层递进式防线:
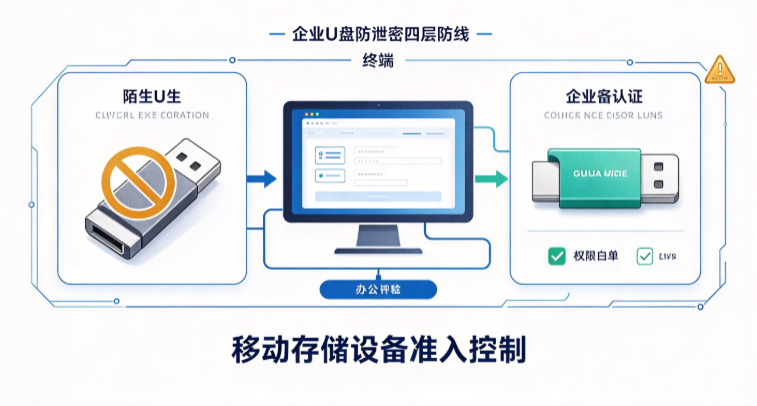
第一层:设备准入控制——陌生设备"进不来"
通过采集U盘的VID/PID、序列号等硬件指纹建立可信设备白名单,未注册、未授权的陌生移动存储设备直接禁止接入。
域智盾软件支持按部门、岗位下发差异化准入策略:研发、财务等核心部门可完全禁用所有移动存储设备;普通办公部门仅允许企业认证U盘接入;私人U盘、手机存储、蓝牙设备一律拦截。
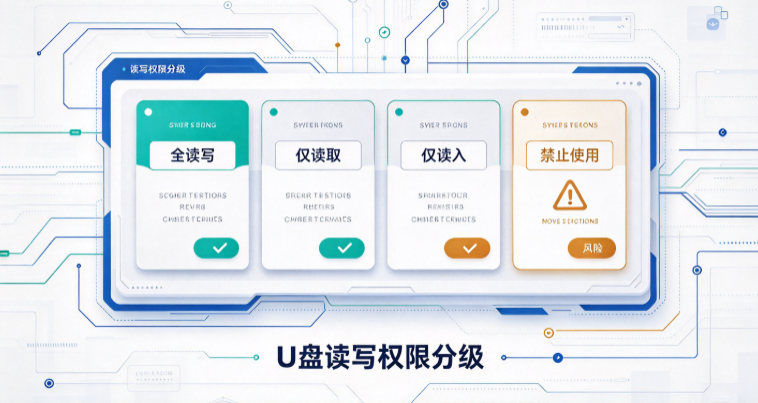
第二层:读写权限分级——数据"拷不出"
对已授权的U盘,可设置四种精细化管控模式:
● 允许使用(全读写):日常办公正常使用
● 仅读取:可从U盘拷入文件到电脑,但禁止从电脑写入U盘,防止数据外泄
● 仅写入:仅允许写入,禁止读取,防止外部病毒传入
● 禁止使用:完全禁用
以域智盾软件为例,其U盘管控模块支持"一盘一策"精细化管理,可为每个U盘单独设置读写权限,也可按部门批量授权。普通员工U盘仅开放只读权限,核心岗位直接禁用写入,从技术层面杜绝私自拷贝。
第三层:文件自动加密——拷走了也打不开
即便文件被拷贝到U盘,透明加密技术可确保加密文件脱离授权环境后直接变为乱码。
域智盾软件采用驱动层透明加密技术,员工创建、保存文件时自动加密,内部授权终端正常打开,未经审批通过U盘拷出的文件在外网设备上无法读取。同时支持落地加密——外部文件通过U盘拷入企业电脑后自动加密,从源头堵住"入口"漏洞。
第四层:全链路审计——操作"可追溯"
完整记录U盘插拔时间、设备信息、拷贝文件名称、操作类型、操作人员等全部日志,数据加密存储不可篡改。泄密事件发生后可快速调取完整证据链,支持按时间、人员、设备多维度检索。
三、U盘管控落地的三个关键实践
企业在部署U盘管控时,以下三个实践直接影响最终效果:
实践一:分级授权,避免一刀切
不要对所有终端、所有员工采用同一套策略。建议按部门风险等级分层:
● 核心涉密部门(研发、财务):完全禁用所有移动存储设备
● 一般办公部门:仅允许认证U盘接入,默认只读
● 外勤岗位:开放临时写入权限,配合审批流程和有效期限制
实践二:配套外发审批,兼顾业务协作
业务确实需要通过U盘对外交付文件时,员工可线上提交申请,管理员审批通过后授予临时写入权限,权限到期自动回收。外发文件可设置打开次数、有效期等限制,到期自动失效。
实践三:日志集中存储,杜绝证据丢失
审计日志必须集中存储在内网服务端,终端本地无法删除。员工格式化硬盘、重装系统不会销毁后台证据链,满足等保审计与事后溯源取证需求。
四、合规要求:U盘管控的硬指标
2026年等保数据安全新规对移动存储管控提出了明确要求:
● 访问控制:对移动存储设备实施严格的准入控制和权限管理
● 日志留存:三级及以上系统数据操作日志留存不少于1年,且需独立隔离存储、不可篡改
● 加密要求:重要数据在移动存储介质中存储时应采用国密SM4算法加密
● 审计追溯:完整记录移动存储设备的接入、读写、拷贝等操作行为
结语
以域智盾软件为代表的终端安全方案,通过驱动层加密与精细化U盘管控相结合,在保障数据安全的同时兼顾业务协作效率,为企业构建了一套可落地、可审计、合规的U盘防泄密体系。
责编:璇玑

【声明】本内容来自华为云开发者社区博主,不代表华为云及华为云开发者社区的观点和立场。转载时必须标注文章的来源(华为云社区)、文章链接、文章作者等基本信息,否则作者和本社区有权追究责任。如果您发现本社区中有涉嫌抄袭的内容,欢迎发送邮件进行举报,并提供相关证据,一经查实,本社区将立刻删除涉嫌侵权内容,举报邮箱:
cloudbbs@huaweicloud.com
- 点赞
- 收藏
- 关注作者
评论(0)