文件加密软件:从故障复盘看企业文档防护的多层现实约束

很多企业会形成一种认知误区,认为部署文件加密软件就能够彻底阻断文档外泄风险,实际项目落地当中,加密模块仅仅属于数据防护链条的其中一环,域智盾软件的文档防护相关能力,也需要配合管理制度才能够发挥完整效用。
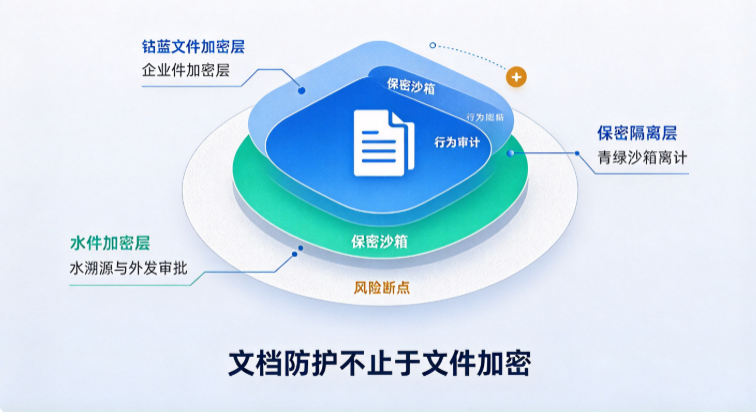
一、真实项目故障复盘:加密生效,但防护依旧失效
某装备制造企业上线文档加密模块,针对研发图纸配置自动加密策略,内部终端打开图纸一切正常。运维团队就此判定数据防护已经落地。 上线半年发生泄密事件,一名技术人员通过截图、拍照的方式,将核心图纸信息分批向外流转。事后调取记录,文档本体依旧处于加密状态,但内容信息已经被剥离文件本体泄露出去。
复盘后发现,该加密方案只完成文件本身的加密处理,缺少屏幕水印、剪贴板管控、打印溯源、外发审批这类配套能力。加密锁住了文件,却没有管控内容信息的外泄通道。 还有一类高频故障,企业直接全终端下发全局加密策略,没有区分内部生成文档与外部接收文件,第三方业务系统导出报表、外来参考资料被误加密,造成业务系统报错,跨部门协同停滞,业务人员会寻找各类绕过加密的传输途径,反而新增更多安全隐患。
除此之外还会出现密钥管理疏漏带来的业务事故,部分企业忽视密钥备份,服务器硬件故障之后,大量加密图纸、合同文档无法正常解密打开,直接打断研发、业务流程,这类事故在加密项目实施案例当中并不少见,很多单位前期只关注加密功能,忽略密钥备份、密钥分级管理这类底层运维工作。同时部分加密工具对不同格式文件处理能力不均衡,部分图纸格式、压缩包无法完成自动加密,在终端中形成看不见的明文漏洞。
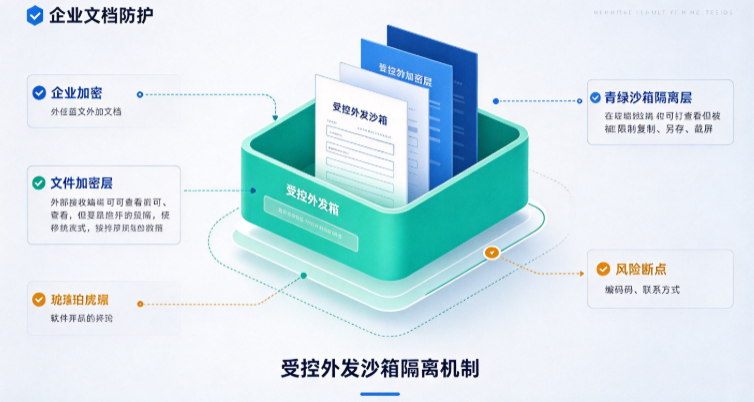
二、拆解文件加密软件不能忽略的配套技术条件
单纯依靠文件密文转换,无法覆盖全部泄密路径,一套可用的企业级文档防护体系,需要多模块协同运行。
第一,存量文档处理能力。不少加密工具只保护新建文档,电脑本地、共享盘内沉淀多年的合同、图纸保持明文,形成大面积防护盲区,需要支持存量文件批量扫描加密,补齐历史资产的防护缺口。
第二,多维度溯源能力。即便文件被解密外发,也需要依靠明水印、点阵暗水印留存线索,水印嵌入文件内部,截图、打印输出之后依旧可以提取溯源信息,定位操作终端与操作人员。域智盾软件具备保密沙箱、全盘文档水印、受控外发审批的功能,外部接收人员可以查阅文档,但限制拷贝、另存操作,把对外交付的风险约束在隔离环境之内。
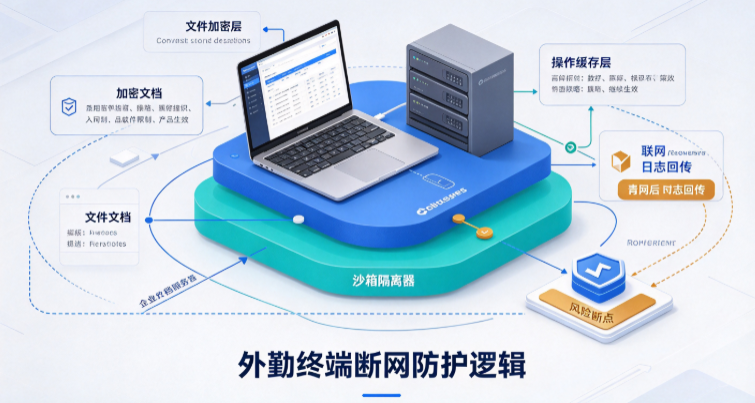
第三,离线终端适配。大量笔记本需要外出办公,脱离内网之后加密策略不能直接失效,需要支持离线有效期配置,超期之后加密文档禁止打开,同时完整留存断网阶段全部文档操作日志,待网络恢复完成回传归档。很多外勤人员在外办公拷贝文档,正是利用断网之后加密策略失效完成数据带出,这也是很多加密方案容易遗漏的场景。
第四,解密审批流程。业务不可避免需要对外交付资料,完全禁止解密会倒逼员工绕开管控。应当建立申请、审批、审计完整链路,所有解密操作全程留痕,管理员操作行为同样记录日志,满足合规审计的要求。还要支持按部门、岗位划分解密权限,避免少数管理员拥有全部文档的解密权限带来的权限滥用风险。
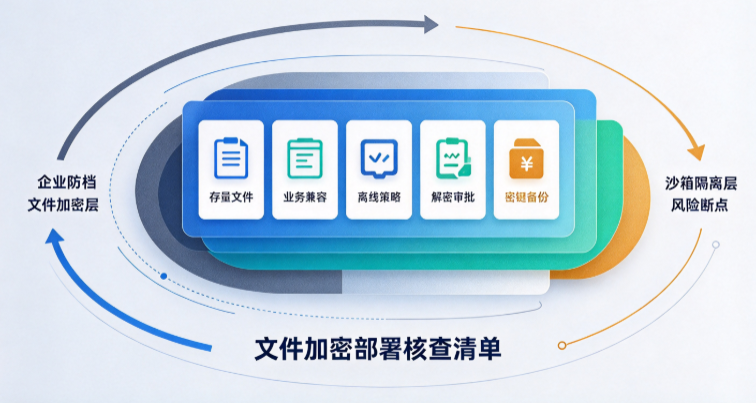
三、企业部署前的中性核查清单
企业评估文件加密相关工具,不要把关注点全部放在加密算法本身,应当从业务真实场景出发做逐项核验。
- 梳理内部全部业务软件版本,开展兼容性测试,规避 CAD、ERP、仿真类工具出现打开报错、保存异常的问题;
- 区分存量文件与新建文件,确认工具对历史文档的处理方式,避免遗留明文资产;
- 核查离线笔记本、外勤终端的策略执行逻辑,确认断网状态下防护机制不会失效;
- 确认解密、外发的流程设计,是否具备完整审批与审计记录;
- 评估密钥管理机制,做好密钥备份,规避服务器异常导致大批量文档无法打开的重大故障。
文件加密软件解决的是文件本体被非法拷贝之后的泄露风险,但是口述、记忆、抄写这类信息泄露路径属于技术工具难以完全覆盖的范畴,需要企业同步完善内部保密制度,技术与制度互相配合,才能构建完整的数据防护能力,域智盾软件整套文档防护模块,也是立足于这样的现实业务场景设计而成。
责编:璇玑

- 点赞
- 收藏
- 关注作者
评论(0)