证书自动化续期,到底解决了什么隐患
一张数字证书的失效,真正让运维团队措手不及的,不是证书过期本身,而是过期前后的各种问题:浏览器弹出不受信任的提示、接口调用全线报错、用户被拦截在警告之外。问题的根源,在于不少证书管理仍停留在到期提醒的层面,忽略了监控这个更前置、更系统的环节。
一、剩余有效期:基础却容易被误判的维度
剩余有效期是监控的直观切入点。通过解析证书的notBefore与notAfter字段,可以精确算出距到期还有多少天。但单纯记录还剩多少天远远不够:证书链中每一级证书的有效期各不相同,根证书、中间证书与叶证书需要分别追踪,还要结合签发时间、当前系统时间交叉核对,避免因时钟偏差而误判。成熟的监控会把剩余有效期拆成多个阈值,进入告警区、进入紧急区、即将过期,分别触发不同等级的提醒。
二、私钥变更:比到期更隐蔽的信号
证书的公钥信息是公开的,私钥则必须严格保密。当私钥发生更换,或证书主体、公钥指纹与私钥不再匹配时,往往意味着证书体系发生了变化,这种变化未必来自正常流程。监控的价值,在于记录证书的指纹、序列号、签发机构等关键属性,一旦检测到私钥变更或证书内容被更新,就及时发出提示,让运维在变化发生之初核对是否为计划内操作,而不是等到客户端报错才被动排查。
三、证书被替换:变化本身就该被记录
证书被替换未必是坏事,到期续期、算法升级、重新签发都可能导致替换。但替换如果发生在计划之外,或新证书与部署环境不匹配,就可能引发服务中断。因此,监控的意义在于记录变化、甄别异常:把当前证书与历史记录逐项比对,识别哪些是预期内的轮换,哪些是需要关注的异常变动,并保留完整的变更轨迹,供后续回溯。
四、异常签发告警:把事后发现变成事前预警
正常情况下,一张证书的签发有清晰的申请主体、签发机构和生效时间。当监控发现短时间内出现大量签发、签发机构与预期不符、证书与域名不匹配等特征时,往往意味着存在未授权的证书签发行为。异常签发告警的意义,在于把可能影响信任链的问题,在波及业务之前就暴露出来。这一维度考验的是监控对正常基线的建模能力,基线越准确,误报越少,告警越有价值。
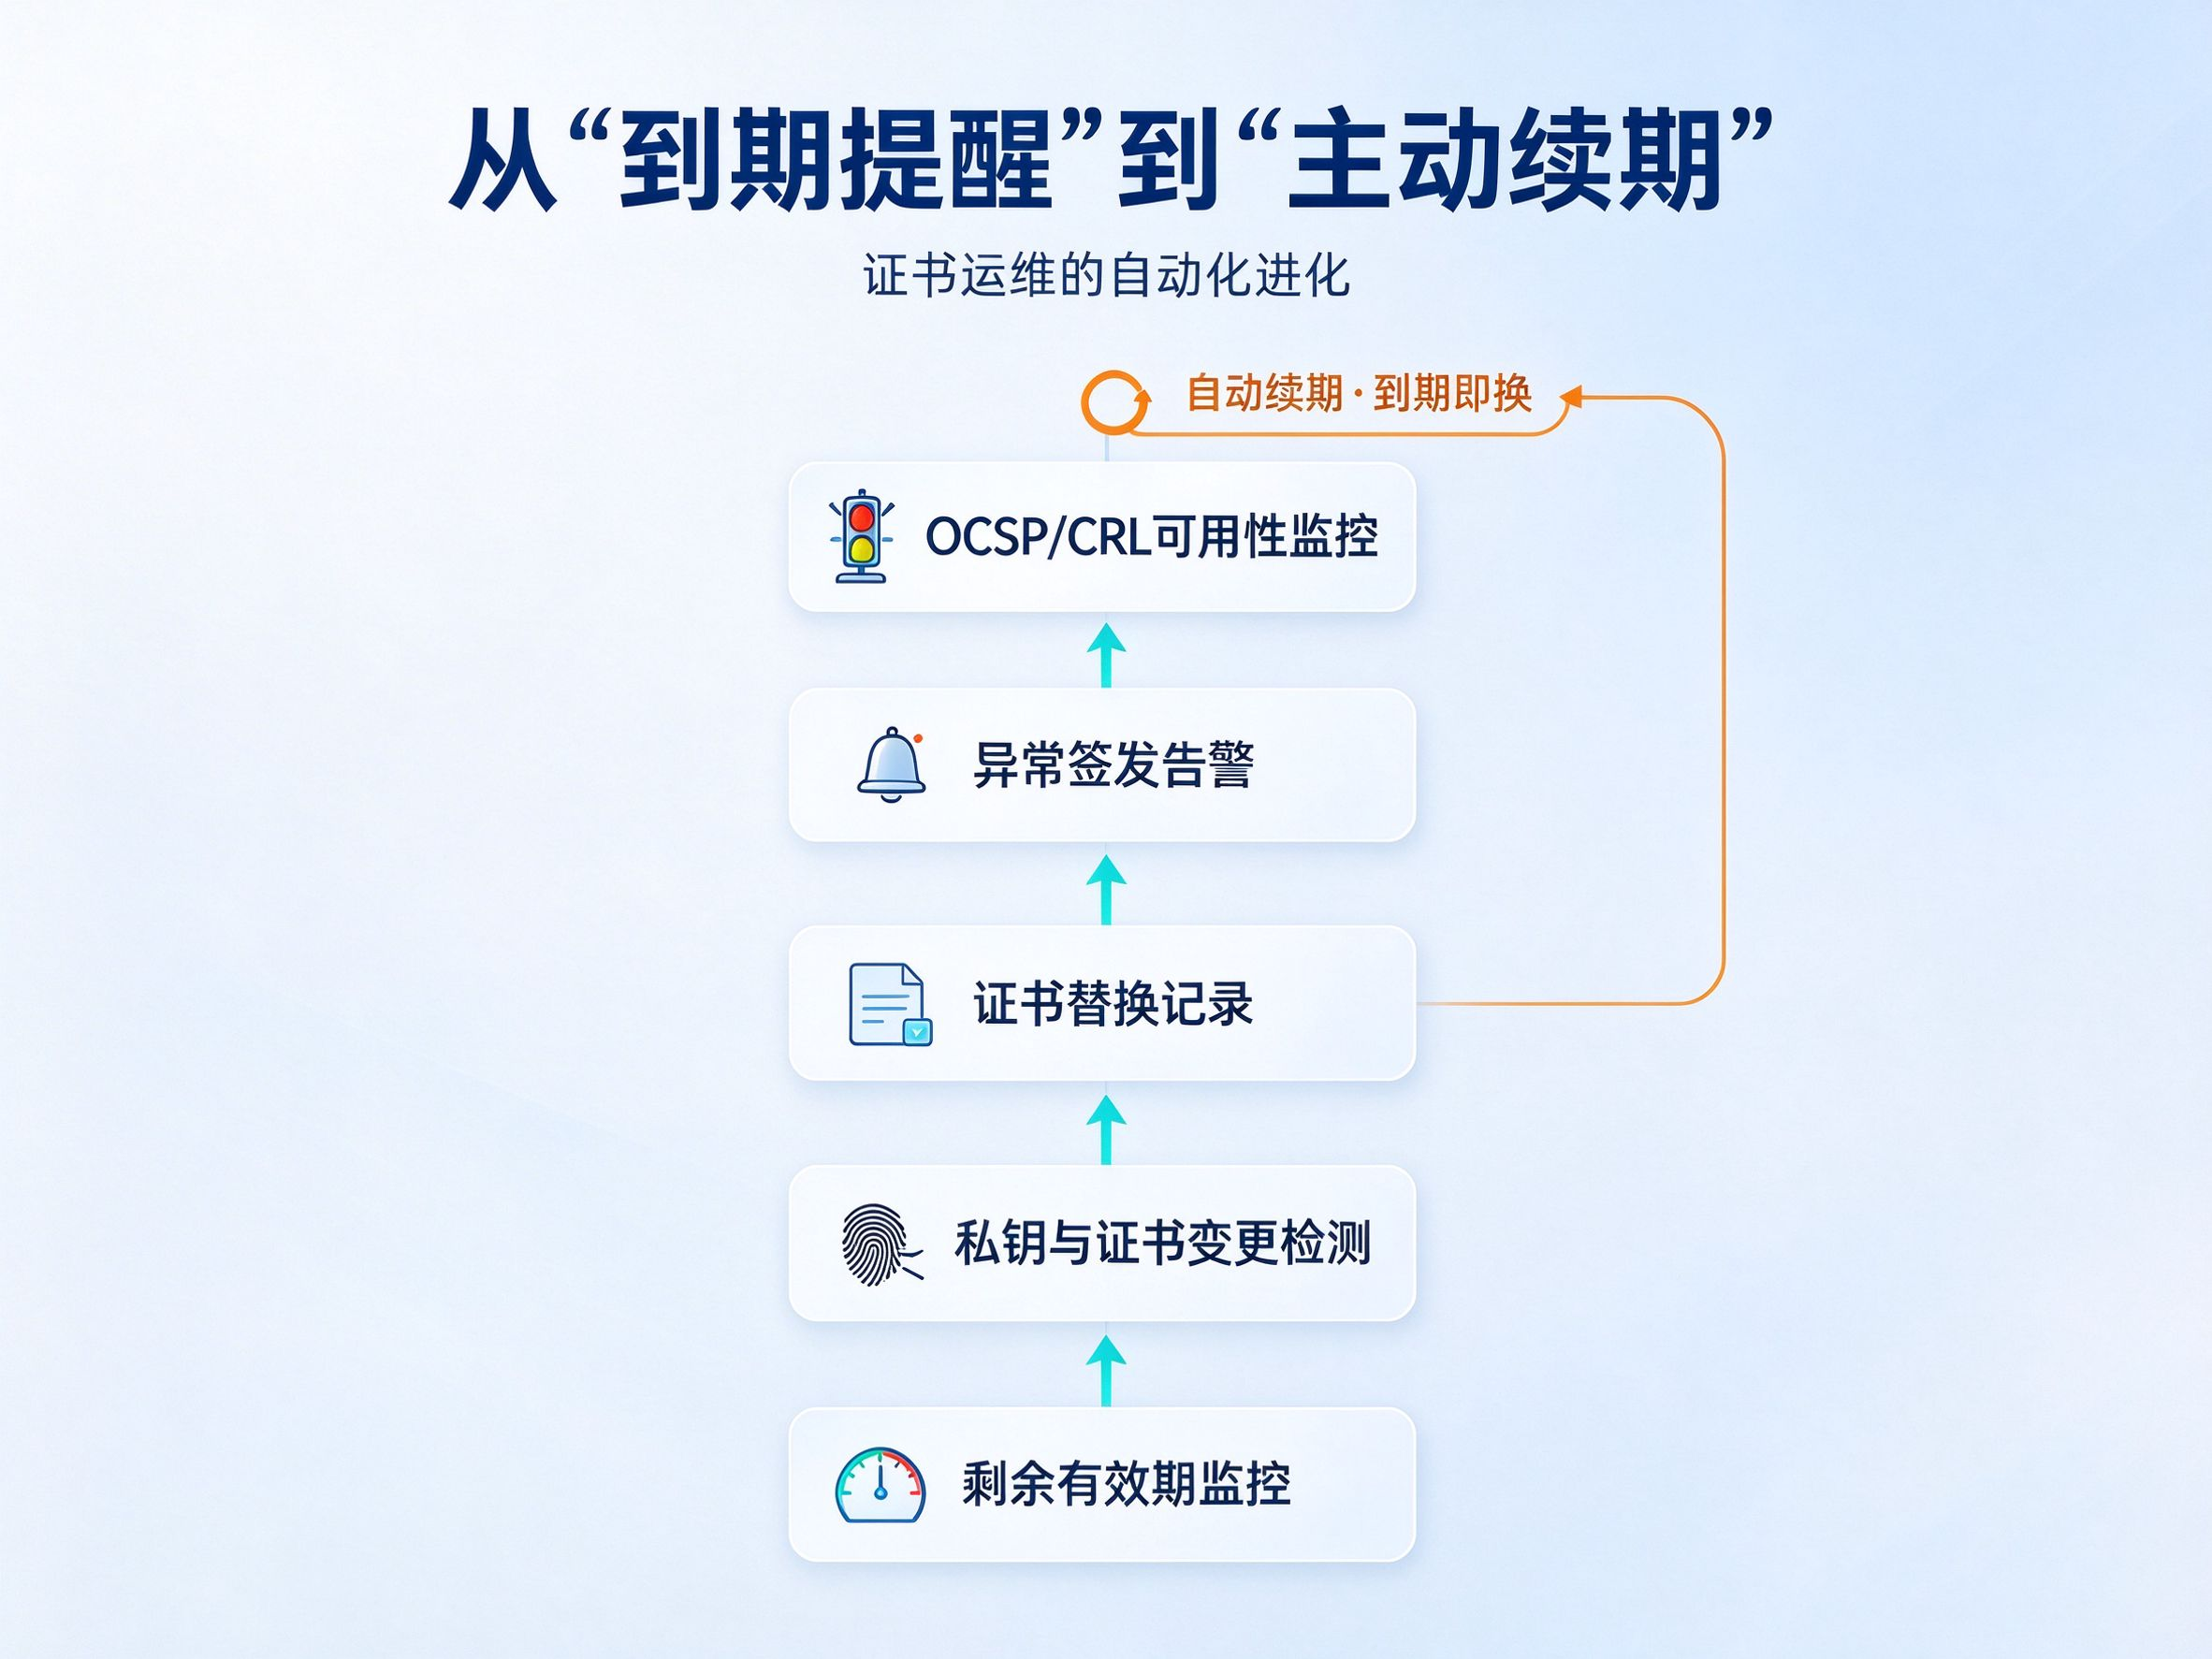
证书运维的自动化进化:监控与续期闭环
五、OCSP/CRL可用性监控:证书有效不等于可用
证书本身的签名是健全的,但客户端的在线状态校验依赖OCSP响应或CRL列表。如果承载这些校验服务的端点响应缓慢、返回异常甚至不可达,即便证书仍在有效期内,用户也会被判定为不受信任,访问被正常渠道阻断。因此,除监控证书属性外,还要持续监测OCSP/CRL服务的可用性、响应时间与返回内容,确保证书不仅能签发、能部署,更能被顺畅地验证通过。
六、从到期提醒到主动续期:自动化接管日历
当监控覆盖了有效期、私钥、证书内容与吊销状态等维度之后,运维就能把注意力从盯日历转向自动化。自动续期的逻辑并不复杂:在证书临近到期时自动发起新证书的申请与签发,自动校验通过后替换旧证书,并同步更新部署配置。自动化真正消除的,是人工盯着日历带来的不确定性,例如错过时间、休假无人值守、手工操作失误,这些隐患在自动化流程中都不复存在。监控负责发现问题,自动化负责解决问题,二者结合构成完整的证书生命周期管理。
总结
证书运维的成熟度,不在于续期动作有多熟练,而在于能否在有效期内持续、准确地掌握证书状态,把风险化解在影响业务之前。从剩余有效期、私钥变更、证书替换,到异常签发与OCSP/CRL可用性,多维度监控让证书的每一个状态变化都清晰可见;自动化续期则让运维从被动的等提醒走向主动的系统托管。当监控与自动化真正协同,证书就不再是埋在业务链路里的隐患,而成为可以被放心托管的基础能力。

- 点赞
- 收藏
- 关注作者
评论(0)