重要文件被改名后,还能怎样追踪后续操作?——从重命名那一刻往下追
安企神 这类终端安全管理软件,文件追踪这一块常被问到一个具体问题:一份文档改了名,原来的监控还追得到吗?
南通一家精密制造厂,工艺员把一份"BOM总表.xlsx"改成"临时表.xlsx",拷进私人U盘带了出去。
等发现,文件名早就不是原来的样子。老板的疑问很实际:改名之后,后面那些动作还能不能串起来追?
能。关键在监控记的是"动作",不是只认文件名。
一、操作记录认的是动作,不是名字
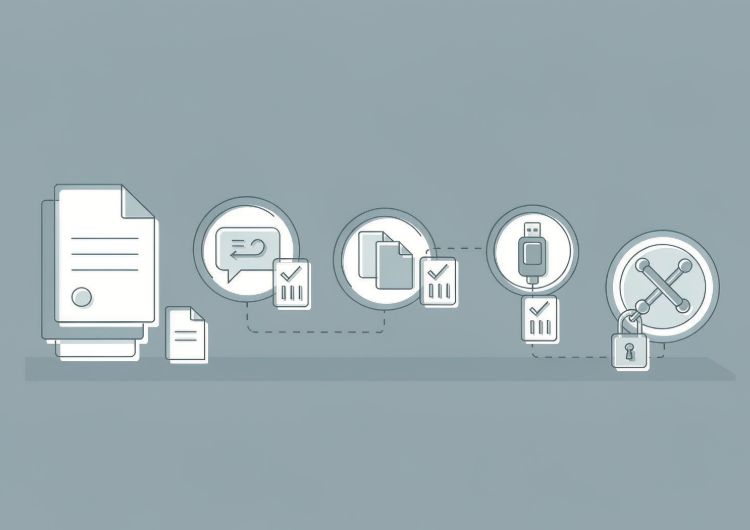
文件操作记录覆盖新建、修改、重命名、删除、复制、发送。文档被改名,这条"重命名"动作本身就在记录里,前后文件名都留着。
也就是说,改名不是抹掉痕迹,是又添了一条痕迹。
后面它被复制、被拷走、被外发,每一步都接着记,整条链从原名一路连到外流那一刻,断不了。
工艺员以为改个名就查不到,其实从"BOM总表"到"临时表"那一下,已经被记了实名。这比事后抱着文件名去搜要靠谱得多。
二、改了名,加密照样跟着走
透明加密对文档自动强制加密,省掉员工手动加密那一步。文档在公司内流通无碍,发到外网变乱码。
改名不影响加密状态——加密绑的是文件实体,不是文件名。
那份"BOM总表"改成"临时表",带出去打开还是乱码,外人拿不到内容,溯源之外还多一道保险。
三、拷去哪,U盘记录记着
U盘使用记录包含U盘记录和U盘拷贝记录。谁在什么时候插了哪个盘、拷了什么文件,有据可查。
工艺员把改名后的表拷进私人盘,这一笔就在U盘拷贝记录里。配合文件操作记录的重命名动作,能拼出完整路径:原名 → 改名 → 插盘 → 拷出。
四、外发要走审批,日志留底
1. 外发审批日志留底
文件外发要走审批,批过才生成外发包,不让员工自己随手发。外发审批日志记录着谁、发给谁、什么时间、哪份文件。
2. 禁止程序发送文件堵偏门
即便有人绕开正常渠道,靠邮件或聊天软件发,禁止程序发送文件这条也会拦——包含邮箱、聊天、网盘、AI工具,发送需过解密和外发审批。
五、异常变化先报警
文件异常变化预警设定时间内文件发送、打印、U盘拷贝的数量,超过就报警。
一份工艺表平时没人动,突然被改名又批量拷,这条线立刻亮。
预警和前面的操作记录是两层:记录负责"事后能追",预警负责"当时就拦"。两样都在,才算把改名外流这件事前后包住。
六、操作权限把口子收在前
文件操作权限可以从三个动作上收:
(1)禁止删除。文件在原地留着,删不掉。
(2)禁止重命名。名字动不了,想靠改名绕开监控这条路先断。
(3)禁止拷出。拷到本地其他位置或外接盘,动作直接被拒。
核心工艺表标成受控,工艺员连改名和拷出的按钮都点不动,从源头少一道风险。
权限和记录配合:能改的,记录记全;不准改的,直接点不开。老板要的"核心文件别被人随手动",靠这一层落地。
七、自动备份兜最后一道
文件自动备份在文档被改、被删时留一份底。改名带走之前,原始版本还在服务器侧,真丢了能恢复,不至于连追溯的样本都没了。
改名从来不是脱身术。
操作记录把动作串成链,加密让内容出不去,U盘和外发日志补上出口,异常变化和风险统计帮人先盯要紧的。
老板要的"改了名也能追",靠的是这几样叠起来,而不是单靠认文件名。
责编:小赵

- 点赞
- 收藏
- 关注作者
评论(0)