限制U盘拷贝又不影响办公,怎么两全?四种用法分管,办公照常转
温州一家做出口眼镜的厂,老师傅要把图纸用U盘带去外协厂加工,可同款图纸半年后出现在同行摊位上。
老板算过,那套模具从开模到试产投了三个多月,被抄去只用了几天就回本,自己反而丢了单。
安企神这类终端管控在U盘上能做的,是把"哪些盘能用、各能怎么用"分开定,不是一刀切全禁。
这篇按用法、名单、加密、临时放、查证几层讲。
一、先分清:拦的是"乱拷"不是"不能用"
1. 四种模式按岗分
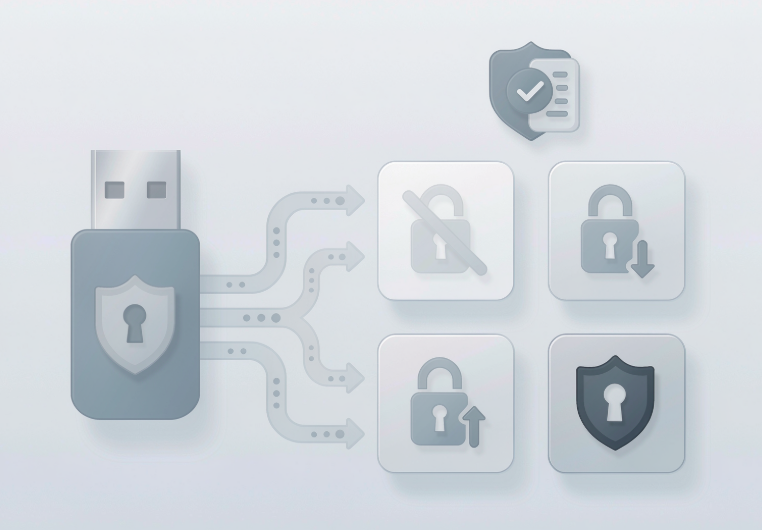
(1)U盘管控给出禁用、只读、只写、允许四种模式,按岗位需要选一种,不用全员一个样。
(2)图纸岗给只读、财务岗给只写,规矩跟着岗位走;比如财务岗的盘只允许把报表拷进去,厂里图纸拷不出来。
(3)同一台机器上,公司盘和私人盘可以走不同模式,一台电脑也能两种待遇。
(4)外来盘不在名单里,插上去也读不了,从源头掐掉顺手拷。权限分细了,员工不会被"不能用U盘"卡住活,老板也少了对着空盘干瞪眼。
二、只认公司的盘
1. 名单内盘能用,外来盘走申请
(1)U盘黑白名单给指定U盘开放权限,名单内的能插能用,发下去的盘都在册;私人U盘直接禁掉,自带盘插上没反应,丢了也不怕捡到的人打不开也写不进。
(2)外来盘要用的话走申请,批过才放开,不能随手插;申请写清用途和时长,超期自动失效,谁批的、批给哪个盘,事后查得到。盘进了册,丢了一查就知道哪台机器最后用过,不用满厂问人。
三、文件本身加密,盘只是载体
1. 明区暗区
U盘加密后分明区和暗区,机密文件放暗区,暗区只能在公司授信电脑上看。
盘带到公司外,其他电脑看不到暗区里的内容;普通笔记本上它只是一块看不懂的分区,真要动也得在授信机上才成。
等于把"看得到"和"带得走"拆开,机密留在公司内,载体随便转也不怕。
2. 数字加密:外部要密码
(1)数字加密可自定义权限、加密文件容器或整卷加密,也能设是否用 NTFS 文件系统。
(2)加密U盘在公司内部自动解密,拿到外部打开要输密码,密码不对就读不出来;盘和密码两件事分开管,谁拿盘、谁拿密码,管理端有数。
四、临时要用怎么放
1. 远程U盘管理
远程U盘管理支持弹出、加密、临时授信,管理端直接操作,不用跑到机器跟前。
临时授信给一段时间,用完由管理端收回,不用人工盯着拔;外协师傅用完交盘,权限自动收,不会留个口子。
五、出事后查得清
1. 拷贝记录与违规报警
(1)U盘使用记录包含U盘记录和U盘拷贝记录,谁在什么时候插了哪个盘、拷了什么文件都有据可查;导出成清单也能交审计,抽某个月按盘号筛就行,不用全量翻。
(2)违规USB设备报警在未经授权的存储设备接入时弹提示,不拦操作只留个记号,真出事复盘时有处下手。它和拷贝记录搭着用,平时不响,真要复盘时两样一对就定位到人。
U盘这条线要管的不是"能不能插",是插进来的盘能干些什么。
说白了,U盘不是不能用,是不能乱用;分好类、记好账,办公和防泄是两件事,能同时办。
权限分开之后,公司盘和私人盘各走各的规矩,办公照常转,出事才查得到人。
责编:小赵

- 点赞
- 收藏
- 关注作者
评论(0)