多介质交叉泄密:解析涉密载体保密管理中的管理与技术错位
【摘要】 本文围绕涉密载体保密管理,结合真实案例剖析纸文件、U 盘、光驱、移动硬盘、计算机多介质交叉转化带来的副本泄密风险,梳理制度与技术错位的四类现实问题,厘清纸质台账与终端审计各自边界,提供落地校验清单,说明电子载体技术管控必须和实体载体管理制度配合,才能构建完整闭环。
引言
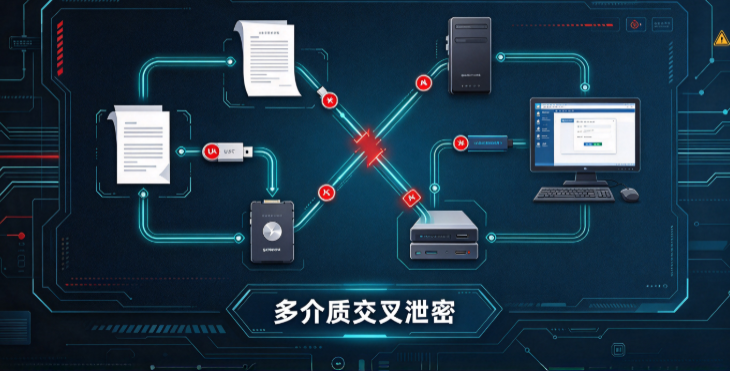
很多单位开展涉密载体保密管理,容易陷入一个认知误区:把管理重心全部放在电子存储设备上,忽略纸质密件、光驱、报废计算机这类传统载体带来的风险。现实泄密事件当中,大量安全事故并不是由高级网络攻击造成,而是纸文件、U 盘、移动硬盘、光驱、计算机终端多类载体交叉流转,制度台账与技术管控不同步所引发。
涉密载体包含纸介质文件、U 盘、光驱、移动硬盘、涉密计算机等不同形态,不同载体风险点互相交织,单一依靠人工台账,很难覆盖全生命周期风险。不少单位完成保密自查之后,依旧出现载体流失、违规拷贝、介质随意处置等问题,本质就是没有打通纸质载体台账、电子外设管控、终端计算机安全三者之间的管理链路。
一、多载体交叉泄密真实案例复盘
某科研单位内部同时存在纸质涉密图纸、涉密光盘、移动硬盘以及多台涉密计算机。单位建立纸质密件借阅登记本,对外设仅做简单口头要求,计算机终端没有做端口层面的技术约束。
项目周期内,一名工作人员借阅纸质密件复印,同时使用私人 U 盘,从涉密计算机拷贝配套电子版本资料;后续又将涉密数据刻录至普通光驱。纸质文件归还登记完整,但拷贝出来的电子副本留存于私人移动硬盘,光盘随意存放于办公抽屉,后期借调人员进入办公区域,该光盘被带出办公环境,引发泄密隐患。事后核查,纸质台账记录完整,但 U 盘插拔、光驱刻录操作没有任何技术留痕,无法快速追溯副本产生时间与操作人,增加事件处置难度。
该案例暴露出一个共性问题:纸质载体有人登记,但由纸质衍生出来的电子副本,U 盘、光驱、移动硬盘、计算机本地副本,很容易脱离台账管控,形成 “台账看不见的秘密副本”。域智盾软件可以针对计算机端口、光驱、移动存储设备完成操作审计与权限约束,但技术手段仅能够覆盖电子载体环节,纸质文件的借阅、复印、流转,依旧依靠单位保密制度落地。
二、分类型拆解各类涉密载体的固有风险
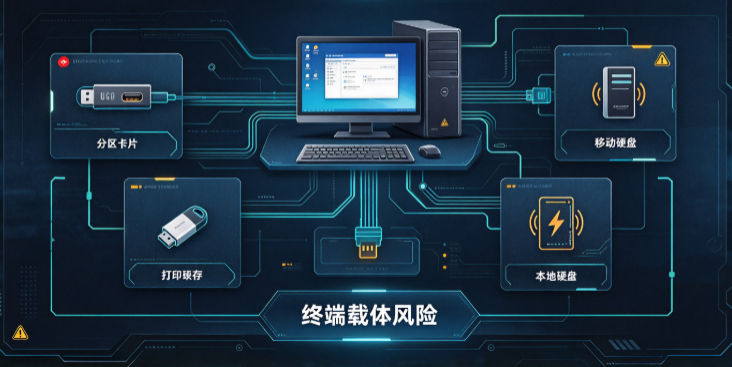
2.1 纸质涉密文件:副本衍生风险
纸文件本身可以被复印、拍照、扫描,一旦完成扫描,纸质密件就转化成为电子文件流入计算机。很多单位只登记原件借阅,不对扫描、复印产生的电子副本做管控。纸质密件扫描之后,电子文件存放在计算机本地,后续可通过 U 盘、光驱向外导出,纸质台账完全无法管控这部分衍生数据。同时报废纸质文件随意丢弃、简单撕碎,也存在被复原泄密的风险。
2.2 U 盘、移动硬盘:跨环境摆渡风险
移动存储载体是泄密高频通道。合规涉密 U 盘与私人存储介质混用、设备未登记序列号、涉密 U 盘接入非涉密计算机,是高发违规行为。很多事故当中,存储载体本身没有丢失,但是涉密数据被拷贝到非授权存储介质当中,载体留在单位内部,数据已经完成外泄。部分单位只做到禁用 U 盘,却忽略移动硬盘、固态移动盘这类形态一致的设备,造成管控漏洞。
2.3 光驱介质:容易被忽视的出口
光盘刻录具备一次性写入特征,刻录完成之后文件无法删除。很多单位对 USB 管控严格,但对计算机光驱端口没有做限制,工作人员可自行刻录涉密资料。光盘体积小,便于携带流转,很多光盘缺少密级标识,流转过程中极易被当成普通资料随意处置,事后溯源难度高。
2.4 涉密计算机终端:本地留存的隐形载体
涉密计算机本身就是一类涉密载体。硬盘本地缓存、临时文件、打印缓存、历史副本,都会留存涉密信息。设备送修、报废、调拨时,如果没有完成硬盘消磁销毁,仅做简单删除格式化,数据可通过技术手段恢复,带来泄密隐患。另外涉密计算机违规外联、私自接入各类外设,也会造成整机层面的安全风险。
三、现实管理当中四类典型错位问题
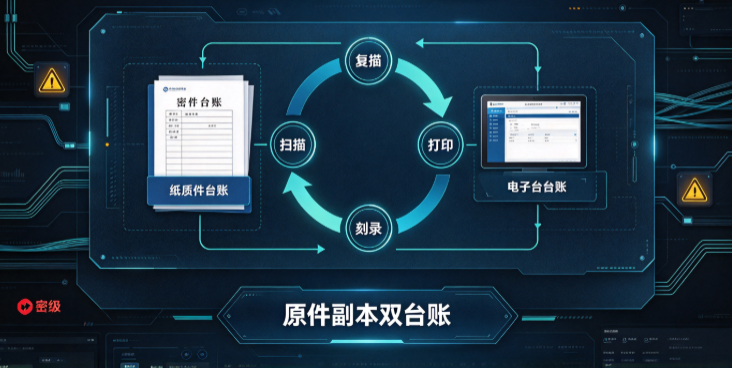
错位 1:纸质台账与电子载体相互割裂
纸质密件有完整借阅、归还登记,但是文件扫描、复印产生的电子版本,没有同步登记台账。电子副本保存在计算机,后续通过 U 盘、光驱二次分发,形成大量脱离台账的涉密数据副本,管理人员无法统计副本数量。
错位 2:技术管控只覆盖 U 盘,遗漏光驱、移动硬盘
不少安全策略仅针对普通 U 盘做拦截,没有同步约束光驱刻录权限、移动硬盘接入权限。攻击者或者内部人员可以通过光驱刻录、大容量移动硬盘绕过管控通道,导出终端内部涉密资料。域智盾软件支持对光驱、移动硬盘、U 盘做统一的端口审计与权限控制,补齐多类外设的技术管控,但技术配置需要结合单位载体清单做完整适配,不能只配置单一设备类型。
错位 3:载体生命周期只关注使用环节,忽略报废处置
管理重心集中在载体领用、使用阶段,对于载体报废、销毁、送修缺少闭环流程。纸质密件没有送至专业销毁机构;U 盘、移动硬盘、计算机硬盘仅执行删除、格式化,未进行消磁粉碎处理,载体流出之后数据可被恢复,形成末端风险。
错位 4:制度与技术责任边界混淆
部分单位认为部署终端管控工具,就可以替代保密管理流程。工具可以记录 U 盘插拔、光驱刻录、文件拷贝、打印操作,完成电子行为留痕;但是纸质密件的签收、保管、回收、监销、人员保密培训,全部需要依靠制度执行,技术系统无法完成纸质介质的实体管控。
四、涉密载体多介质协同管理落地思路,依托域智盾软件落地
本部分不针对特定产品,为机关单位自查参考思路,实现纸文件‑外设‑计算机的协同闭环。
第一,建立 “原件 + 副本” 双台账机制。除纸质原件登记,纸质密件扫描、复印之后生成的电子副本,同步纳入载体台账,记录副本存放计算机位置、操作人员、生成时间。
第二,电子载体统一端口管控。对涉密计算机内部的 USB 接口、光驱端口统一做权限划分,建立存储介质白名单,登记 U 盘、移动硬盘序列号;陌生存储设备接入做拦截与告警,刻录操作留存审计日志。
第三,打印复印行为全程留痕。涉密纸质文件大多来自终端打印输出,计算机端记录打印操作,包括打印文件名称、时间、操作人员,减少无登记纸质密件产出。
第四,统一规范载体报废处置流程。区分纸介质、光介质、磁介质不同销毁方式;纸质密件走专业销毁;U 盘、硬盘、光盘按照保密要求消磁粉碎,禁止简单删除格式化,留存销毁审批与监销记录。
第五,定期开展交叉核查。将纸质密件台账,和终端审计日志互相比对,核查是否存在未登记的打印、刻录、大量拷贝行为,及时发现未登记的涉密副本。
五、落地自查校验清单
-
纸质涉密文件扫描、复印产生电子副本,是否有对应的登记记录。
-
涉密计算机是否同时管控 U 盘、移动硬盘、光驱,不存在某一类外设完全不受约束。
-
所有涉密存储载体(U 盘、移动硬盘、光盘)是否登记设备序列号,建立白名单。
-
计算机打印涉密文件行为,是否具备日志留存,便于追溯纸质密件来源。
-
载体报废送修,纸质、光盘、硬盘,是否履行审批登记,执行符合规范的销毁手段。
-
是否定期比对纸质载体台账和终端外设审计日志,排查隐形电子副本。
总结
涉密载体保密管理,难点不在于单独管好纸文件或者单独管好计算机,而是处理好多介质互相转化衍生出来的副本风险。纸质文件可以变成电子文档,电子文档又可以拷贝至 U 盘、刻录到光驱,载体形态不断转换,一旦台账与技术管控不同步,就会出现管控盲区。
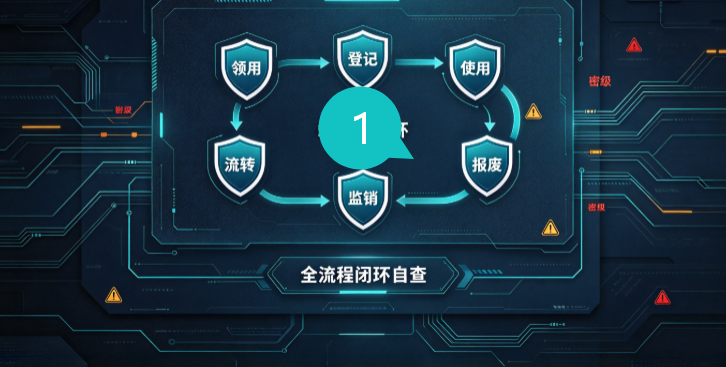
技术工具能够解决计算机终端层面外设拦截、操作留痕、端口管控,域智盾软件的相关能力可以覆盖 U 盘、移动硬盘、光驱、终端打印审计等电子载体场景,但工具不能替代保密管理制度。只有实体台账管理、人员保密教育、终端技术审计三者结合,覆盖载体领用、流转、产生副本、使用、报废全流程,才能够实现完整的涉密载体保密闭环,满足保密检查相关要求。
责编:璇玑

【声明】本内容来自华为云开发者社区博主,不代表华为云及华为云开发者社区的观点和立场。转载时必须标注文章的来源(华为云社区)、文章链接、文章作者等基本信息,否则作者和本社区有权追究责任。如果您发现本社区中有涉嫌抄袭的内容,欢迎发送邮件进行举报,并提供相关证据,一经查实,本社区将立刻删除涉嫌侵权内容,举报邮箱:
cloudbbs@huaweicloud.com
- 点赞
- 收藏
- 关注作者
评论(0)