源代码加密的现实困局:当安全管控遇上研发工作流,源代码文件怎么加密?
【摘要】 本文结合司法判例剖析源代码泄露根源,指出代码仓库权限无法保护已下载至本地的源码文件。对比沙箱隔离、驱动加密两类技术方案的优缺点,梳理加密落地时与研发流程产生的各类冲突,给出部署前核查清单,提出终端与代码仓库结合的双重防护思路,强调技术工具需配套制度方能实现商业秘密保护。
很多研发企业会陷入一种两难处境:想要对本地源代码文件做加密防护,又担心加密机制打断编译、调试,直接影响研发产出效率。现实当中大量源代码泄露事件,不完全来自外部黑客攻击,更多是终端本地文件管控缺位造成的内部资产外泄。本文将从研发业务冲突视角,拆解源代码文件怎么加密、技术工具的能力边界、落地中容易踩下的现实陷阱,结合公开判例做合规科普。
一、两起判例折射出的防护短板:只签保密协议远远不够
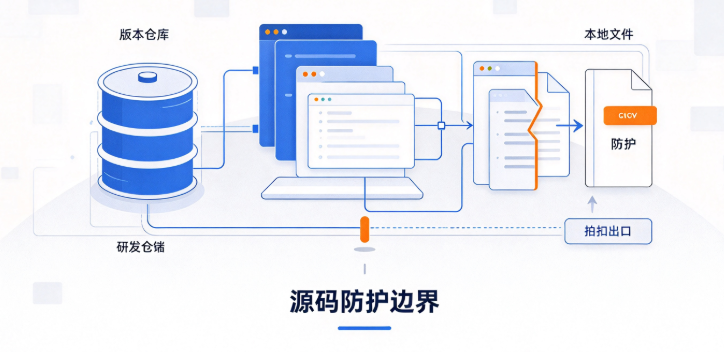
不少企业认为,和研发人员签署保密协议,再搭配 Git 仓库权限,就完成源代码保护。但司法判例显示,缺少终端本地文件层面的管控,维权举证环节会存在明显短板。
案例 1:某人工智能企业核心研发团队集体离职,离职人员带走整套虚拟数字人项目源代码,另起同业公司开展同类业务。企业虽签署保密协议,但源代码下载到研发人员本地电脑之后,没有任何加密与操作审计,员工可随意拷贝备份。后续诉讼过程,企业可以证明代码权属,却很难完整追溯本地终端的拷贝流转全过程,维权取证耗费大量时间成本。
案例 2:某大数据企业开发工程师,在职期间将整套底层数据库源代码下载存储至个人云盘。即便该员工并未对外传播使用代码,下载留存行为本身,已经构成侵犯商业秘密。事后调查发现,Git 仓库权限做了回收,但已经下载保存到本地硬盘的源代码文件,没有任何加密约束,人员依旧可以随意复制导出。
这两起案例共同反映一个客观事实:版本仓库权限只能管控服务端,一旦源代码下载落地到研发终端本地,仓库权限便不再约束本地文件,这正是绝大多数泄密事件发生的缺口。
二、源代码文件加密的两类技术路径,各自存在取舍
想要处理源代码文件怎么加密这个问题,行业内主流分为两大实现路线,没有绝对完美方案,每一种都存在业务层面的妥协。
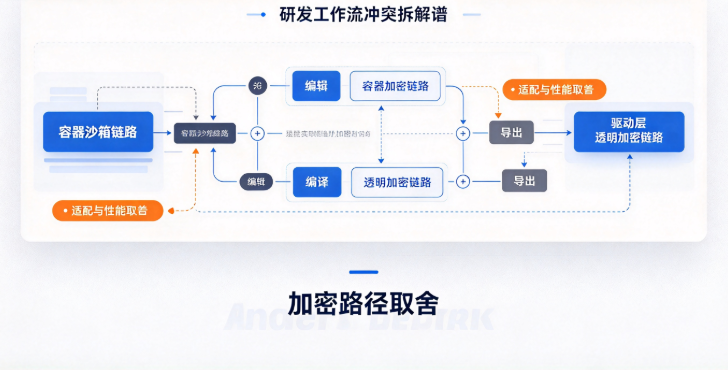
第一种,容器沙箱类防护。源代码全部限定运行在隔离沙箱环境内,文件无法随意脱离沙箱向外输出。域智盾软件具备保密沙箱相关能力,源代码在沙箱内部可以正常完成编辑、编译,未经审批,文件不能保存到沙箱以外磁盘,阻断拷贝、拖拽外发行为。 该路径优势:不依赖文件后缀识别,适配多编程语言,减少编译报错风险;短板:研发人员全部开发操作都要在沙箱内开展,需要适配 IDE、编译工具链,前期需要完整测试调试。
第二种,驱动层透明文件加密。针对源代码后缀文件落地自动加密,授权终端内存中解密,非授权环境打开呈现乱码。域智盾软件也同样配备,该模式适合普通文档。源代码由成千上万个小文件组成,编译过程大量文件频繁读写,需要做进程白名单适配工作。
同时要认清工具客观局限:无论哪一种加密方案,都无法杜绝人为手动抄写这类行为,技术工具只能阻断文件批量导出拷贝,不能做到绝对无漏洞。安全防护是组合体系,不是单一工具就可以一劳永逸。
三、落地源代码加密,高频冲突点:安全策略对抗研发效率
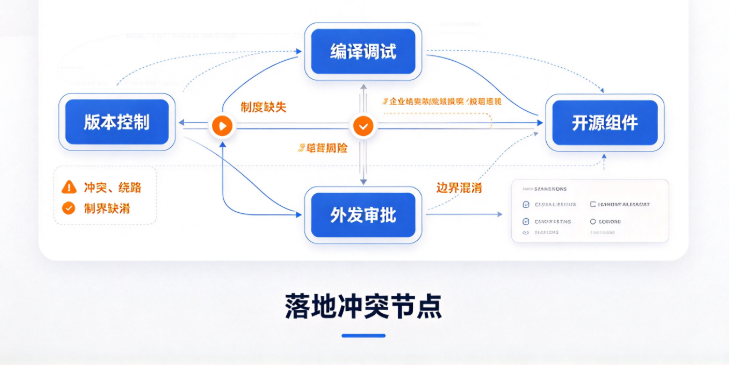
很多企业部署加密方案之后草草下线,根源在于只站安全角度配置策略,忽略研发团队真实工作流程,总结四类高频现实矛盾。
矛盾点 1:加密策略和版本管理工具 Git、SVN 冲突
源代码加密工具如果没有适配版本控制工具,本地加密文件提交到代码仓库,会直接产生大量无效变更,仓库文件乱码,破坏版本库完整性。部分企业只管控 Windows 终端,macOS、信创研发机完全放开,防护直接出现缺口。
矛盾点 2:一刀切全盘阻断导出,催生更加隐蔽泄密渠道
直接完全禁止源代码一切对外输出,当出现外包调试、第三方故障排查等合理业务需求时,研发人员正规通道走不通,转而使用手机拍照、逐段复制聊天发送,这类行为不会留下文件拷贝日志,事后更难追溯定位。合理的方案需要配套审批放行机制,特殊场景经过审批之后,才允许有限度导出源码片段。
矛盾点 3:高估加密的万能作用,缺失配套制度
不少管理者误以为部署加密软件就完成全部防护,忽略制度建设。源代码属于商业秘密,在知识产权纠纷中,企业是否采取合理保密措施,是法庭重要评判依据。加密属于技术措施,同时需要配套制度公示、权限分级、人员告知,只有技术,缺少制度,会削弱证据效力。
矛盾点 4:开源组件和自研代码边界混淆
项目代码当中混有大量开源组件,加密策略不能不加区分全部加密。要区分自研核心源码与开源依赖库,错误对开源组件加密,会带来编译、分发层面的合规风险,企业需要同步做好开源成分治理工作。
四、源代码加密实施的前置核查清单
在开展源代码加密部署之前,企业可以对照清单完成前置评估,降低上线失败风险。
-
终端环境盘点:梳理全部研发终端操作系统,确认 Windows、macOS、信创、Linux 设备,不要出现防护覆盖盲区。
-
开发环境全量测试:把项目完整编译、调试、单元测试全部跑通,验证 IDE、编译工具、版本控制系统能否正常工作,确认不存在编译异常。
-
划分资产边界:区分自研核心源代码、第三方开源组件、公共脚本,划定加密防护的对象范围,不对非自研代码盲目加密。
-
建立审批出口:定义什么场景允许源代码片段外发,明确审批流程、记录审批日志,兼顾安全和业务刚需。
-
内部公示告知:向研发团队说明加密管控目的、管控范围,完成制度公示,兼顾合规要求。
五、完整防护不能只靠加密,构建终端 + 仓库双重防线
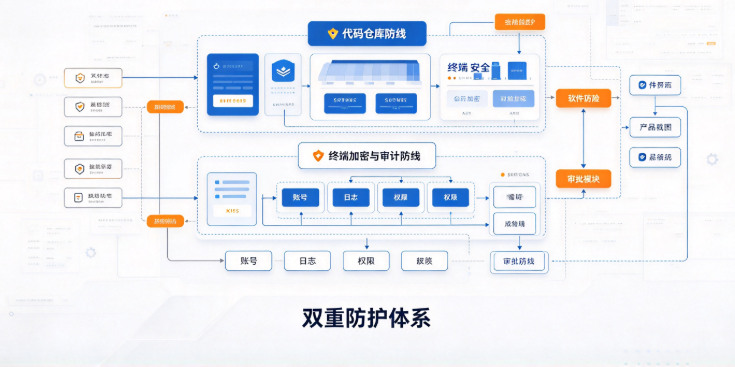
源代码防护不能把全部希望寄托在本地文件加密上,应当构建双层防护体系。 代码仓库侧做好账号生命周期管理,人员调岗离职及时回收仓库权限,做好仓库访问日志留存;终端侧借助加密、沙箱、外设管控、文件操作审计,约束下载到本地的源代码文件。
域智盾软件可以完成保密沙箱隔离、源代码文件操作审计、外设拷贝管控等终端层面能力,但工具本身不能解决制度缺失、开源治理、人员管理问题。加密只是整套保护体系当中其中一环,技术措施与管理制度互相配合,才可以降低源代码外泄风险,同时留存司法维权需要的相关记录。
结语
源代码文件怎么加密,不存在拿来就直接套用的标准答案。研发企业要在安全防护和开发效率之间寻找平衡点,充分评估自身开发环境、项目规模、业务诉求。技术工具负责封堵文件拷贝导出通道,而制度、权限、人员管理,才是守住技术资产不可缺少的底层基础。
责编:璇玑

【声明】本内容来自华为云开发者社区博主,不代表华为云及华为云开发者社区的观点和立场。转载时必须标注文章的来源(华为云社区)、文章链接、文章作者等基本信息,否则作者和本社区有权追究责任。如果您发现本社区中有涉嫌抄袭的内容,欢迎发送邮件进行举报,并提供相关证据,一经查实,本社区将立刻删除涉嫌侵权内容,举报邮箱:
cloudbbs@huaweicloud.com
- 点赞
- 收藏
- 关注作者
评论(0)