终端文件误删与恶意删除:防护手段的现实约束与合规实践

【摘要】 本文结合两起企业真实案例,剖析终端业务文件遭误删、恶意删除带来的业务损失与举证困境,讲解定向防删除管控的技术实现原理。同时梳理该类防护的能力局限,明确相关管控的合规要求,提出管控、备份、人事交接相结合的落地思路,说明技术工具需要配套制度才能降低文件丢失风险。
企业办公终端中,业务文档、项目资料的丢失,不只有硬盘损坏、病毒破坏这类硬件与外部攻击因素,人为删除是极易被忽视的风险源。既有员工误操作造成重要文件清空,也存在离职、异动人员主动删除业务资料,给企业带来业务中断、证据灭失的后果。
很多管理者会产生疑问:能不能直接禁止终端文件删除操作?本文结合真实纠纷案例,从风险成因、技术实现条件、功能局限、合规约束几个角度,客观解析该类终端防护能力,厘清哪些问题可以通过技术手段缓解,哪些只能依靠制度流程兜底。
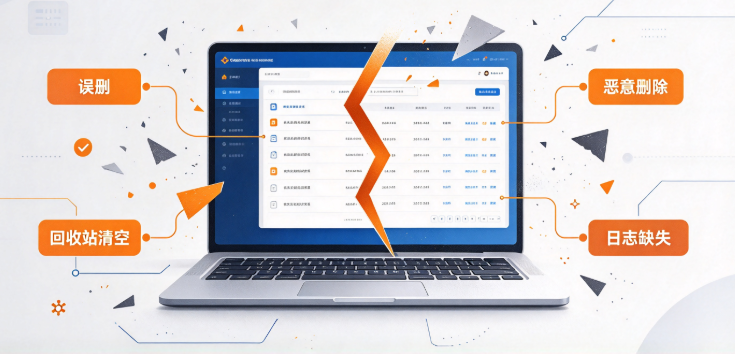
一、案例复盘:人为删除文件引发的两类企业纠纷
案例一:某工程咨询企业,项目组多名人员共用项目文件夹。一名员工整理本地磁盘时,误删除存储在终端本地的多份尚未备份的测算底稿,回收站同步做了清空处理。文件没有同步至服务器,也没有开启终端版本留存,项目临近交付节点,原始测算材料彻底丢失,项目进度被迫延期,企业承担了项目违约带来的经济损失。事后排查,该企业没有针对重要业务文件设置防删除相关防护,文件权限沿用系统默认配置。
案例二:某商贸企业,核心业务人员提出离职之后,在交接工作前,将本机保存的客户台账、报价记录批量删除。管理员尝试恢复磁盘数据,部分文件已经被多次覆盖,无法完整复原。劳动仲裁阶段,企业缺少原始文件操作日志,难以证实文件是该员工主动删除,相关权益举证遇到较大阻碍。该企业仅做了服务器端文件权限管控,员工大量工作资料留存于个人办公终端本地。
这两起事件暴露出同一个共性问题:多数企业把安全防护重心放在防止文件向外泄露,却忽略本地文件被删除的风险;业务文件大量沉淀在终端本地,一旦发生删除行为,如果缺少日志记录、防篡改保护、备份机制,企业很容易陷入被动局面。
二、终端禁止文件删除的技术实现逻辑
操作系统原生并不具备全局 “禁止删除全部文件” 的能力,强行全局封锁删除权限,会干扰系统更新、软件缓存清理,直接造成电脑无法正常运行。现实中终端安全工具采取的是定向防护思路,而非一刀切关闭删除功能。
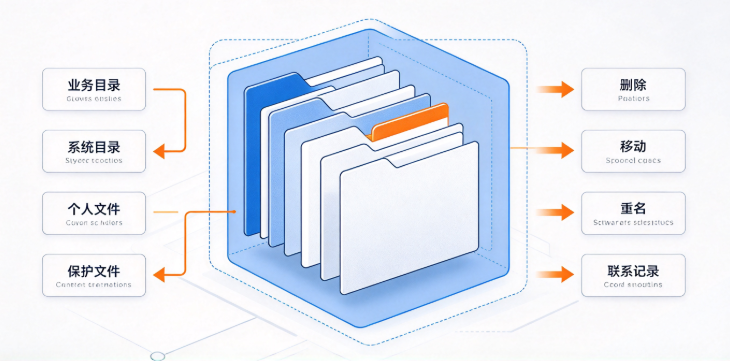
域智盾软件这类终端安全工具,针对文件删除行为的管控,作用对象限定在指定目录、指定后缀的业务文档。可以针对受保护目录配置目录保护路径通配规则,记录文件删除、移动、重命名、覆盖操作的完整日志,留存操作账号、操作时间、终端信息;对关键业务文件夹设置保护策略,阻止未经授权的删除动作;当出现短时间大批量删除文件的行为,系统触发风险告警。
这套机制,只针对企业划定的业务资料生效,系统文件、软件缓存、员工个人文件不受该策略约束,避免影响终端正常使用。
三、技术防护客观存在的四大现实局限
不少企业误以为配置防护策略,就可以彻底杜绝文件被删除,实际存在不少难以绕开的短板,不能完全依赖技术解决。
第一,文件存储位置决定防护是否生效。防护策略仅对纳入管控的目录生效,如果员工把重要文档复制转移到不受保护的本地路径,再执行删除操作,管控规则将无法拦截。很多业务人员习惯把文件随意存放在桌面、新建文件夹,一旦不在保护目录内,防护就会失效。
第二,高级权限账号可绕过防护。拥有本地管理员权限的账号,可以修改本地程序、终止终端安全相关进程。若普通员工持有本地管理员权限,就存在绕过防删除策略的可能性,这也是很多企业终端管控最常见的漏洞。
第三,磁盘层面的破坏行为无法拦截。直接格式化磁盘、通过外部 PE 环境启动电脑对磁盘做擦除,这类操作发生在操作系统之外,终端安全工具还未加载运行,文件删除行为不会被记录,无法做到拦截与留痕。
第四,无法替代备份。即便开启防删除保护,如果磁盘硬件故障、磁盘坏道出现,文件依旧会丢失。防删除管控属于访问权限层面的约束,不等同于数据备份,不能解决硬件故障带来的数据遗失。

四、不可忽视的合规边界:管控策略不能逾越管理红线
对终端文件删除行为做管控审计,同样需要遵守企业内部管理与相关法律的要求。
首先,管控范围需要严格限定企业业务资料,不可以针对员工个人私人文档施加防删除、审计策略。
其次,相关终端管控举措需要向内部员工进行公示告知,说明会对业务目录下的文件删除、移动等行为留存操作日志,保障员工知情权。
再者,日志数据本身需要做访问权限隔离,文件操作日志属于安全敏感记录,仅授权少数运维、安全管理人员调阅,设置日志留存周期,不随意对外扩散。
最后,技术拦截不能替代工作交接制度。员工离职、岗位变动,必须建立标准化交接流程,重要业务文件强制归集至共享服务器,不能单纯依靠终端策略指望技术阻止员工删除资料。
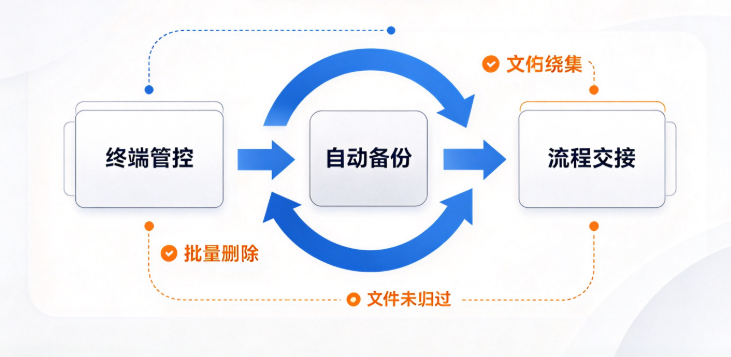
五、落地实施建议,构建 “管控‑备份‑流程” 三位一体方案
-
梳理核心业务文件清单,划定需要保护的目录路径,利用通配规则匹配对应文件类型,不要对全盘所有文件夹开启保护,避免引发软件报错、业务软件运行异常。
-
回收普通员工本地管理员权限,减少绕过安全策略的风险点,仅运维岗位保留管理员权限,做好权限登记。
-
配套自动备份机制,将关键业务文档定时同步至服务器或者 NAS 存储,即便终端本地出现删除、损坏,备份副本可以恢复业务数据。域智盾软件可对接群晖 NAS 自动挂载能力,辅助企业完成文件归集。
-
配置告警处置流程,针对短时间批量删除这类异常行为设置告警,安全人员定期查看告警记录,尽早发现风险苗头。
-
完善人事交接流程,人员异动时优先完成业务文件归集,再执行终端权限回收,把文件交接作为离职审批的硬性节点。
结语
禁止文件删除,并非简单打开某一个开关就万事大吉。域智盾软件等终端安全工具,能够做到对指定业务目录的删除行为拦截与操作留痕,降低恶意删除、误删带来的损失,但面对磁盘底层操作、文件转移至非保护目录、管理员权限绕过等场景,能力存在客观上限。想要守住企业文件资产,终端防护、定期备份、标准化人事交接流程三者缺一不可,脱离制度单纯依靠技术,很难完全规避文件丢失风险。
责编:璇玑

【声明】本内容来自华为云开发者社区博主,不代表华为云及华为云开发者社区的观点和立场。转载时必须标注文章的来源(华为云社区)、文章链接、文章作者等基本信息,否则作者和本社区有权追究责任。如果您发现本社区中有涉嫌抄袭的内容,欢迎发送邮件进行举报,并提供相关证据,一经查实,本社区将立刻删除涉嫌侵权内容,举报邮箱:
cloudbbs@huaweicloud.com
- 点赞
- 收藏
- 关注作者
评论(0)