禁止安装软件:企业终端影子 IT 风险治理与合规落地解析
【摘要】 本文剖析企业终端私自安装软件带来的影子 IT 隐患,结合真实案例梳理网络入侵、版权纠纷、运维混乱、审计缺失四类风险。分析传统管控手段存在的短板,介绍差异化权限、可信基线、审批审计的落地方法,澄清常见认知误区,借助域智盾软件的能力实现软件安装行为可控,平衡安全管控与业务开展,满足合规测评要求。
引言:看不见的终端威胁,往往来自一次普通的软件安装
很多企业将安全建设重心放在防火墙、入侵检测、数据加密层面,却忽略办公终端软件安装权限。员工为提升个人办公效率,从网盘、第三方网站下载各类工具,私自安装未经 IT 部门审核的程序,由此催生影子 IT 风险。这类行为不属于主观恶意破坏,却极易引入病毒、版权纠纷、内网横向渗透等多重问题,同时也是等级保护测评当中高频出现的扣分项。
不少 IT 管理人员都遇到过类似困境:依靠制度文档约束员工行为,但缺少技术抓手;使用系统组策略做限制,又会出现业务部门刚需工具无法使用、特殊岗位权限难以差异化配置的矛盾。如何平衡禁止安装软件的安全管控与业务灵活度,是很多企业终端安全建设必须解决的现实问题。

一、真实案例复盘:私自安装软件引发的连锁风险
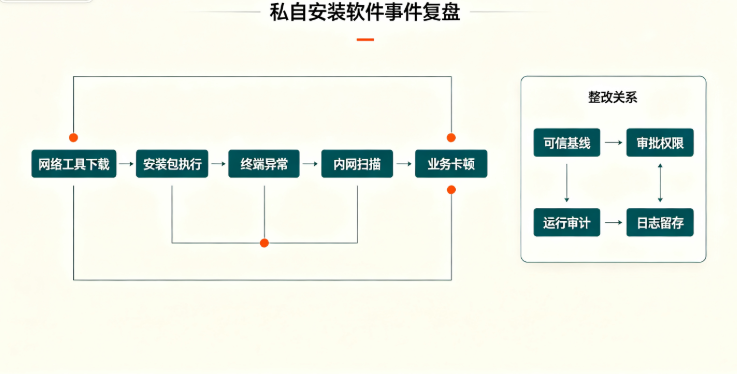
某装备制造企业,研发部门多名终端连续出现 CPU 异常占用,内网内部服务器存在异常访问日志。IT 运维排查多日之后定位根源:一名研发人员为处理图纸,在办公电脑下载网络流传的工具安装包,软件捆绑挖矿程序,在后台运行,不仅拖垮终端性能,还尝试对内网共享目录做扫描探测。
事件带来三重实际损失:
第一,多台终端算力被恶意程序占用,图纸编译、仿真工作频繁卡顿,直接影响项目进度;
第二,企业内网出现异常外联行为,安全设备大量告警,占用运维人员大量时间处置;
第三,该工具属于盗版程序,企业面临软件版权追溯风险。
事后复盘,企业仅有口头制度,缺少对终端软件安装行为的技术拦截,无法提前拦截未知程序安装,只能在异常发生后被动排查。在后续整改过程中,该企业借助域智盾软件完成终端软件安装权限治理,建立起黑名单、白名单、临时审批相结合的管控模式,同时完整留存软件安装、卸载全量审计日志,补齐终端侧安全短板。
二、私自安装软件带来的四类核心风险
1. 网络安全入侵风险
网络上流通的破解版、绿色版工具,大量捆绑木马、勒索病毒、后门组件。员工执行安装之后,恶意程序获得终端本地权限,向内网扩散,窃取本地文档、账号凭证,进一步攻击内网服务器,这是黑客渗透内网十分常见的入口。
2. 软件版权合规风险
办公终端私自部署未授权商用软件,无论员工主观是否知情,责任主体归属于企业。一旦软件厂商开展版权巡检,企业会面临索赔、行政处罚,给经营带来不必要损失。
3. IT 运维无序风险
终端随意安装各类工具,会出现版本冲突、驱动异常、系统蓝屏崩溃等故障。同时全网软硬件资产台账混乱,IT 管理员无法统计终端实际部署程序,补丁管理、漏洞修复工作难以落地。
4. 合规审计溯源风险
等级保护要求企业对终端程序部署、变更行为留存审计记录。如果终端软件安装不受控,程序什么时候安装、由谁安装、来源是什么均无记录,安全事件发生之后无法开展溯源调查。
三、治理难点:为什么简单关闭安装权限很难落地
很多企业第一反应,直接全部禁止终端执行软件安装包,实际落地后很快遇到业务阻力。研发、设计、测试岗位,会频繁需要新增专业工具,一刀切禁止安装软件会直接阻碍业务开展。
传统管控手段存在明显局限:
-
Windows 组策略:全局配置简单,但缺少按部门、岗位精细化策略,无法实现临时授权,日志记录能力薄弱;
-
单纯依靠员工自律:制度文档下发后,缺少技术强制约束,违规行为很难被及时发现;
-
只拦截 EXE 安装包:部分脚本、绿色工具无需安装流程,直接运行即可,传统拦截手段对此类行为无能为力。
域智盾软件支持分层策略配置,区分普通办公岗、研发岗、设计岗的管控力度,既可以对普通岗位执行禁止安装软件策略,也可以为特殊岗位开放白名单,遇到临时业务需求,管理员可下发短时安装权限,权限到期自动回收,兼顾安全管控与业务实际需求。
四、禁止安装软件的落地治理思路
1. 梳理可信软件基线
IT 部门梳理全企业各岗位刚需工具清单,整理正版授权办公软件、业务系统客户端、设计开发工具,构建可信软件库。终端仅允许运行清单内程序,不在清单中的安装包与程序,执行层面予以拦截。
2. 差异化策略分配
普通办公终端,执行严格的禁止安装软件策略,拦截外网下载的未知安装包;研发、设计岗位,按需扩大白名单范围;对于临时工作场景,启用审批流程,员工提交软件使用申请,管理员审核后开放限时安装权限,时限结束自动收回权限,不留长期风险窗口。
3. 行为审计与告警联动
即便配置拦截策略,依旧需要完整记录终端软件安装、卸载、程序运行日志。当终端出现软件安装尝试、新增未知程序行为,系统向运维管理员推送告警,做到事前拦截、事中告警、事后可追溯。
4. 建立内部软件分发通道
管理员将经过安全校验的安装包上传至内部可信分发库,员工仅从内部渠道获取软件,不再需要从互联网下载来源不明的安装程序,从源头降低恶意软件入侵概率。

五、常见认知误区澄清
误区一:只要部署杀毒软件,就不需要管控软件安装
杀毒软件主要针对已经爆发的病毒样本,很多新型恶意工具没有进入病毒库,杀毒软件无法识别拦截。杀毒与软件安装权限管控属于互补关系,不能互相替代。
误区二:禁止安装软件等于完全不让员工新增任何工具
真正可行的治理,不是一刀切全部锁死,而是建立审批流转机制。临时需要工具走审批获取短时权限,工作结束权限回收,在安全和业务效率之间找到平衡点。
误区三:管控只拦截安装包,绿色免安装程序无需关注
大量风险来自免安装绿色程序,这类程序不需要执行安装流程,直接运行即可。治理工作必须覆盖程序运行管控,不只是拦截安装动作。
六、总结:禁止安装软件不是单纯锁死终端,而是构建可控的软件生命周期
终端软件无序安装,属于典型由人的操作带来的安全缺口。治理的核心目的不是限制员工正常办公,而是切断恶意程序入侵的常见通道,规避版权纠纷,同时满足等级保护对终端计算环境的管控要求。
制度规范搭配技术手段,梳理可信基线、差异化分配管控策略、搭建审批流程、留存完整审计日志,才是一套完整闭环。企业在落地建设时,切忌追求简单粗暴的一刀切配置,需要充分调研不同岗位业务诉求,避免安全管控和业务工作互相冲突。
责编:璇玑

【声明】本内容来自华为云开发者社区博主,不代表华为云及华为云开发者社区的观点和立场。转载时必须标注文章的来源(华为云社区)、文章链接、文章作者等基本信息,否则作者和本社区有权追究责任。如果您发现本社区中有涉嫌抄袭的内容,欢迎发送邮件进行举报,并提供相关证据,一经查实,本社区将立刻删除涉嫌侵权内容,举报邮箱:
cloudbbs@huaweicloud.com
- 点赞
- 收藏
- 关注作者
评论(0)