原理剖析|源代码加密系统底层运行机制,开发团队数据防护逻辑拆解

一、开篇:业务场景引出问题,为什么要了解这个原理
软件、嵌入式开发企业,核心资产就是源代码。代码存储在开发人员电脑,需要频繁修改、编译、调试,业务特性决定它不能像普通文档那样简单加密。 不少企业踩过同类坑:选用普通文件加密工具保护代码,加密后 IDE 无法正常读取代码、编译失败;还有的加密方案只对文件后缀做简单锁定,员工复制代码文本到记事本就能脱离保护。
如果不理解源代码加密系统底层原理,只依靠产品宣传选型,很容易出现防护失效,或者直接打断研发日常开发流程。读懂底层逻辑,才能平衡安全防护与研发效率。域智盾系统内置代码类文档防护能力,适配开发环境下源代码的保护需求。
二、基础概念通俗解释,少堆砌术语
普通文档加密,大多是静态加密。文件关闭后加密,打开时解密,适合只读或者低频修改的文件。 源代码加密系统属于场景化动态文档防护。
它的目标不是单纯锁住文件,而是做到:在授权开发环境内,代码可以正常被 IDE 读取、编辑、编译;一旦代码脱离授权终端、被拷贝到未授权设备,文件无法正常打开查看。
核心思路一句话概括:限定代码只能在指定环境内使用,离开环境,代码失去可读性。域智盾系统针对研发场景做适配,区分普通文档和源代码文件的防护策略。
三、工作流程:拆解整个机制的流转逻辑
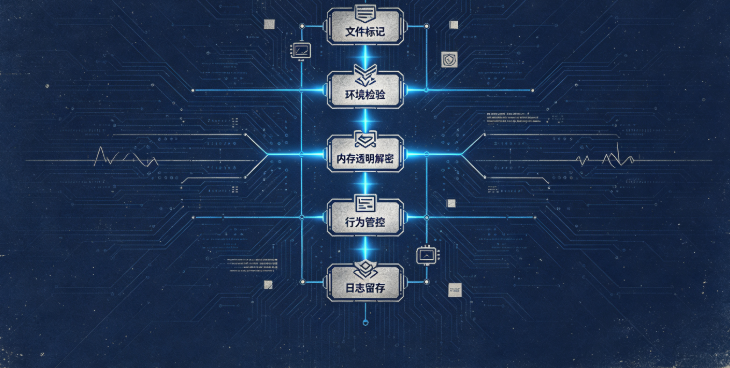
- 文件标记:新建源代码文件时,系统自动给文件附加安全标识,完成加密处理。已经存在的存量代码,通过批量任务统一加密并打上标记。
- 环境校验:开发人员用 IDE 打开代码文件,源代码加密系统先校验当前终端、账号、进程是否属于授权范围。
- 透明解密:校验通过,在内存中完成透明解密。磁盘上的文件依旧是加密状态,IDE 读取内存内的明文代码用于编辑、编译,磁盘不会生成明文源码。
- 行为管控:监控拷贝、另存、打印、截图外发等操作。如果试图把加密代码复制到未授权程序、移动存储设备,触发拦截或者告警。
- 日志留存:代码访问、修改、拷贝尝试等全部行为记录,保存操作日志,用于事后追溯。
四、核心关键点:哪些环节决定效果,薄弱点在哪
决定源代码加密系统防护效果的关键点:
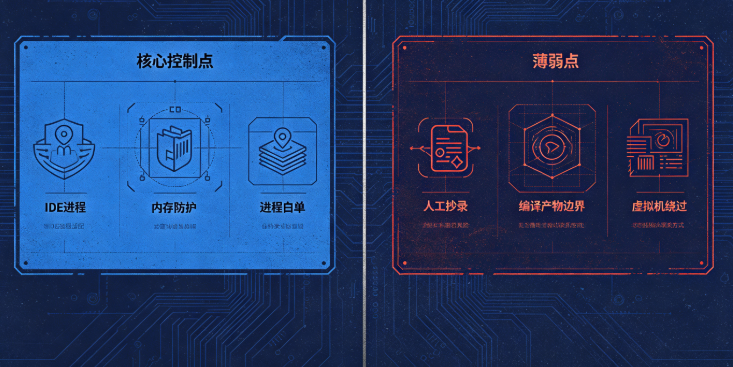
第一,IDE 进程适配。加密系统必须识别开发工具进程,例如各类代码编辑器、编译器。如果适配不全,就会出现编译报错、代码读取失败。
第二,内存防护能力。代码解密仅放在内存,不落地明文到硬盘,这是防止源码直接被拷贝的核心。
第三,进程白名单管控。只允许白名单内的开发软件读取源码,其他记事本、浏览器等程序读取代码会被拦截。
这套方案存在天然薄弱点:
- 授权环境内部,开发者在 IDE 里可以正常查看代码。防护主要限制代码向外流出,无法阻止在授权环境下人工手动抄写少量代码片段。
- 代码编译生成程序包之后,编译产物不属于源代码,需要单独对编译产出文件做权限管控。
- 第三方虚拟机、远程桌面类工具,如果策略配置不当,存在绕过管控的风险,需要配套终端行为审计。
五、实际业务中的应用场景
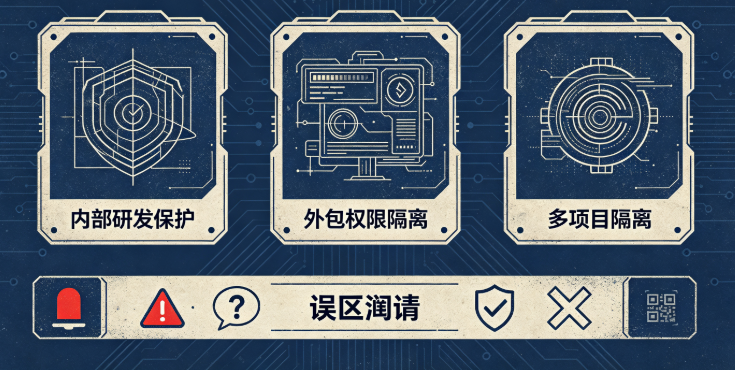
场景 1:内部研发团队日常开发保护。 研发人员在授权电脑编写代码,IDE 正常读写源码;U 盘、网盘、聊天工具无法直接把加密源码带出终端,保护核心代码资产。
场景 2:外包人员、临时开发人员权限隔离。 给外包开放有限的源码访问权限,外包人员可以在指定终端完成开发工作,但无法把源代码拷贝带走,项目结束直接回收权限。
场景 3:多分支研发项目隔离。 不同项目组之间做隔离,A 项目的研发人员,无法访问 B 项目的加密源代码,避免跨项目代码泄露。
六、常见误区澄清(很多人理解错的知识点)
误区 1:源代码加密之后,任何人都不能查看代码。
真相:加密不是完全锁死文件。授权用户在指定开发环境可以正常编辑编译;防护目标是阻止源码流出授权环境,不是禁止开发人员使用代码。
误区 2:源代码加密系统可以保护编译后的程序。
真相:源代码加密保护的是.java、.py、.c这类源码文件。编译生成 exe、程序固件属于二进制产物,源代码加密系统不对编译结果生效,需要额外配套文件管控策略。
误区 3:部署源代码加密系统,研发流程不会产生任何影响。
真相:加密系统需要和 IDE、编译器深度适配。上线前必须做充分测试,部分小众开发工具需要手动加入进程白名单,否则会出现编译异常。
七、总结:原理对运维 / 安全落地的指导意义
源代码加密系统和普通文档加密底层逻辑差异巨大,它优先适配研发人员持续编辑、编译代码的业务场景。运维和安全负责人在落地时,不能套用普通文档加密的配置思路。 选型和部署前,提前梳理团队使用的 IDE、编译器,完成兼容性测试,搭配进程白名单与外设管控,补齐防护短板。
域智盾系统针对研发场景设计的文档防护机制,能够在保障研发正常工作的前提下,实现源代码资产的保护。 读懂这套底层原理,才能平衡研发效率与代码安全,避免加密方案上线后打断开发进度,同时堵住源代码外泄的主要通道。
责编:璇玑

- 点赞
- 收藏
- 关注作者
评论(0)