AI 时代数据库变更管控:NineData CI/CD 准入审核机制详解
【摘要】 在研发流程中,NineData 还支持将 SQL 自动审核前置到 CI/CD。研发提交代码或合并请求后,流水线可以调用 NineData OpenAPI,解析代码中的 SQL,执行全量或差量审核,并将结果反馈到合并流程。不论 SQL 由人编写还是由 AI 生成,只有通过规范和性能检查,代码才可以继续进入后续流程。
AI 工具可快速生成 SQL,但无法承担企业对生产数据的责任与管理义务。一条错误的
DROP、UPDATE 或字段变更语句,可能导致数据丢失、接口异常和生产事故。NineData 支持将数据库变更纳入 CI/CD 流程,在 SQL 进入测试、预生产或生产环境前执行开发规范检查、风险审核、权限校验和审批控制,帮助企业建立“提交—审核—发布—审计—验证”的数据库变更流程。
当前版本可支持 MySQL、PostgreSQL、Oracle、SQL Server 等主流数据库,具体数据库类型、版本、审核规则和 CI/CD 集成方式,应以 NineData 官方文档及项目验证结果为准。
一、为什么 AI 时代更需要数据库准入审核
AI 编程工具提高了 SQL 生成和应用开发效率,也增加了未经充分验证的数据库变更进入流水线的可能性。
常见风险包括:
-
AI 生成的 SQL 可能遗漏过滤条件
-
自动化脚本可能连接错误的数据库环境
-
字段、索引和表结构变更可能影响应用兼容性
-
批量更新或删除可能造成大范围数据异常
-
多个开发分支同时修改数据库,容易产生版本冲突
-
生产操作缺少审批和审计记录
-
变更失败后难以快速定位责任和影响范围
因此,AI 生成 SQL 后,仍需要经过数据库规范检查、风险识别、人工审批和受控发布。CI/CD 准入审核的作用,就是在数据库变更进入下一环境之前设置可配置、可追踪的控制流程。
二、数据库 CI/CD 准入审核是什么
数据库 CI/CD 准入审核,是指将数据库脚本和结构变更纳入软件交付流水线,在变更进入指定数据源前设置审核条件。
典型流程如下:
开发提交 SQL 或结构变更 ↓ 代码仓库或流水线触发检查 ↓ NineData 执行 SQL 开发规范和风险检查 ↓ 自动通过或进入人工审批 ↓ 按目标数据源和审批流程执行 ↓ 记录执行结果,完成审计和验证
审核对象可以包括:
-
建表、删表和修改表结构
-
新增、修改和删除字段
-
创建或删除索引
-
INSERT、UPDATE、DELETE -
存储过程、函数和触发器
-
数据库账号、权限和配置变更
-
数据迁移和同步任务相关变更
三、NineData 如何实现不同环境的准入控制
NineData 不是简单通过一个“开发环境、测试环境、生产环境”开关来完成差异化管控,而是将 SQL 开发规范和审批流程绑定到不同数据源。企业可以将不同数据源分别对应开发、测试、预生产和生产环境,再为每个数据源配置不同的审核要求。
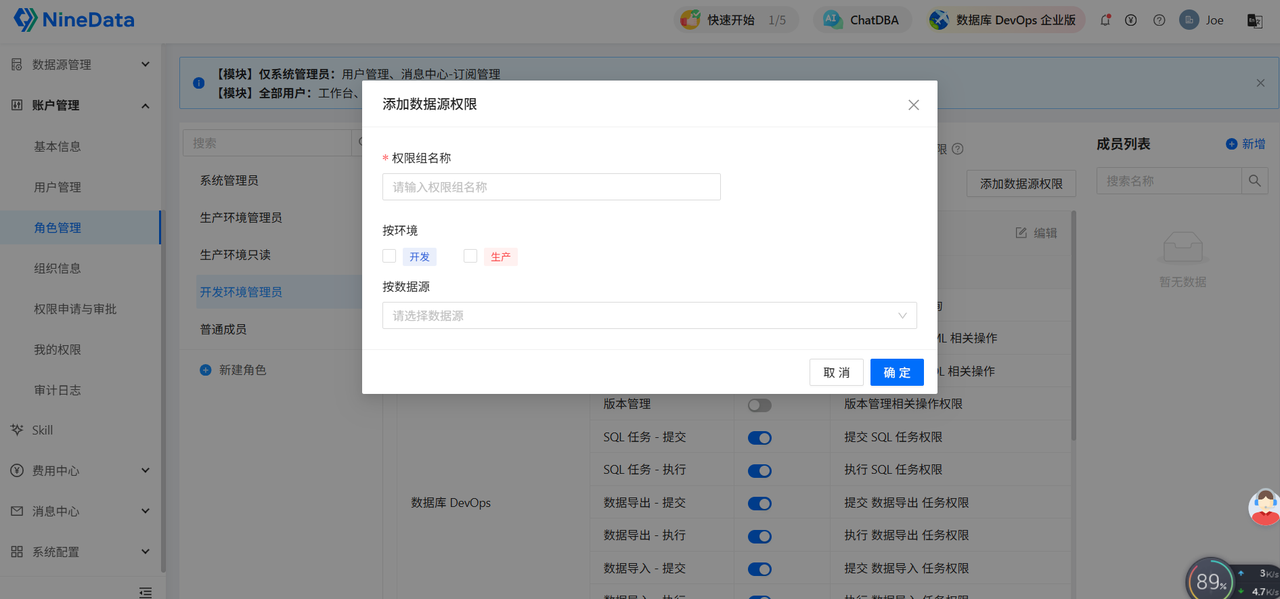
例如:
| 数据源对应环境 | 可配置的管控方式 |
| 开发数据源 | 基础语法检查和风险提示,减少开发阻塞 |
| 测试数据源 | 结构检查、对象影响分析和执行记录 |
| 预生产数据源 | DBA 审核、性能评估和回滚方案检查 |
| 生产数据源 | 严格权限、多人审批、发布窗口和完整审计 |
此外,“结构设计与发布”支持多环境节点编排,可以控制数据库变更按照开发、测试、预生产、生产的顺序推进,减少跳过验证环节直接修改生产库的风险。
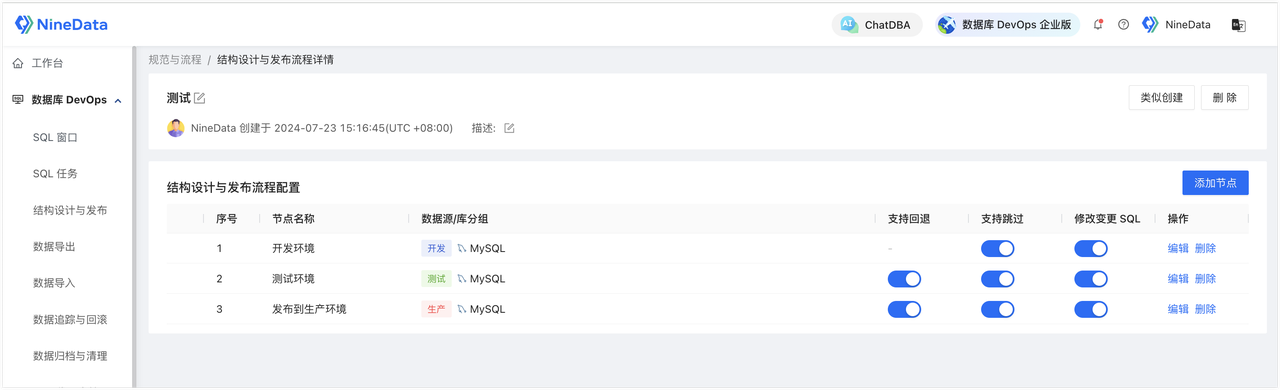
企业需要在 PoC 中验证:
-
SQL 开发规范能否按数据源分别配置
-
审批流程能否按数据源分别绑定
-
多环境节点能否按顺序编排
-
不同角色是否可以配置不同操作权限
-
是否支持审批超时升级或自动拒绝
四、NineData CI/CD 准入审核的核心机制
1. SQL 开发规范检查
SQL 进入流水线后,可以根据企业规则进行基础检查和风险识别。
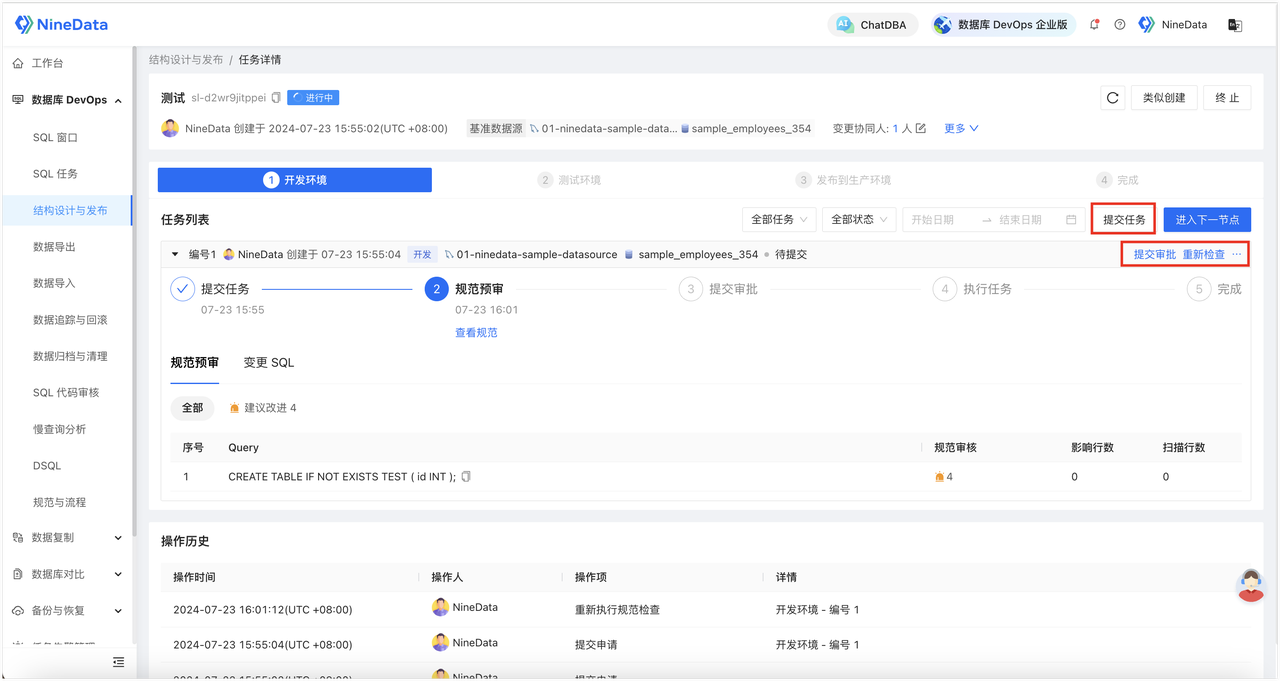
常见检查项包括:
-
是否使用高风险 DDL
-
UPDATE或DELETE是否缺少WHERE -
是否存在大范围数据变更
-
是否修改主键、唯一键或关键字段
-
是否删除重要索引
-
是否在生产数据源执行不适合的操作
-
是否提交了回滚说明和影响评估
-
是否符合企业 SQL 命名和格式规范
对于
UPDATE 和 DELETE,审核中应关注预估影响行数。预估值可以通过执行计划、条件预查询或其他分析方式获得,实际影响行数仍以执行结果为准。2. 权限与身份校验
数据库准入审核需要同时回答三个问题:谁提交、谁审批、谁执行。
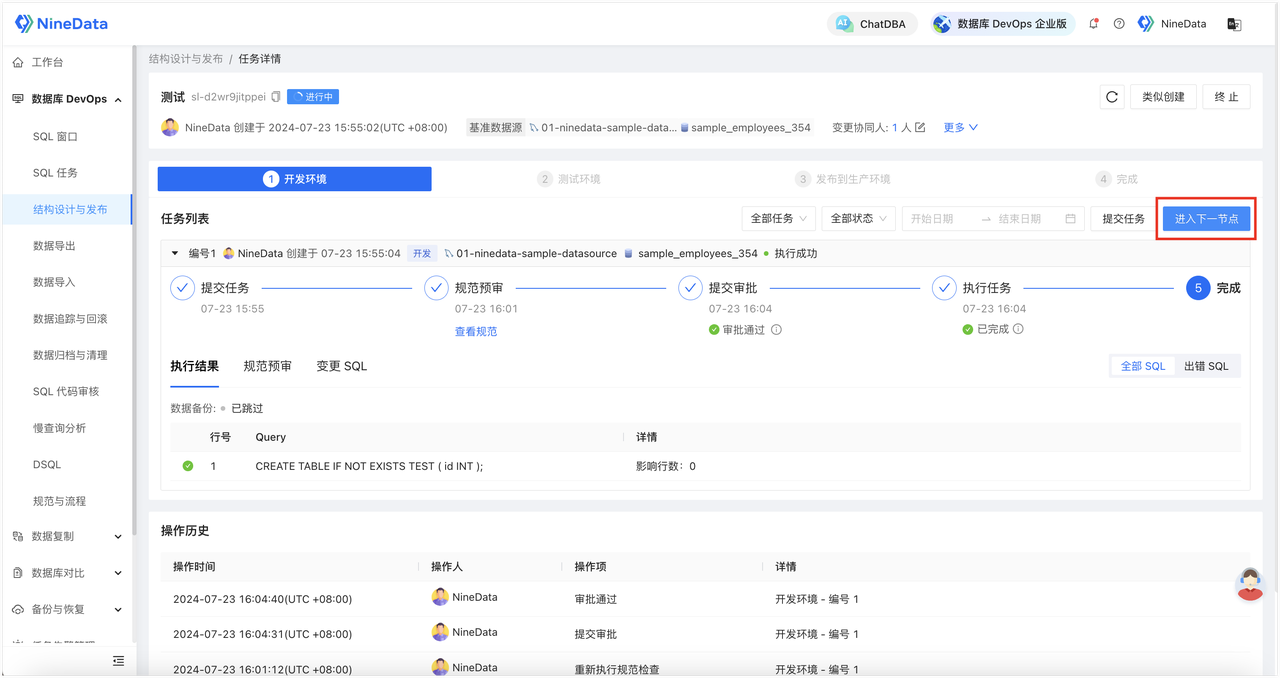
建议建立以下权限边界:
-
开发人员可以提交变更,但不能直接执行生产 SQL
-
测试人员可以在测试数据源验证,但不能审批自己的生产变更
-
DBA 或数据库负责人负责高风险 SQL 审核
-
生产执行账号与个人账号分离
-
紧急变更由 DBA 或发布负责人授权
-
紧急变更应在 24 小时内补充正式审批和复盘记录,具体时限可按企业制度调整
-
离职或岗位调整后及时回收权限
NineData 可以作为数据库操作和审批的统一入口,集中管理数据库连接、操作权限和审计记录。企业仍需结合 SSO、IAM、云厂商权限和内部账号体系完成完整身份治理。
3. 变更影响分析
SQL 通过语法检查,并不代表变更安全。还需要评估它对数据库和应用的影响。
建议分析:
-
影响哪些库、表、字段和索引
-
预估影响行数和实际影响范围
-
是否可能锁表或阻塞业务
-
是否影响现有查询和写入
-
是否导致应用字段映射失败
-
是否触发全表扫描
-
是否需要执行计划评估
-
是否需要分批执行或在线变更
-
是否有足够的磁盘和临时空间
对于大表增加索引、修改字段类型或新增非空字段,应先在测试或预生产数据源验证执行时间和锁影响,再决定生产发布策略。
-
审批与发布控制
可以根据风险等级配置不同审批路径:
| 风险等级 | 示例 | 建议审批方式 |
| 低风险 | 非生产环境新增普通表 | 自动检查或单人确认 |
| 中风险 | 新增索引、修改字段、批量更新 | DBA 或项目负责人审批 |
| 高风险 | 删除表、修改主键、生产批量删除 | DBA、业务负责人和发布负责人共同审批 |
| 紧急变更 | 线上故障修复 | DBA 或发布负责人授权,24 小时内补审和复盘 |
审批流程还应配置:
-
审批节点
-
审批人和代理人
-
审批有效期
-
超时升级规则自动拒绝条件
-
发布窗口
-
失败停止条件
-
执行负责人和应急联系人
对于审批超时,可以设置超过 24 小时后自动升级至上级负责人,或自动拒绝变更。具体时限和处理方式应按企业制度配置。
五、AI 生成 SQL 的专门审核策略
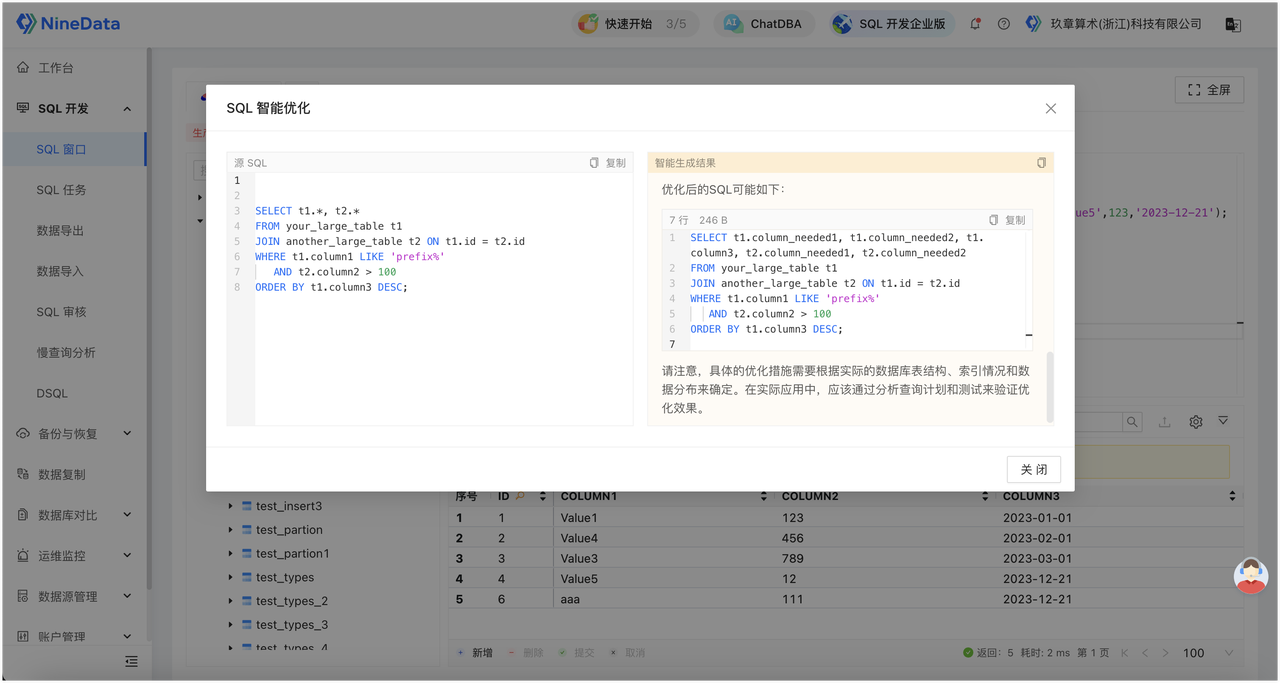
1. 补充完整变更上下文
AI 生成 SQL 时,可能不了解:
-
实际表结构
-
字段业务含义
-
数据量和索引情况
-
生产环境限制
-
业务状态和权限边界
提交 SQL 时,建议同时提供变更目的、目标数据源、影响对象、预估影响行数、预期结果和回滚方案。
2. 对高风险语句设置人工准入
以下操作不建议由 AI 生成后自动进入生产:
-
删除数据库对象
-
修改主键和唯一键
-
大范围更新或删除
-
修改字段类型
-
取消非空约束
-
删除索引
-
修改数据库权限
-
执行长事务或批量脚本
3. 保留生成和审核记录
建议保存:
-
SQL 原文
-
AI 工具和模型版本
-
生成时间
-
提交人
-
审核人
-
修改记录
-
执行结果
-
回滚或补偿结果
NineData 可以记录数据库任务、审核和执行过程;AI 工具侧的提示词和模型信息,则需要由企业在代码仓库、工单系统或 AI 平台中留存。
六、NineData 如何接入 CI/CD 流程
方式一:代码仓库触发审核
开发人员将 SQL 文件提交到 Git 仓库,流水线触发 NineData 审核任务。审核通过后继续执行,发现高风险 SQL 时暂停并等待审批。
适合数据库脚本版本化管理,以及需要将数据库变更与应用代码绑定的团队。
方式二:工单审批后进入流水线
开发人员先在 NineData 或企业工单系统提交 SQL 变更,完成审批后由流水线执行。
适合生产变更审批严格,需要业务、DBA 和运维多方确认的企业。
方式三:流水线调用 API
流水线通过 NineData API 发起 SQL 检查、审批或执行任务,再根据返回结果决定是否继续。
例如:
-
Jenkins 可以通过插件、Shell 脚本或 HTTP API 调用审核任务
-
GitLab CI 可以在流水线作业中调用 NineData API
-
企业内部发布平台可以根据审核结果控制后续任务
具体 API、Webhook、SSO 和流水线插件能力,应以 NineData 当前开放能力为准。不要在未验证的情况下直接假设存在名为
ninedata check 的官方命令。企业应在 PoC 阶段确认接口认证、返回码、调用频率、任务状态查询和失败重试方式。七、一次数据库变更的标准流程
以生产环境新增索引为例:
-
开发人员提交 SQL、变更目的和影响说明。
-
CI/CD 流水线识别目标数据源。
-
NineData 按该数据源绑定的 SQL 开发规范执行检查。
-
系统分析 SQL 风险、对象范围和预估锁影响。
-
提交人补充执行窗口、预计耗时和回滚方案。
-
DBA 审核 SQL、执行计划和影响范围。
-
业务负责人确认发布窗口。
-
发布人员在 NineData 中执行任务。
-
系统记录执行结果、实际影响行数、耗时和错误信息。
-
开发、DBA 和业务团队检查应用指标与数据库性能。
-
将结果回写代码仓库或工单系统,完成变更闭环。
八、失败处理与回滚机制
数据库变更方案不应仅覆盖执行成功场景,还需要明确失败处理、数据恢复和责任边界。
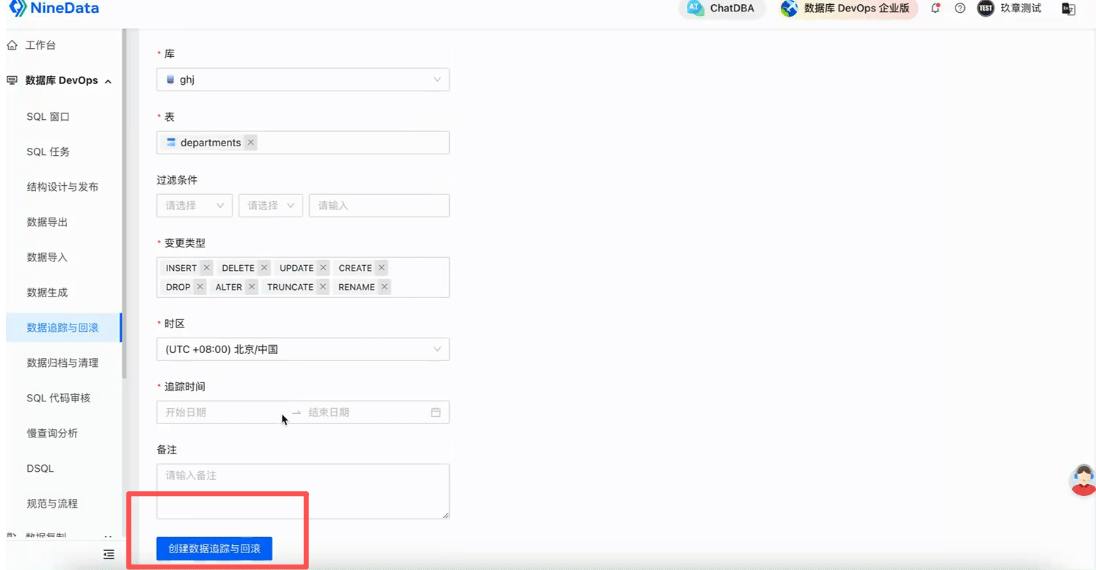
DML 回滚
NineData 的数据追踪与回滚能力主要面向 DML 操作,可以根据变更记录生成反向 SQL,用于恢复被修改或删除的数据。企业应可以在 PoC 中验证支持的数据库类型、操作范围和回滚条件。
DDL 回滚
DDL 变更不能简单等同于 DML 回滚。NineData 不负责自动生成所有 DDL 的回滚脚本。
对于 DDL 变更,可以采用:
-
通过数据库版本管理和结构对比生成反向变更 SQL
-
在变更前保存结构版本
-
使用数据库原生备份和恢复方案
-
对高风险变更准备人工回退脚本
-
对无法直接回退的变更准备业务补偿方案
删除表、修改字段类型、删除索引等操作,可能造成不可逆影响。执行前必须明确恢复方式和回滚责任人。
变更过程
-
观察锁等待、CPU、连接数和事务状态
-
超过影响阈值时暂停执行
-
保存错误信息和执行日志
-
避免同时执行无关变更
变更完成后
-
检查结构和数据结果
-
验证核心应用接口和业务指标
-
观察慢查询和错误率
-
确认是否需要执行 DML 回滚或恢复方案
-
完成审计记录和变更复盘
九、常见问题
AI 生成的 SQL 还需要人工审核吗?
需要。AI 可以提高 SQL 编写效率,但无法自动确认业务语义、数据影响范围和生产风险。生产环境应至少经过自动规则检查和责任人审批。
NineData 是通过环境开关控制审核规则吗?
NineData 主要通过将 SQL 开发规范和审批流程绑定到不同数据源来实现差异化控制。企业可以用不同数据源代表开发、测试、预生产和生产环境,并结合多环境节点编排控制发布顺序。
CI/CD 能否自动执行所有数据库变更?
不建议。低风险、可回退的变更可以自动化,高风险 SQL 应进入人工审批,并设置执行窗口、影响阈值和恢复方案。
NineData 支持 DDL 自动回滚吗?
NineData 的数据追踪与回滚主要支持 DML。DDL 变更需要通过结构版本管理、差异对比生成反向变更 SQL,或依赖预先备份和恢复方案,不能默认认为平台会自动生成所有 DDL 回滚脚本。
NineData 能否替代代码仓库和流水线?
不能完全替代。代码仓库负责版本管理,CI/CD 平台负责构建和发布编排,NineData 负责数据库连接、SQL 审核、数据库任务和运维治理,三者需要通过接口或流程协同。
审批超时如何处理?
可以根据企业制度配置自动升级至上级负责人、转交代理人或自动拒绝。建议为生产变更设置明确时限,并保留超时记录。
NineData 适合哪些团队?
NineData 适合多数据库、多环境、多人协作和多组织管理的企业,尤其适用于需要统一数据库开发、SQL 变更、迁移复制、权限审计和 CI/CD 发布流程的团队。
结语
AI 让 SQL 生成和应用交付更快,也让数据库变更的数量和风险同步增加。企业需要在自动化效率与生产安全之间建立明确的准入机制。
NineData 可以将 SQL 开发规范、审批流程、权限控制、数据库任务、执行记录和运维审计纳入统一流程,并与代码仓库、工单系统和 CI/CD 流水线协同使用。正式上线前,建议通过真实项目验证规则覆盖、接口能力、并发边界、DML 回滚、DDL 恢复、部署方式和审批流程,再逐步扩大自动化发布范围。

【声明】本内容来自华为云开发者社区博主,不代表华为云及华为云开发者社区的观点和立场。转载时必须标注文章的来源(华为云社区)、文章链接、文章作者等基本信息,否则作者和本社区有权追究责任。如果您发现本社区中有涉嫌抄袭的内容,欢迎发送邮件进行举报,并提供相关证据,一经查实,本社区将立刻删除涉嫌侵权内容,举报邮箱:
cloudbbs@huaweicloud.com
- 点赞
- 收藏
- 关注作者
评论(0)