安纳托利亚控股遗留防火墙规则库迁移至华为云云防火墙解决方案技术架构
【摘要】 将本地防火墙设备的安全策略自动迁移至云防火墙。规则经过规范化处理、缺陷分析后,生成批量导入工作簿及ACL API负载。供应商导出文件被解析为供应商中立的规则模型,经过分析和分类后,映射到云防火墙的三种保护对象——互联网边界、VPC边界和NAT。从不跨越这些边界的流量将被重定向至安全组或网络ACL。
1. 用途和受众
1.1 预期用途
- 指导华为云上将传统防火墙规则库(Palo Alto、Fortinet、Cisco ASA、Check Point 或任意 CSV)迁移至 CFW 的设计和实施。
- 为售前、解决方案设计、实施和审查提供可重用的架构模式。
- 作为解决方案手册、交付包或实际部署的架构基础。
- 定义安全性、可靠性、性能、成本、运营和合规性护栏。
1.2 目标受众
| 观众 | 典型角色 | 预期用途 |
|---|---|---|
| 内部 | 架构师、开发人员、交付工程师、运营工程师 | 解决方案设计、审查、交付和实施 |
| 外部 | 客户、合作伙伴 | 评估、实施、集成和操作 |
2. 参考架构概述
3.1 架构描述
本参考架构描述了将企业传统防火墙规则库批量迁移至华为云 CFW(云防火墙)的自动化方案。工具读取规则库,将其归一化为厂商中立模型,报告无法翻译的内容,并输出华为批量导入工作簿和 AddAclRule API 载荷。整个迁移过程分为离线分析、转换和可选的 API 推送三个阶段,支持脱敏导出在本地运行,无需提前暴露真实地址或发起变更请求。
2.2 业务背景
| 项目 | 描述 |
|---|---|
| 业务问题 | 企业拥有来自多厂商(Palo Alto、Fortinet、Cisco ASA、Check Point)的大量遗留防火墙规则,需在迁移至华为云时统一为 CFW 规则,人工逐条迁移耗时且易错 |
| 期望的结果 | 自动化规则归一化、遮蔽/重复/零命中规则识别、批量导入工作簿与 API 载荷生成,减少人工操作并缩小规则库 |
| 主要用户 | 安全架构师、网络运维工程师、迁移项目团队 |
| 关键制约因素 | CFW 每防火墙 20,000 条规则上限、每规则 20 个地址上限;VPC 边界防护和 NAT 防护需 CFW 专业版;标准版仅覆盖 EIP 流量 |
| 成功指标 | 规则迁移完成率、不可翻译规则比例、遮蔽/重复规则删除数量、迁移前后策略一致性验证通过率 |
2.3 架构优点
- 消除人工重复录入,更重要的是在导入前缩减规则库规模。
- 遮蔽、重复、零命中和不可翻译的规则被标记供评审,而非整体复制。
- 整个访问链路通过 VPC 内网完成,与公网完全隔离,确保高安全性。
- 离线分析阶段无需凭证和网络访问,任何人可针对脱敏导出运行,无需发起变更请求。
- 规则以
Disable状态输出,支持分批启用,降低迁移风险。
2.4 设计关注点
| 性能 | 安全 | 可扩展 | 运维 |
|---|---|---|---|
| 数据中心退出或云迁移场景下,将多防火墙/多云的策略合并到一个 CFW。 | CFW 默认放行所有流量,无隐式终端拒绝;需自行编写并最后启用。 | 每规则 20 个地址、每防火墙 20,000 条规则;超出时自动转为地址组。 | 全离线试运行;inspect、analyze、convert 产出评审报告,push 支持 dry-run。 |
2.5 典型架构
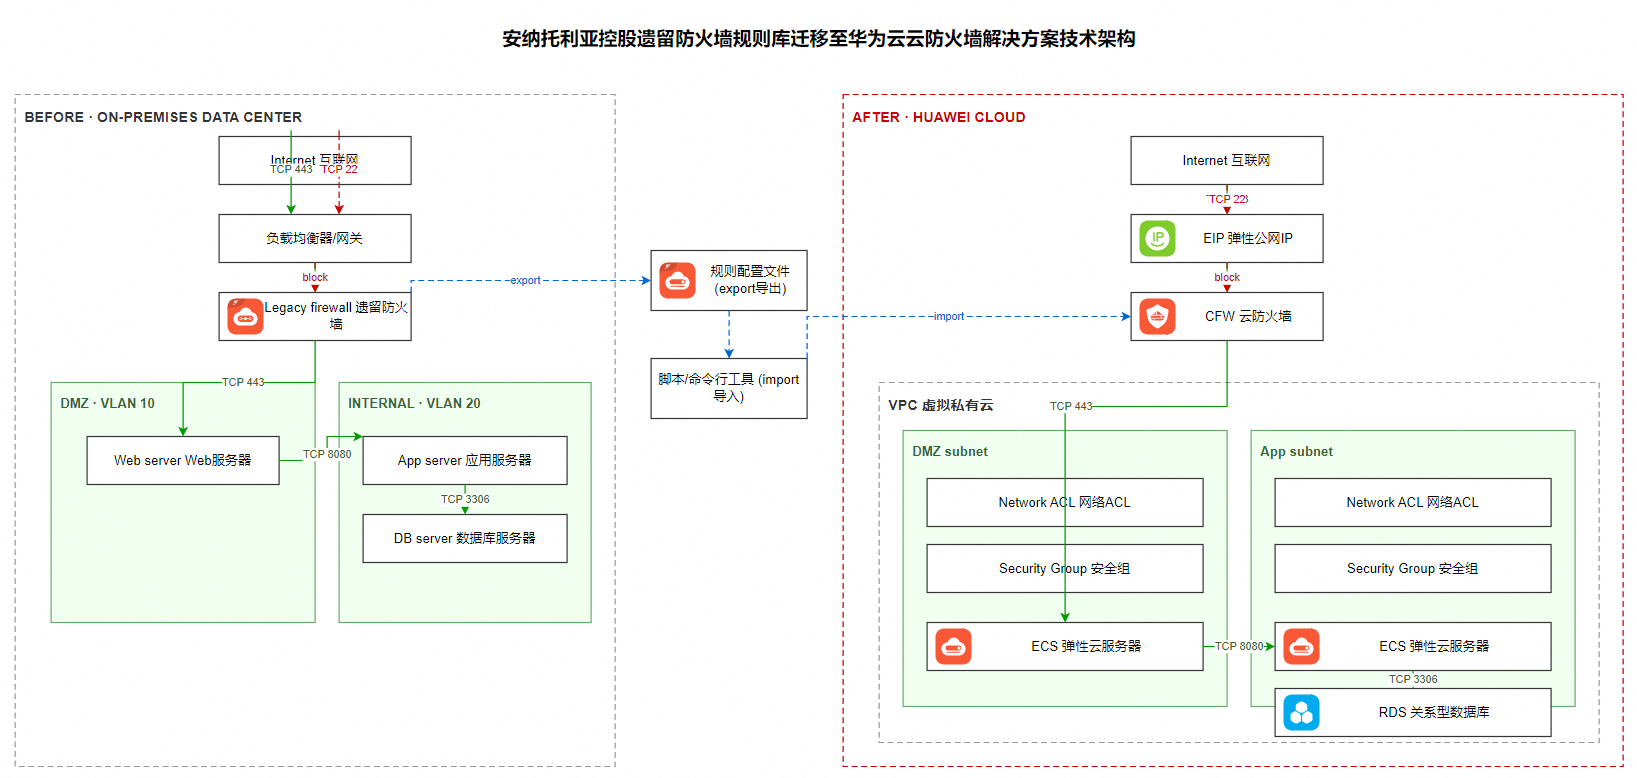
典型架构图
架构图展示了从传统防火墙规则库导出到华为云 CFW 的完整迁移流程,包括解析归一化、分析报告、转换输出和导入推送各阶段。
2.6 流程描述
- Export:从传统防火墙只读导出规则库(
.conf备份或策略.csv)。 - Parse/Normalize:使用转换脚本将导出文件解析为归一化的结构化数据(厂商中立模型)。
- Analyze:分析器脚本识别重复规则、阻塞项、零命中规则和不受支持的功能特性。
- Transform:转换模块将安全域信息映射为 CFW 防护对象,在限制范围内生成导入产物。
- Report/Review:导出的
.xlsx和.json文件需由规则所有者评审后再批量导入。 - Import:手动在控制台导入
.xlsx文件,或使用脚本通过 API 推送.json文件至 CFW/SG/NACL。
2.7 云服务产品清单
| 分类 | 服务或产品 | 推荐配置 |
|---|---|---|
| 安全 | 云防火墙 CFW | 专业版(VPC 边界防护 + NAT 防护);标准版仅 EIP 流量 |
| 网络 | 虚拟私有云 VPC | 内网隔离迁移通道,与公网完全隔离 |
| 网络 | 弹性公网 IP EIP | 标准版 CFW 防护对象 |
| 运维 | API 网关 / IAM | AddAclRule API 推送权限,push --apply 需凭证 |
| 工具 | 批量导入工作簿 | 三表格式:Rule-ACL / Address / Domain |
3. 参考链接
- 产品文档:华为云 CFW 产品文档
- 实施指南:fw2cfw 工具
inspect → analyze → convert → push流程 - 源代码或 IaC:fw2cfw 工具源码
- 操作手册:
mapping.yaml安全域映射配置指南 - 安全性和合规性映射:CFW 规则上限与区域差异说明
4. 使用限制
- CFW 默认放行所有流量,没有隐式的终端拒绝。本工具输出的任何内容都不会添加它,需自行编写并最后启用。
- 导入的规则以较低优先级落地,低于已配置的规则。导入后应在控制台检查结果顺序。
- 规则以
Disable状态输出,以便分批启用。 - 将生成的工作簿与从控制台下载的模板进行比对后再导入生产环境。华为会修订模板。
- 引用规则的地址和域名组必须先存在——
push会先创建它们,工作簿路径中 Address-Table 和 Domain-Table 与规则一起导入。 - VPC 边界防护和 NAT(私网 IP)防护需要 CFW 专业版。标准版仅覆盖 EIP 流量。
- 安全域对匹配不到任何项的规则将报告为
UNMAPPED_ZONE并不予转换——工具拒绝猜测。
附录 A. 术语和缩略语
| 术语 | 定义 |
|---|---|
| CFW | Cloud Firewall,华为云防火墙 |
| SG | Security Group,安全组 |
| NACL | Network ACL,网络访问控制列表 |
| EIP | Elastic IP,弹性公网 IP |
| VPC | Virtual Private Cloud,虚拟私有云 |
| PAN-OS | Palo Alto Networks 操作系统 |
| FortiOS | Fortinet 操作系统 |
| ASA | Adaptive Security Appliance,Cisco 自适应安全设备 |
| SHADOWED | 被同一边界上更早的规则完全覆盖 |
| DUPLICATE | 与更早的规则完全相同 |
| ZERO_HIT | 计数器窗口内无匹配 |
| UNMAPPED_ZONE | 安全域对不在 zone_map 中,转换停止 |
| ANY_ANY | 源和目的均为通配符 |
| APP_ID | App-ID 风格的应用匹配,CFW ACL 无对应项 |
| USER_ID | 限定到用户或 AD 组,CFW ACL 无身份维度 |

【声明】本内容来自华为云开发者社区博主,不代表华为云及华为云开发者社区的观点和立场。转载时必须标注文章的来源(华为云社区)、文章链接、文章作者等基本信息,否则作者和本社区有权追究责任。如果您发现本社区中有涉嫌抄袭的内容,欢迎发送邮件进行举报,并提供相关证据,一经查实,本社区将立刻删除涉嫌侵权内容,举报邮箱:
cloudbbs@huaweicloud.com
- 点赞
- 收藏
- 关注作者
评论(0)