BurpSuite抓HTTPS包
【摘要】 作者:_昏鸦来源:https://www.cnblogs.com/hun-ya/p/8365255.html Burp Suite要抓HTTPS的包的话,是需要有Burp Suite的CA证书的 为什么要证书这里就不说了,下面是具体步骤1.首先要把Burp Suite的CA证书下载到本地 Burp Suite软件是自带了CA证书的,我总结了一下有两种方法把C...
作者:_昏鸦
来源:https://www.cnblogs.com/hun-ya/p/8365255.html
Burp Suite要抓HTTPS的包的话,是需要有Burp Suite的CA证书的
为什么要证书这里就不说了,下面是具体步骤
1.首先要把Burp Suite的CA证书下载到本地
Burp Suite软件是自带了CA证书的,我总结了一下有两种方法把CA证书下载到本地
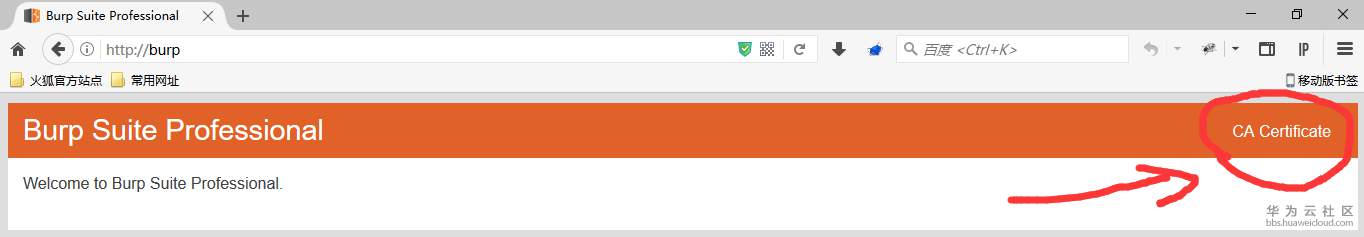
(1)网上大多数的方法,【通过浏览器访问 http://burp 】
![1550805871272544.png 1196067-20180127105113600-693197024[1].png](https://fileserver.developer.huaweicloud.cn/FileServer/getFile/community/890/862/074/0001543463890862074.20250424154444.85930598908378250137546315993846:20261118070632:2415:87C7595380F84565366BEE5F5AC585B4D0D895A002F1026FD269AC26DD74A10C.jpg)
点右边的【CA Certifcate】即可下载
★不过需要注意的是,必须让浏览器开了127.0.0.1:8080代理才行,也就是要让Burp Suite能抓到浏览器的http包的情况下,才能访问到 http://burp。网上大多数教程都没说到这点
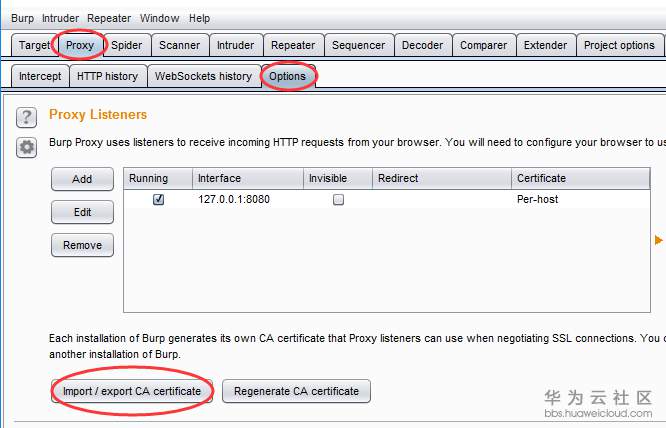
(2)还有种简单的方法,就是直接在Burp Suite上导出证书
![1550805899909063.png 1196067-20180127110046006-454066256[1].png](https://fileserver.developer.huaweicloud.cn/FileServer/getFile/community/890/862/074/0001543463890862074.20250424154444.54963866940892281235226801181826:20261118070632:2415:9BE2523D328855DB122DE32CA340C997CF94AC5E9883A2C92C8DC78DF76CB205.jpg)
在Proxy中的Options中 点【import/export CA certificate】
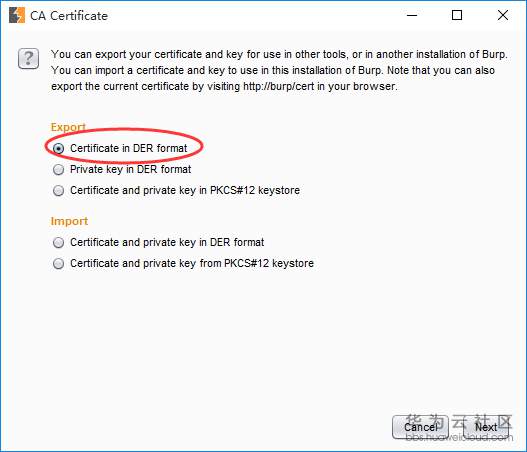
![1550805932987085.png 1196067-20180127110752444-1253603971[1].png](https://fileserver.developer.huaweicloud.cn/FileServer/getFile/community/890/862/074/0001543463890862074.20251216152853.12507319782727127110092701380341:20261118070632:2415:3C38541C537EDDE371248BA17109348E7F8CB7BB3A20EEC91498354371795AFE.png)
选第一个,然后 Next
![1550805968770386.png 1196067-20180127111153740-496057243[1].png](https://fileserver.developer.huaweicloud.cn/FileServer/getFile/community/890/862/074/0001543463890862074.20251216152854.44423626564743393015191003652197:20261118070632:2415:A54A2A816B74E5885FAD9FD0AEAAA96732B1D6FC6B61D224107852AF9CDBBF77.png)
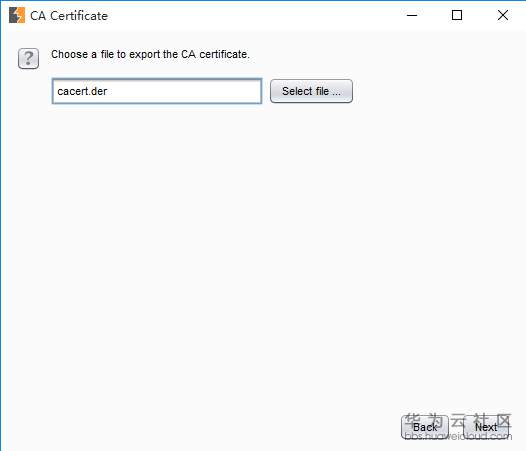
这里,直接输入【cacert.der】 然后Next 就好了
![1550805998112208.png 1196067-20180127111620334-1510818653[1].png](https://fileserver.developer.huaweicloud.cn/FileServer/getFile/community/890/862/074/0001543463890862074.20251216152854.80923050968552775755958483771464:20261118070632:2415:E38C5A0748608C80AD0E16B9F468A6B3001990919C7384CF9C35DD2329033945.png)
然后,在Burp Suite 的同级目录下会多出一个刚刚的cacert.der ,这就把CA证书导出来了
2.接下来我们需要把证书导入浏览器,让浏览器添加信任
这里用 Firefox 做个示例
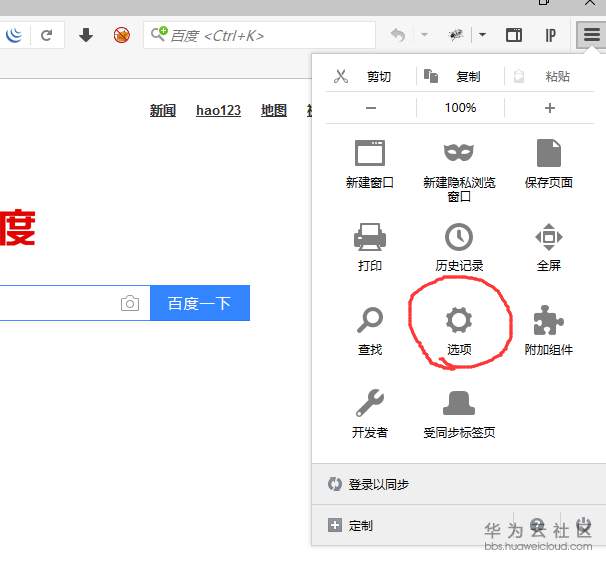
![1550806024175750.png 1196067-20180127112209475-1736596247[1].png](https://fileserver.developer.huaweicloud.cn/FileServer/getFile/community/890/862/074/0001543463890862074.20251216152854.48241666271329432249601655047064:20261118070632:2415:B388A5FD76A4BDCCDF86C48464F008288CD2E858A3E165452630BD61E67F6678.png)
![1550806041417702.png 1196067-20180127112228084-2097668718[1].png](https://fileserver.developer.huaweicloud.cn/FileServer/getFile/community/890/862/074/0001543463890862074.20251216152854.42404020068576150986725495279184:20261118070632:2415:0E1F4CA93BCED6A75D683A8B86512050925DCA6A01280F9B1A18BEC68F21066F.png)
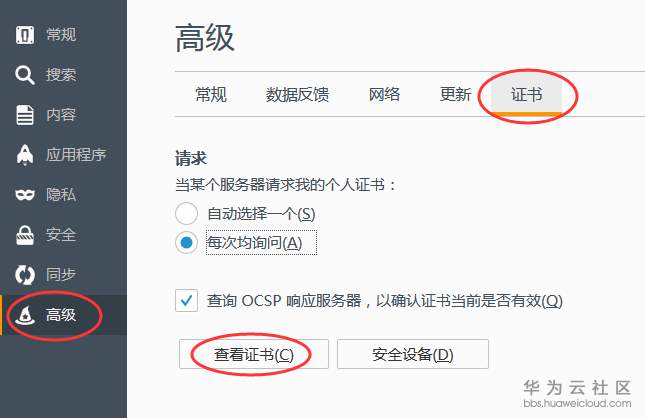
【选项】--->【高级】--->【证书】--->【查看证书】
![1550806078657921.png 1196067-20180127112447334-1077916569[1].png](https://fileserver.developer.huaweicloud.cn/FileServer/getFile/community/890/862/074/0001543463890862074.20250424154444.96641903303198908525250111117477:20261118070632:2415:CB444A43F441DC1E219909EF3169439F0E84EC88D252DF15F0D406FABD6D7E96.jpg)
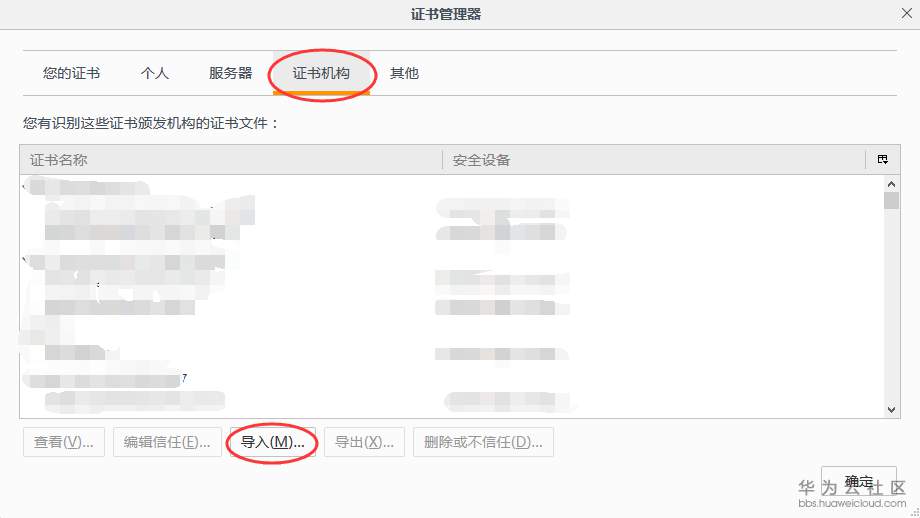
在【证书机构】中导入即可
这样我们就可以用Burp Suite抓取HTTPS的包了

【版权声明】本文为华为云社区用户转载文章,如果您发现本社区中有涉嫌抄袭的内容,欢迎发送邮件进行举报,并提供相关证据,一经查实,本社区将立刻删除涉嫌侵权内容,举报邮箱:
cloudbbs@huaweicloud.com
- 点赞
- 收藏
- 关注作者
评论(0)